Tecnología · GUÍA PRÁCTICA
¿systemd muestra status=218/CAPABILITIES? Demuestra gestor, kernel y conjuntos primero
Puede que el programa nunca se ejecutara. Conserva el primer journal, lee la unidad efectiva, separa sistema, usuario y contenedor, y cambia solo la transición de capacidades que la evidencia invalida.
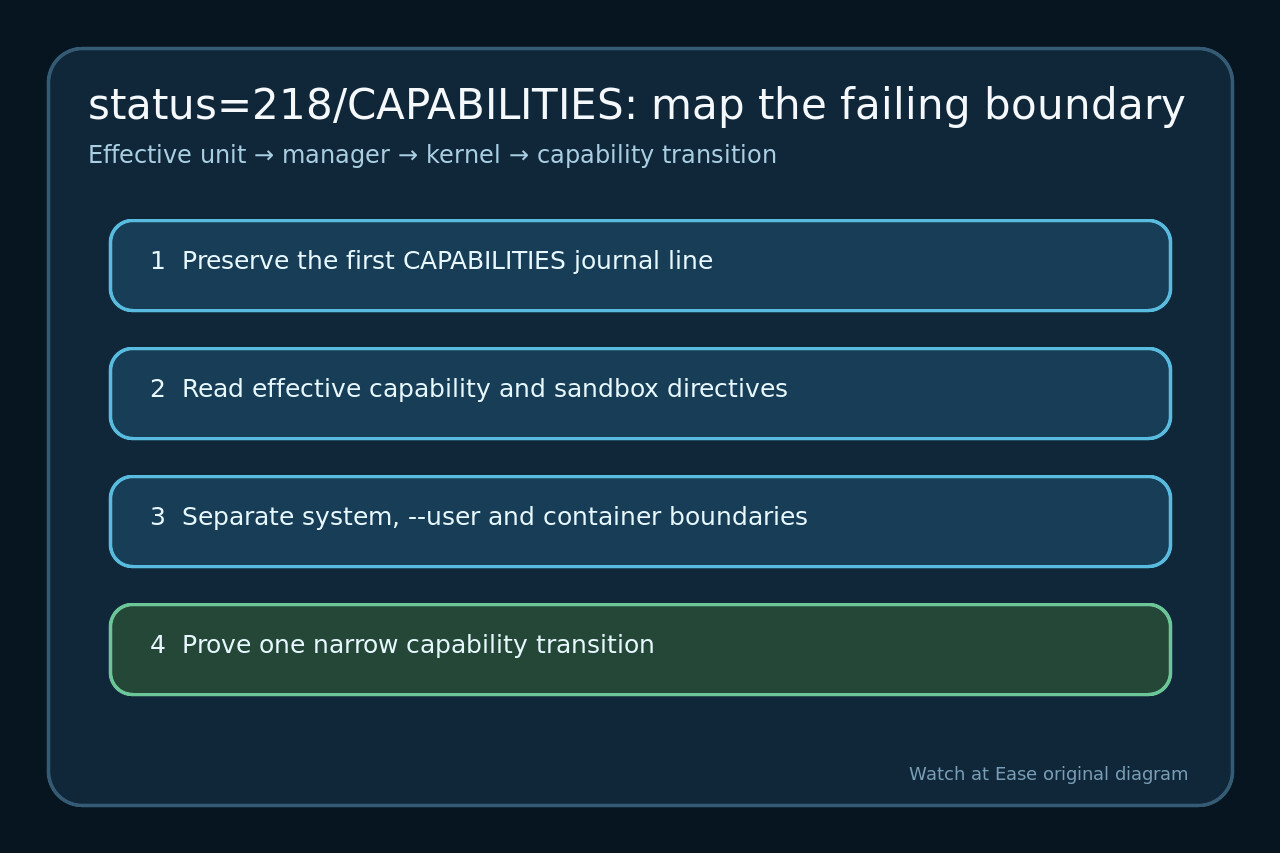
218/CAPABILITIES indica que systemd no pudo soltar capacidades o aplicar capacidades ambientales antes de ejecutar el programa.
No empieces borrando todo el endurecimiento, usando root ni concediendo CAP_SYS_ADMIN. Localiza el paso y el límite de ejecución.
Conserva la primera evidencia de capacidades
Guarda el primer status y journal; distingue drop, ambient o namespace y anota systemctl o --user.
Detén el reinicio rápido y conserva FragmentPath, DropInPaths y gestor para no perder ajustes heredados.
Lee todos los controles de la unidad efectiva
Lee BoundingSet, Ambient, NoNewPrivileges, SecureBits, PrivateUsers y User= de la unidad combinada.
Ambient depende de permitido y heredable; el bounding set también puede cortar lo solicitado.
Ubica gestor, kernel y límite del contenedor
Clasifica PID 1, gestor de usuario, contenedor o combinación antigua y reproduce solo en ese límite.
En usuario verifica namespaces; en contenedor inspecciona política externa y bounding set.
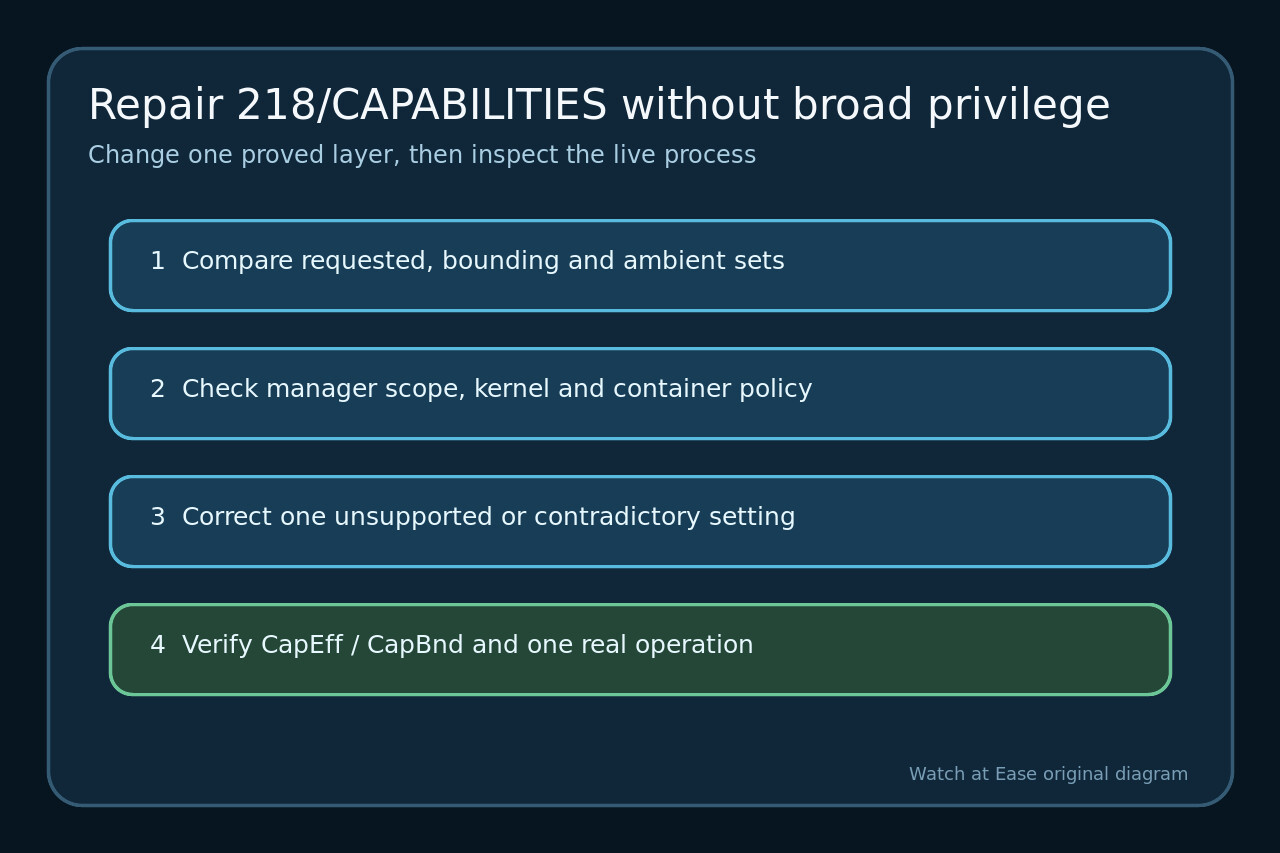
Corrige una contradicción probada sin ampliar privilegios
Corrige solo gestor, directiva heredada, miembro del conjunto, incompatibilidad probada o política del contenedor.
No sustituyas un requisito estrecho por todas las capacidades o CAP_SYS_ADMIN; elimina lo innecesario y documenta.
Inicia una vez y verifica conjuntos y trabajo real
Recarga el mismo gestor solo tras cambiar la unidad, inicia una vez y lee el journal nuevo.
Comprueba los cuatro campos del PID y realiza una operación real de bind o tun/tap sin añadir privilegios ajenos.