Tecnología · GUÍA PRÁCTICA
¿systemd muestra status=216/GROUP? Audita el gestor y la identidad antes de borrar Group=
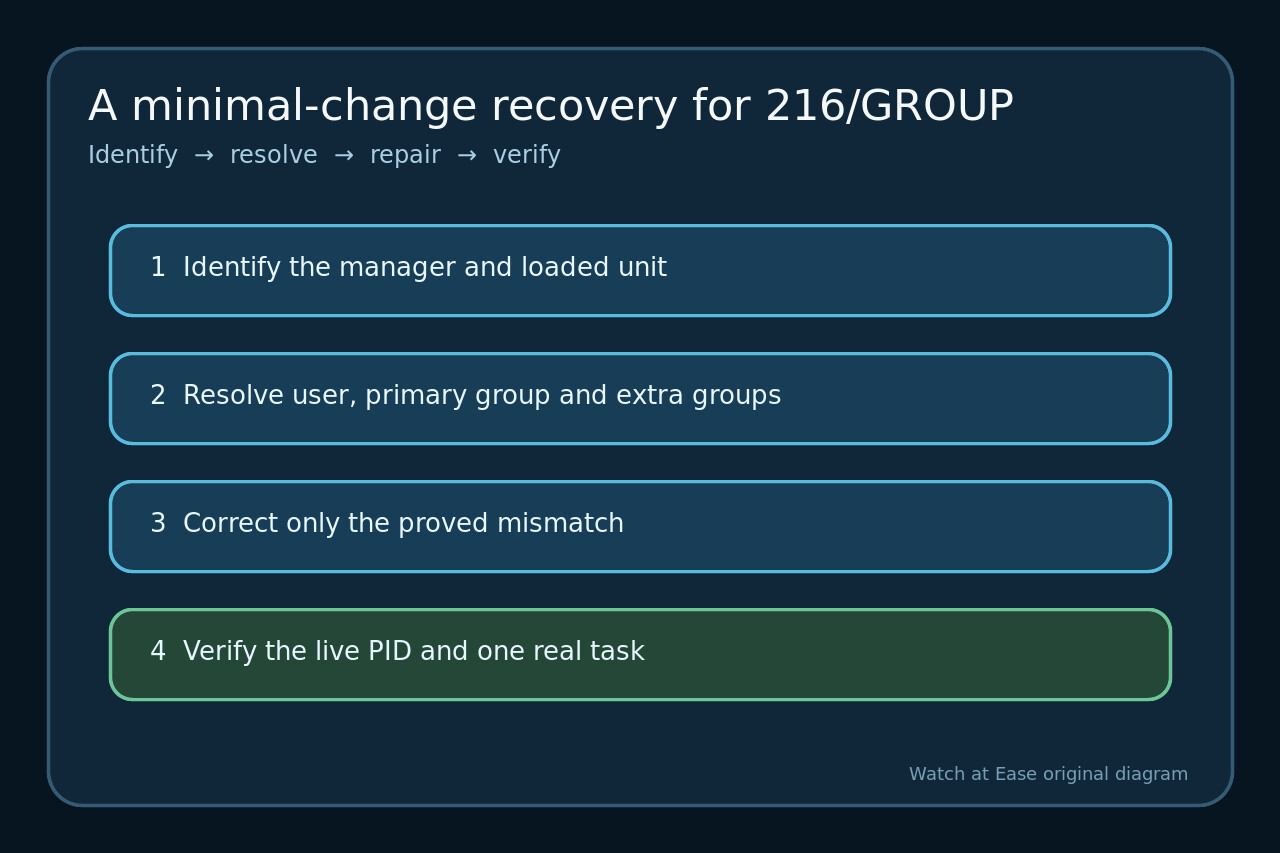
216/GROUP ocurre antes de ejecutar el programa: systemd no pudo determinar o cambiar las credenciales de grupo. Identifica el gestor, la unidad efectiva y la resolución NSS antes de corregir solo el desajuste probado.
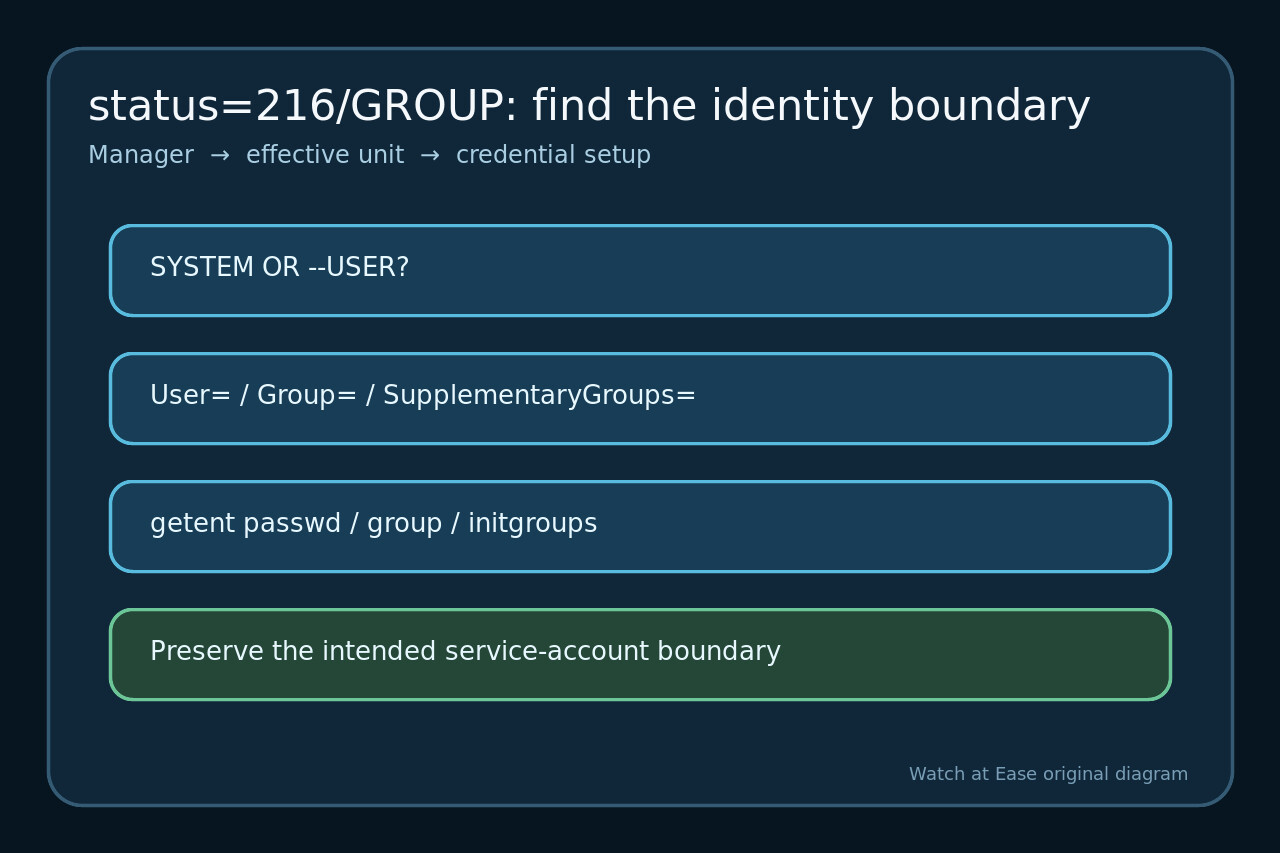
systemd devuelve 216/GROUP cuando falla al determinar o cambiar credenciales de grupo. Puede que la aplicación nunca se ejecutara, por lo que depurar primero sus argumentos conduce a la rama equivocada.
No conviertas borrar User= o Group= en una reparación universal: puede eliminar el límite de seguridad. Confirma primero si cargó la unidad PID 1 o un gestor de usuario.
Conserva gestor, ruta de unidad y primer fallo
Guarda status, journal de la invocación, FragmentPath y DropInPaths; anota si usaste systemctl o --user.
Confirma que 216/GROUP fue el primer fallo de credenciales y sepáralo de start-limit-hit tras reintentos. Conserva nombre y ruta cargada.
Lee todas las directivas de identidad efectivas
Inspecciona User=, Group=, SupplementaryGroups=, DynamicUser= y el aislamiento efectivos.
Un servicio de sistema puede elegir identidad; un gestor de usuario normal no puede cambiar a otro usuario.
Demuestra la resolución NSS antes de editar
Usa getent passwd, group e initgroups para verificar usuario, grupo principal y grupos extra. Una clave ausente es evidencia, no permiso para inventar un ID.
Revisa orden y ámbito de aprovisionamiento. Las identidades estáticas deben existir antes; contenedor, chroot o NSS remoto pueden diferir del shell.
Aplica la corrección mínima conservando aislamiento
Corrige solo lo probado: crea la cuenta, arregla el grupo, quita un grupo extra inválido, mueve la unidad al gestor correcto o diseña DynamicUser=.
No borres identidad solo para ocultar el error. Si usas la predeterminada, revisa archivos, sockets, credenciales y directorios escribibles.
Recarga, inicia una vez y verifica credenciales
Ejecuta daemon-reload en el mismo gestor, limpia el límite solo si apareció y realiza un inicio controlado. Lee status y journal nuevos.
Compara UID, GID y grupos del PID con el límite previsto y completa una solicitud, conexión o tarea real sin ampliar permisos.