科技 · 实用指南
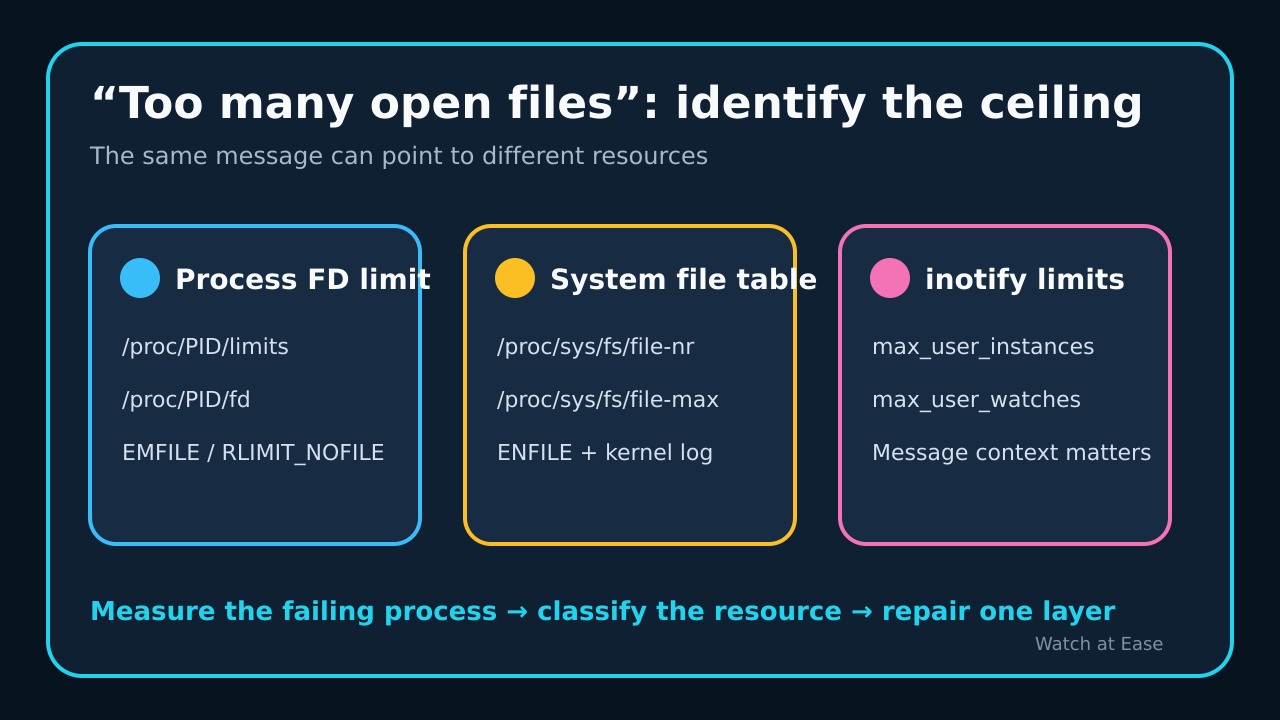
ulimit 已提高仍提示 Too many open files?先证明 Linux 服务撞到了哪层上限
当前 shell 的 ulimit 不能说明已运行服务的真实限制。用失败进程的 PID 区分 RLIMIT_NOFILE、系统文件表和 inotify,再修改上限。
WATCH AT EASE · 实用指南
解决日常问题,核实内容的当前适用性。
241–264 / 343
当前 shell 的 ulimit 不能说明已运行服务的真实限制。用失败进程的 PID 区分 RLIMIT_NOFILE、系统文件表和 inotify,再修改上限。
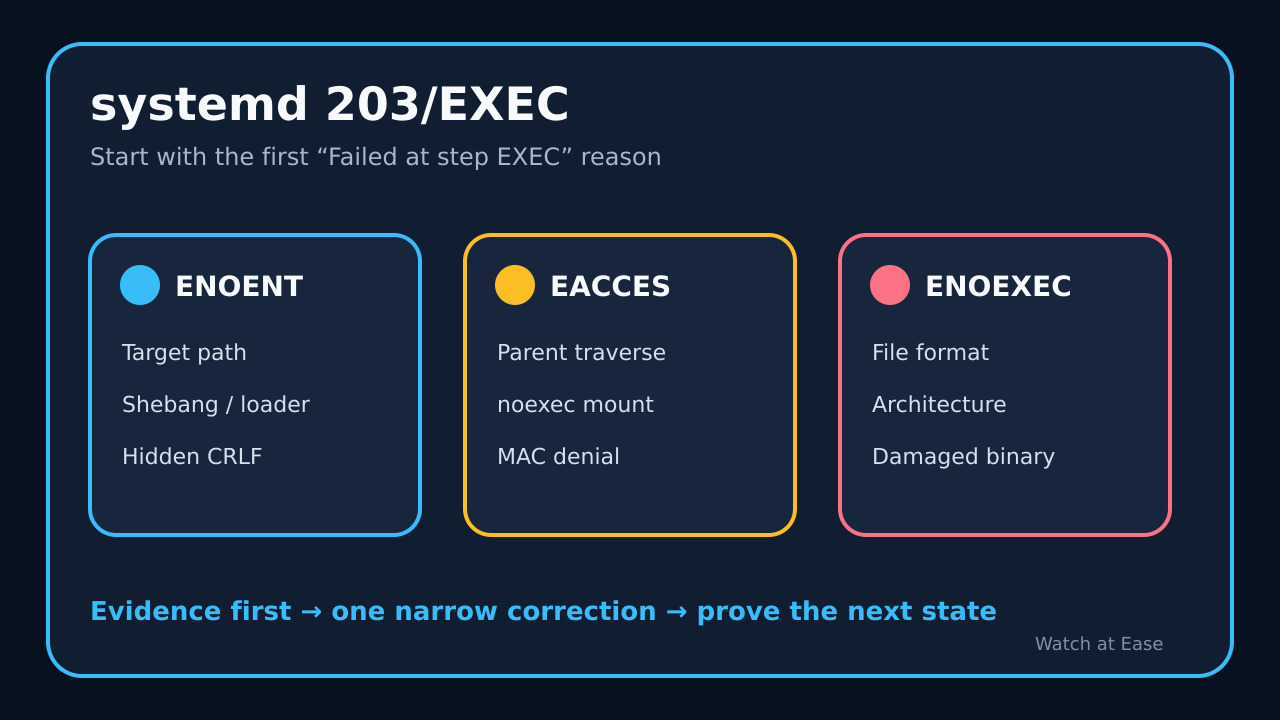
203/EXEC 表示服务管理器无法执行配置的进程。应根据日志的精确原因区分目标或解释器缺失、格式无效、路径/挂载拒绝与强制访问控制,再做修改。
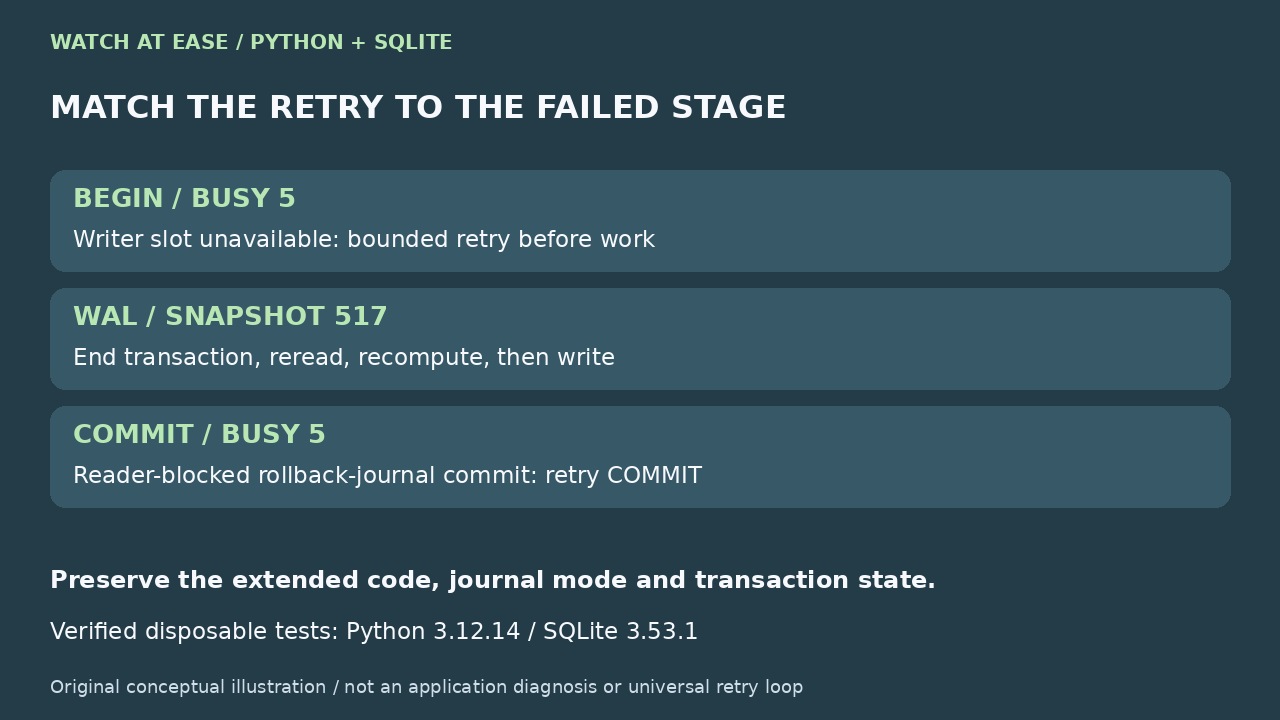
加长超时不能更新过期的 WAL 快照。先记录错误码、失败阶段和 Python 事务模式,再决定重试什么。
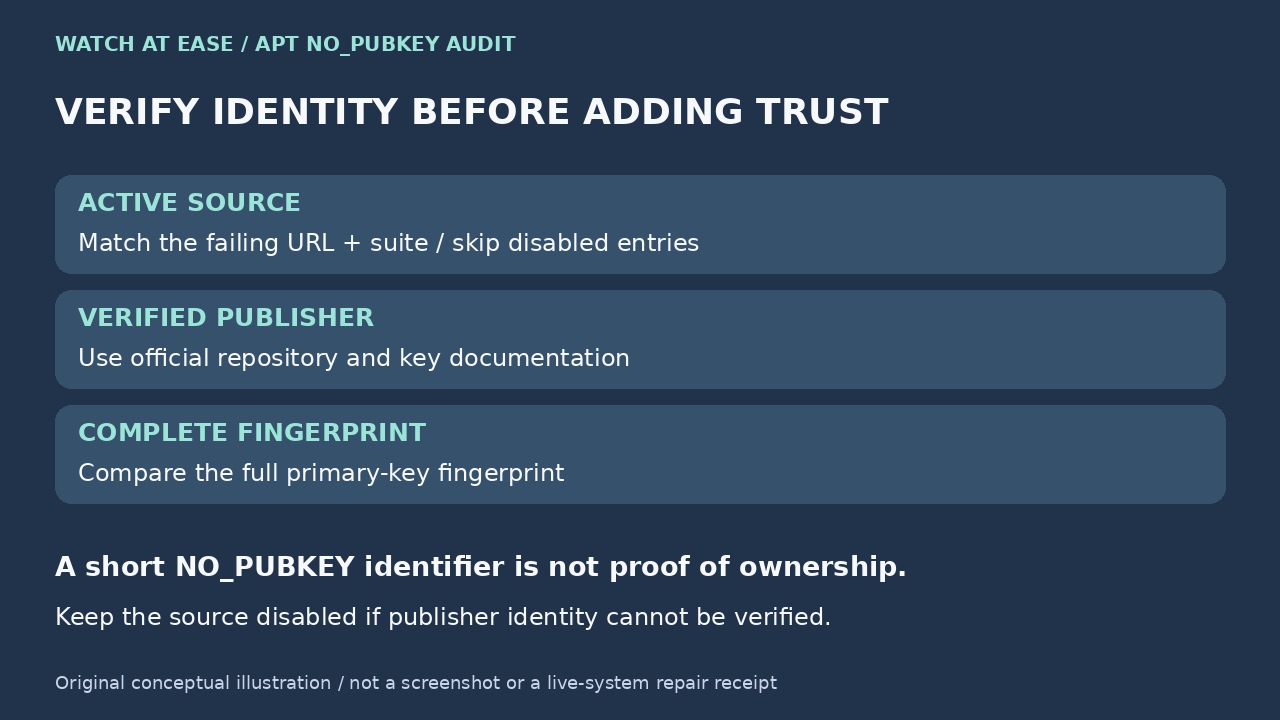
先把错误对应到实际启用的源,核验发布者与完整指纹,再检查密钥格式、_apt 权限和 Signed-By;最后确认同一仓库恢复签名验证。
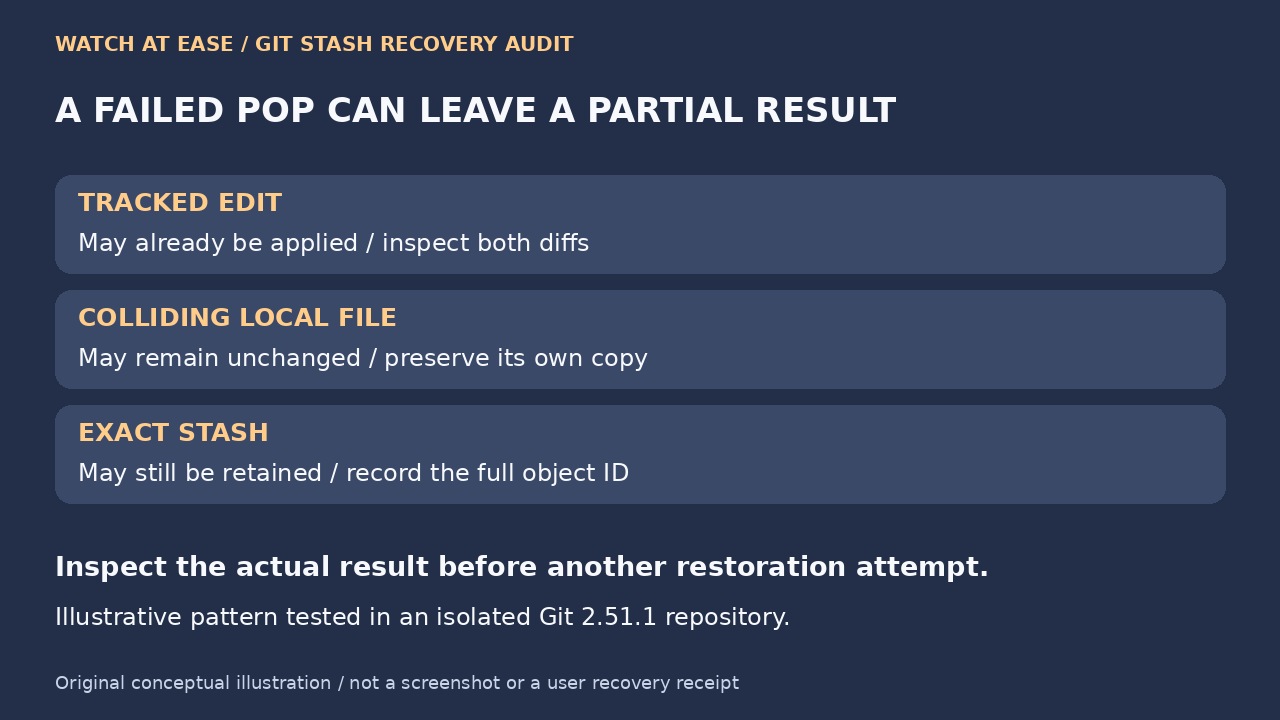
同名文件可能阻止未跟踪文件恢复,但受跟踪文件的修改已经应用。先保全两个版本,确认准确的 stash,再比较恢复结果,最后决定是否删除。
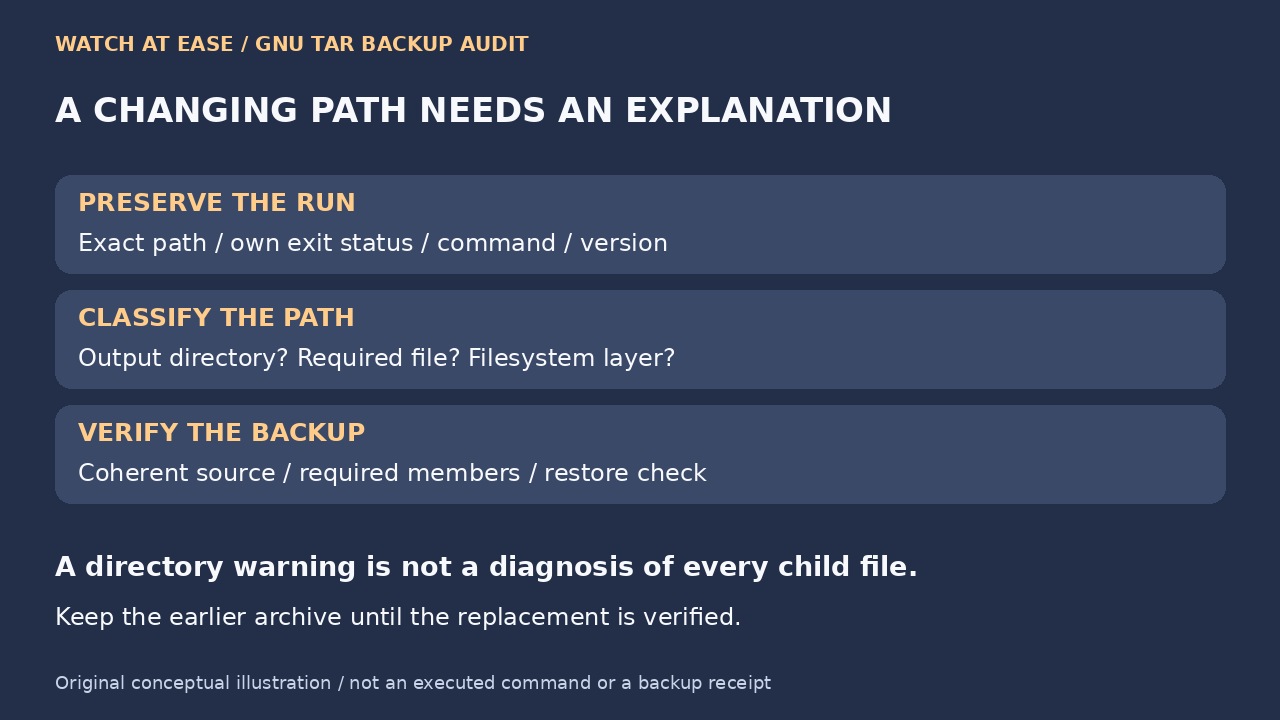
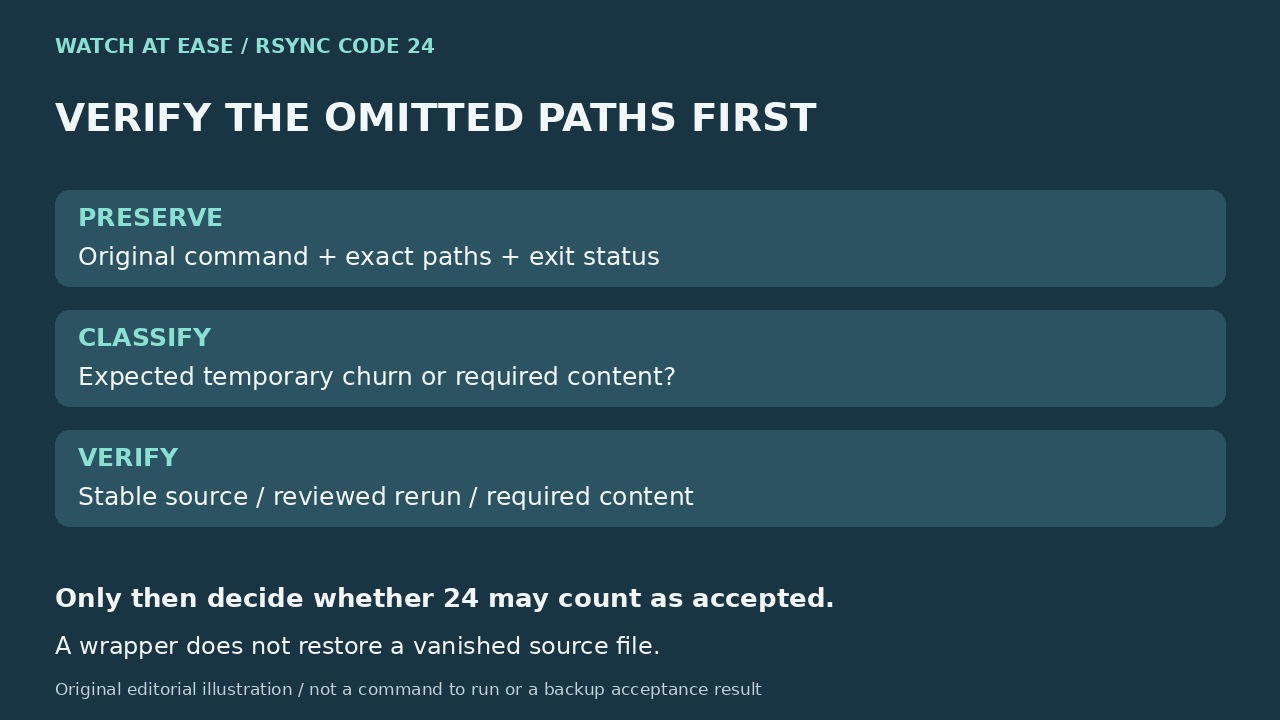
退出码24表示传输期间源文件消失。先保留路径和原始状态、判断文件是否重要,再核验稳定来源上的重跑结果,最后才改变自动化策略。包装脚本不能把遗漏文件变成完整备份。
不要为了消除警告就删除 known_hosts 或关闭校验。先确认 SSH 实际使用的主机名、地址、端口、跳板路径和信任文件,再通过独立可信渠道取得预期指纹;只有完全匹配后,才移除精确的旧记录。
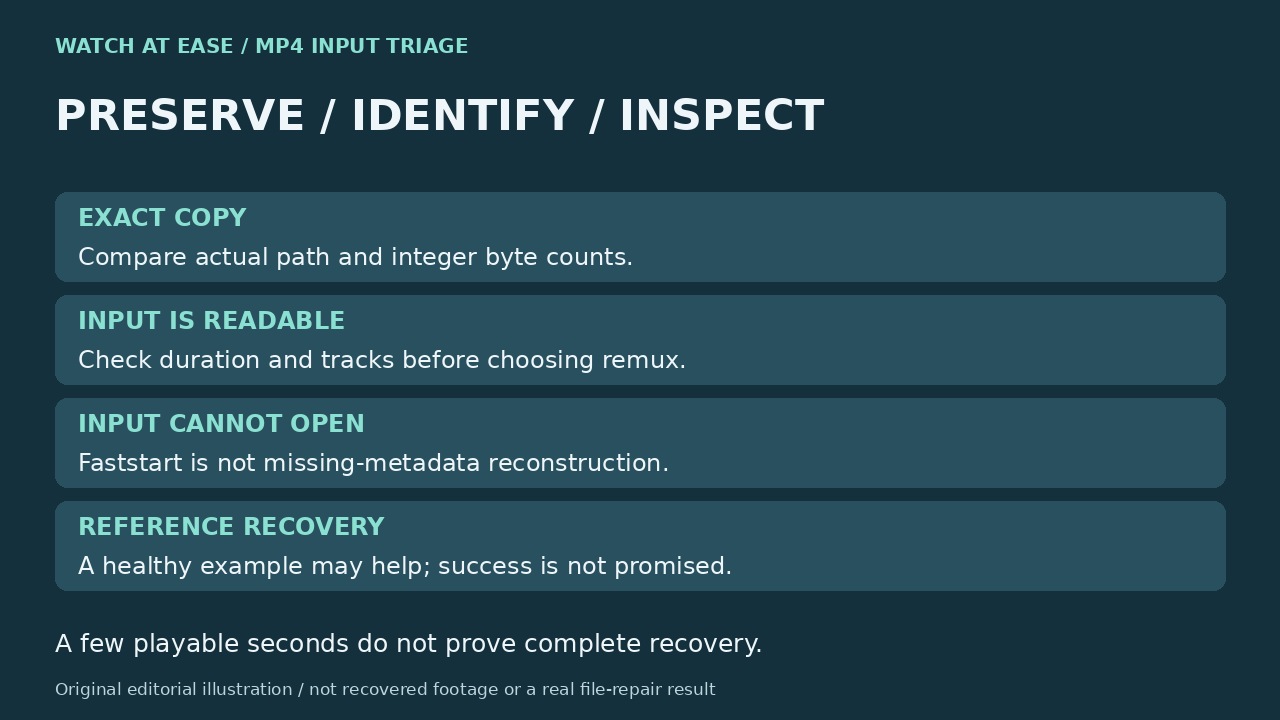
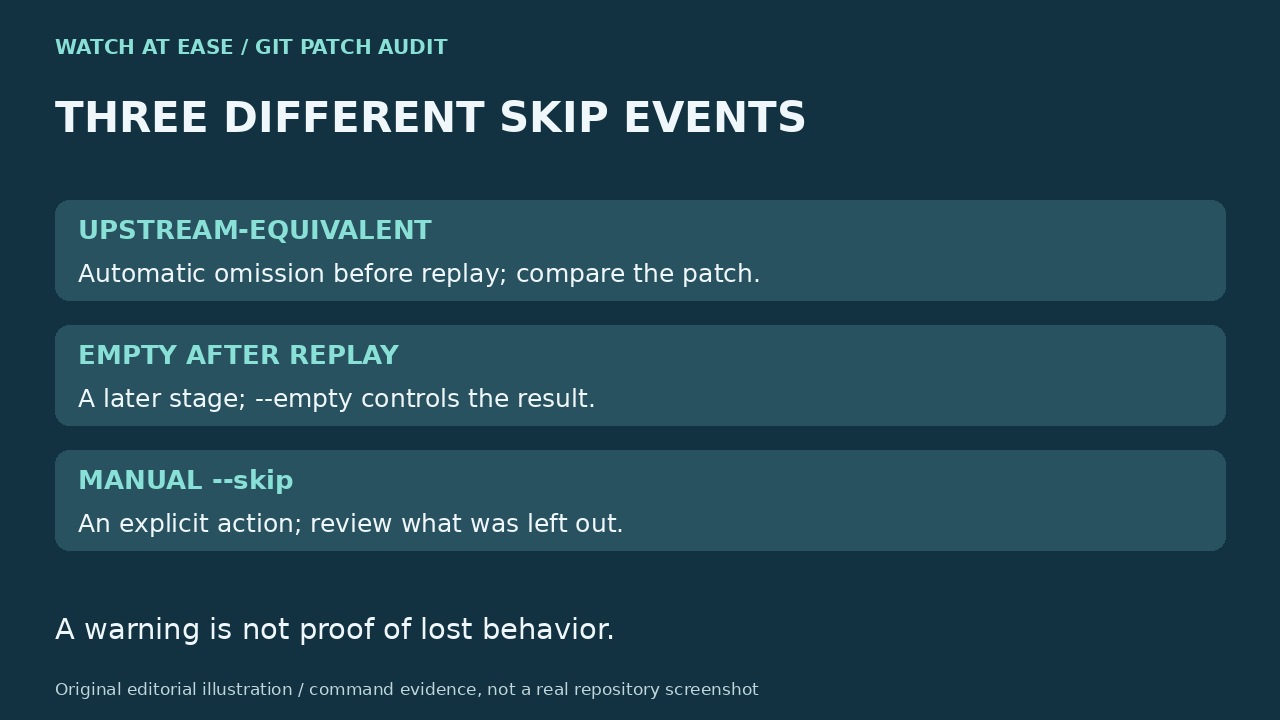
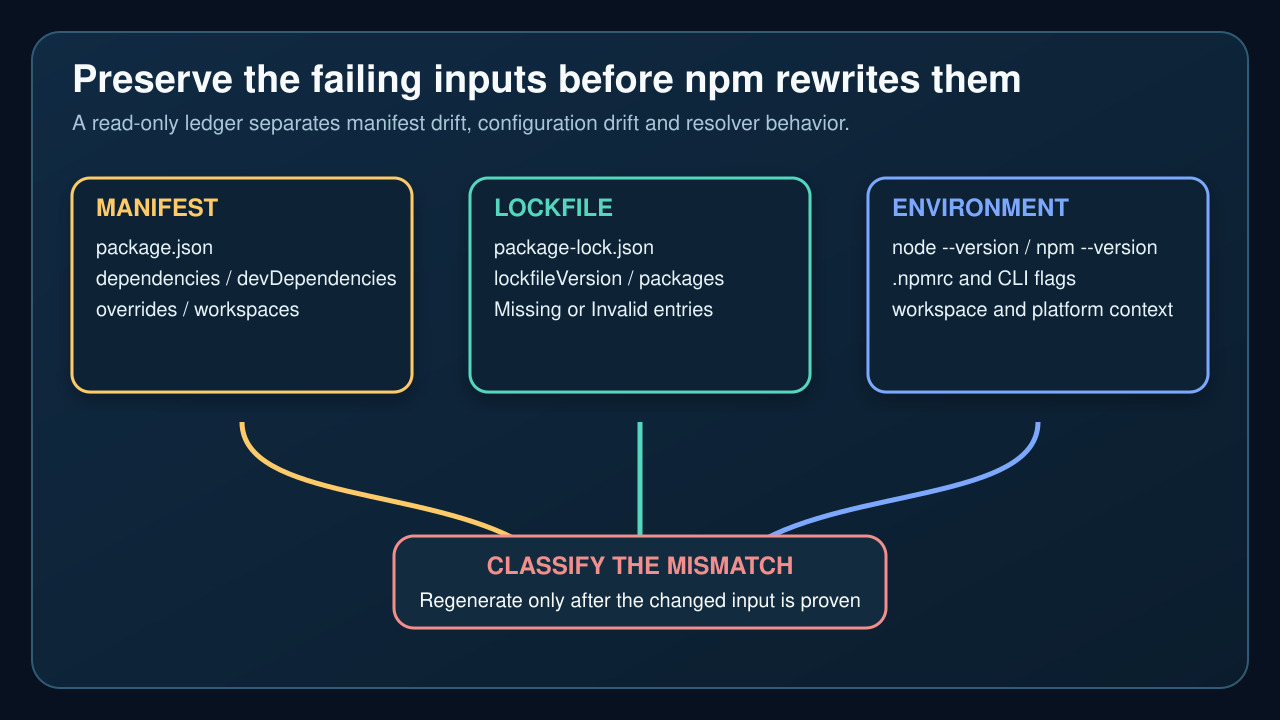
先保留失败时的输入。同一个 EUSAGE 提示可能来自依赖漂移、项目配置差异、旧锁文件或特定 npm 解析器行为。
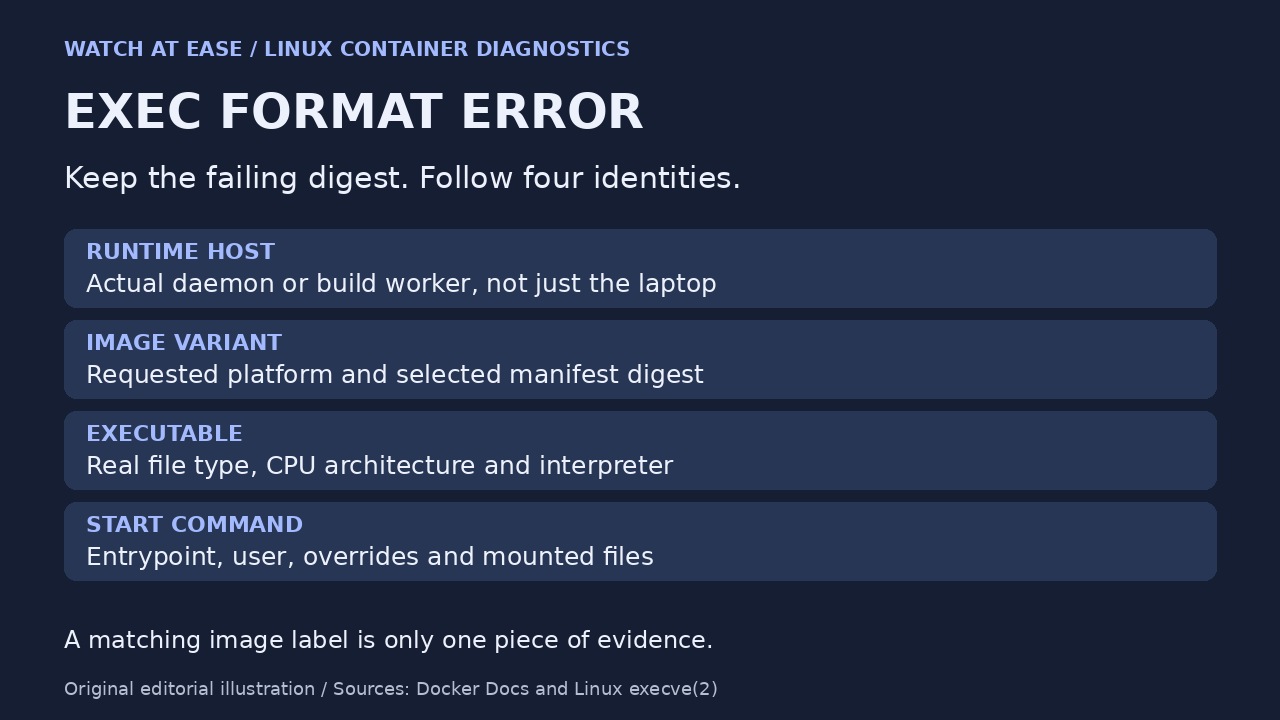
exec format error不能单凭镜像标签诊断。先追踪选中的清单、最终文件系统、可执行文件架构和入口解释器,再考虑清理缓存、添加QEMU或重建。
缓存、项目、全局前缀与容器错误外观相同,却属于不同所有者。任何修改前先保留准确路径并判定范围。
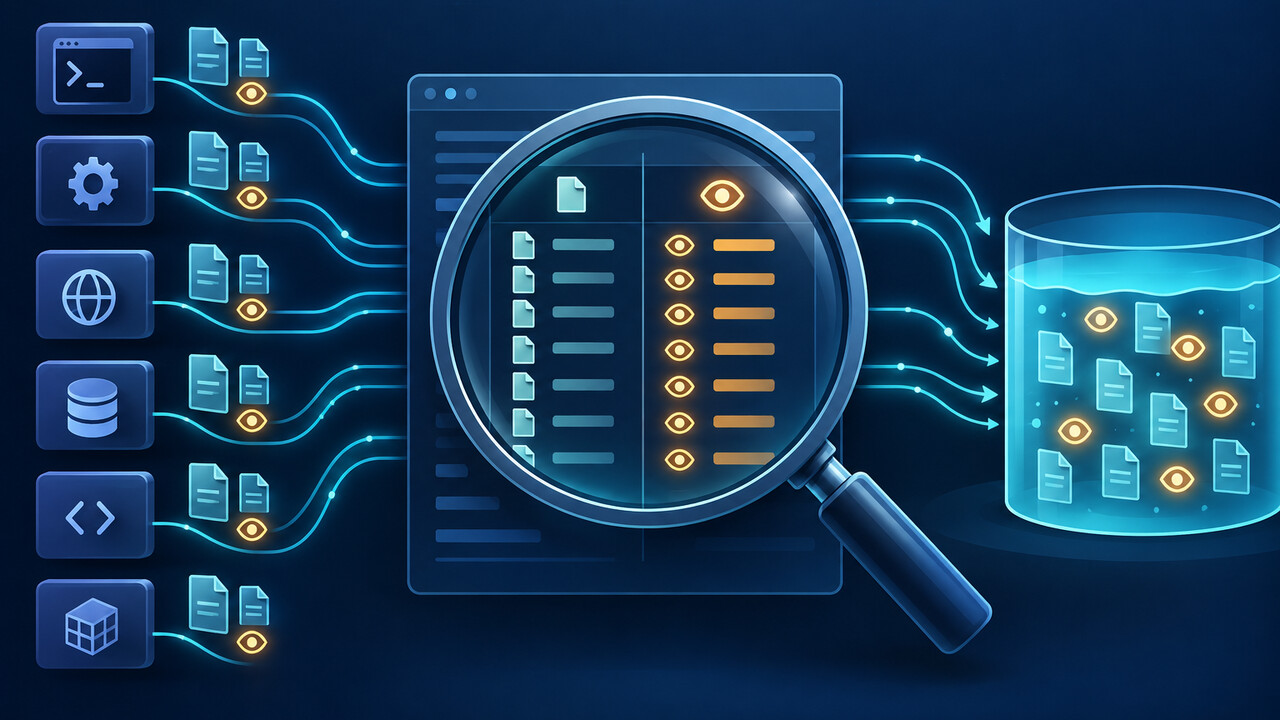
同一条 ENOSPC 可能来自监视标记、inotify 实例、队列或同一用户下的其他进程。先只读盘点,再决定是否缩小范围或调整限制。
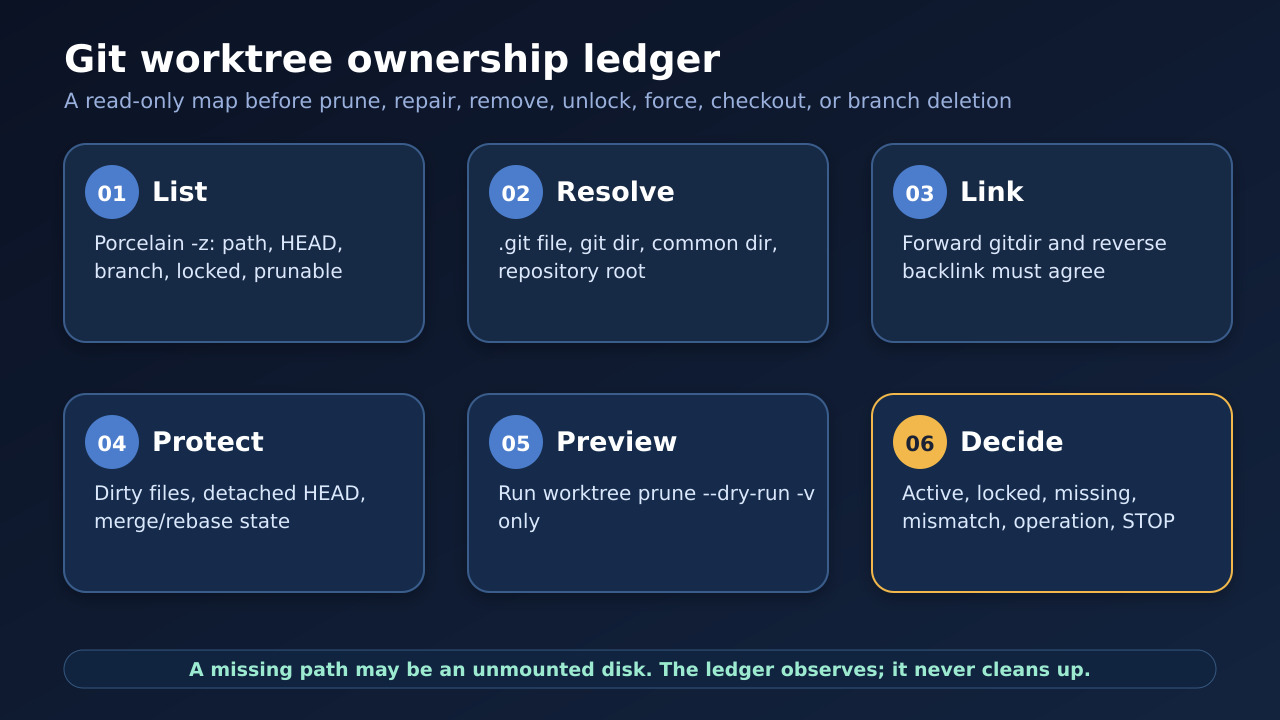
不要先运行 prune、remove、unlock、repair 或 force。先映射每个 worktree 路径、分支所有者、双向链接、锁、脏状态、进行中操作和 dry-run 结果。
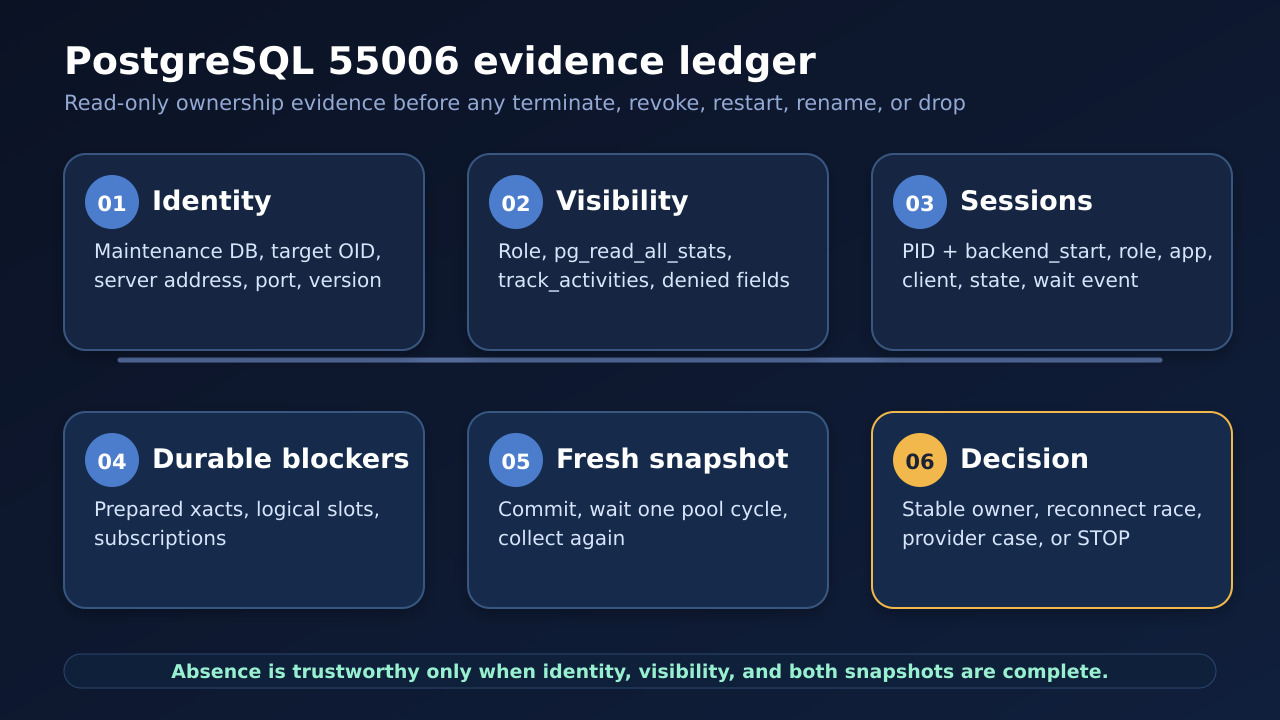
不要急着让 SQLSTATE 55006 消失。先用只读方式记录会话、预备事务、逻辑复制对象和可见性限制,再做第二次新快照捕捉重连竞态,把证据交给真正的所有者。
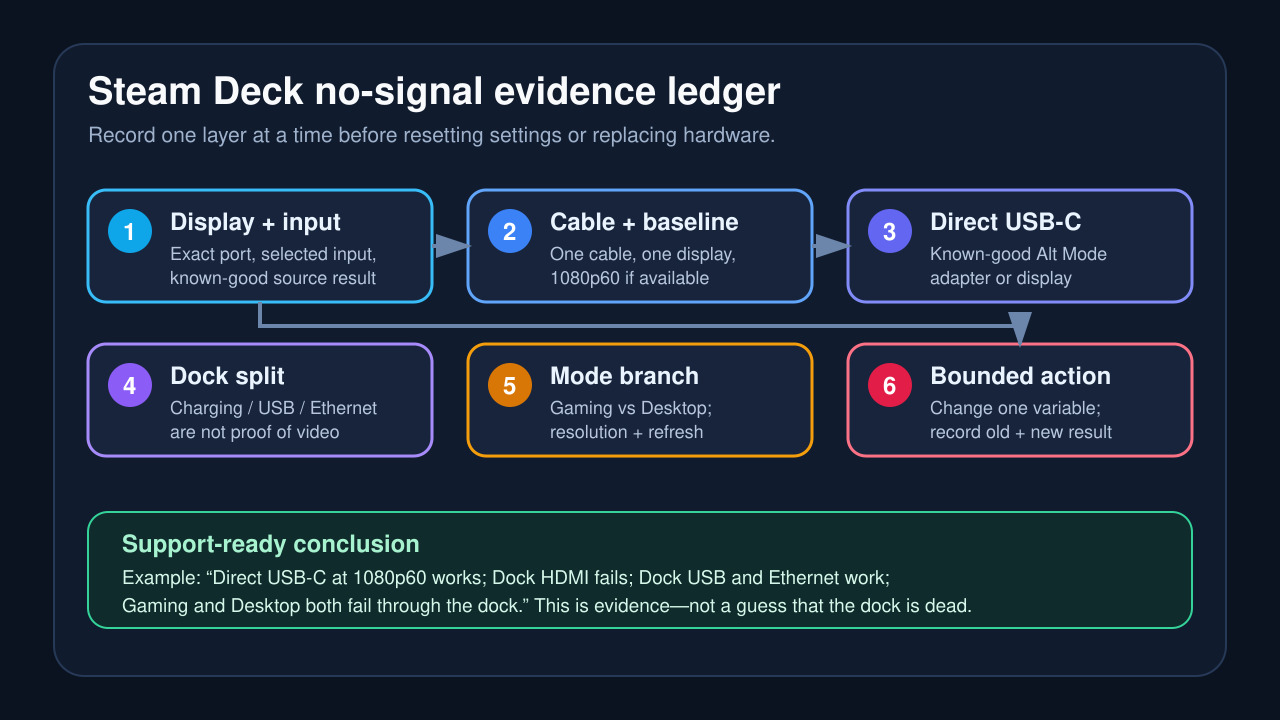
“无信号”并不能证明扩展坞已经损坏。先记录显示链路中哪些环节仍然工作,每次只改变一个变量,并把只适用于特定模式的修复留在正确分支。
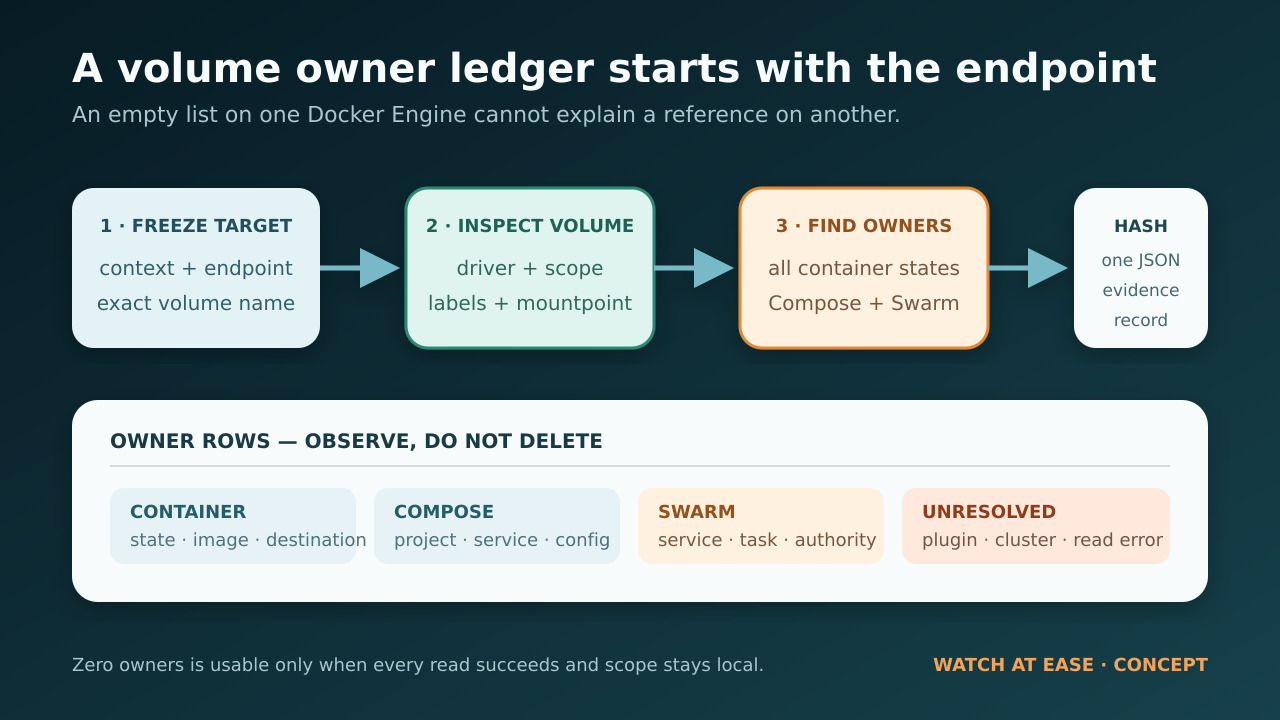
不要从 --force、prune 或重启守护进程开始。先把错误绑定到准确的 Docker context,清点包括已停止容器和 Swarm 服务在内的所有挂载所有者,并保存证据。
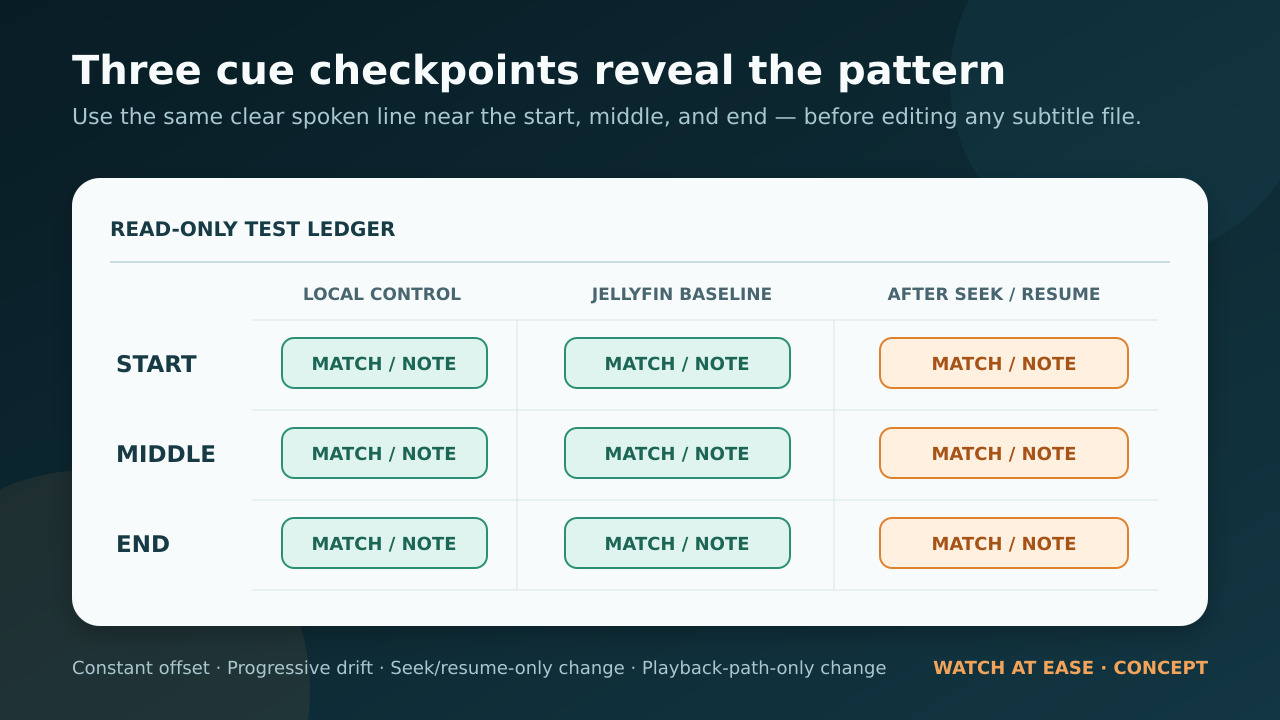
字幕若只在拖动、续播、直传或转码后漂移,问题未必出在字幕文件。先保留原件,用同三句对白对比本地与 Jellyfin 播放,并记录是哪条路径造成偏差,再决定是否修改。
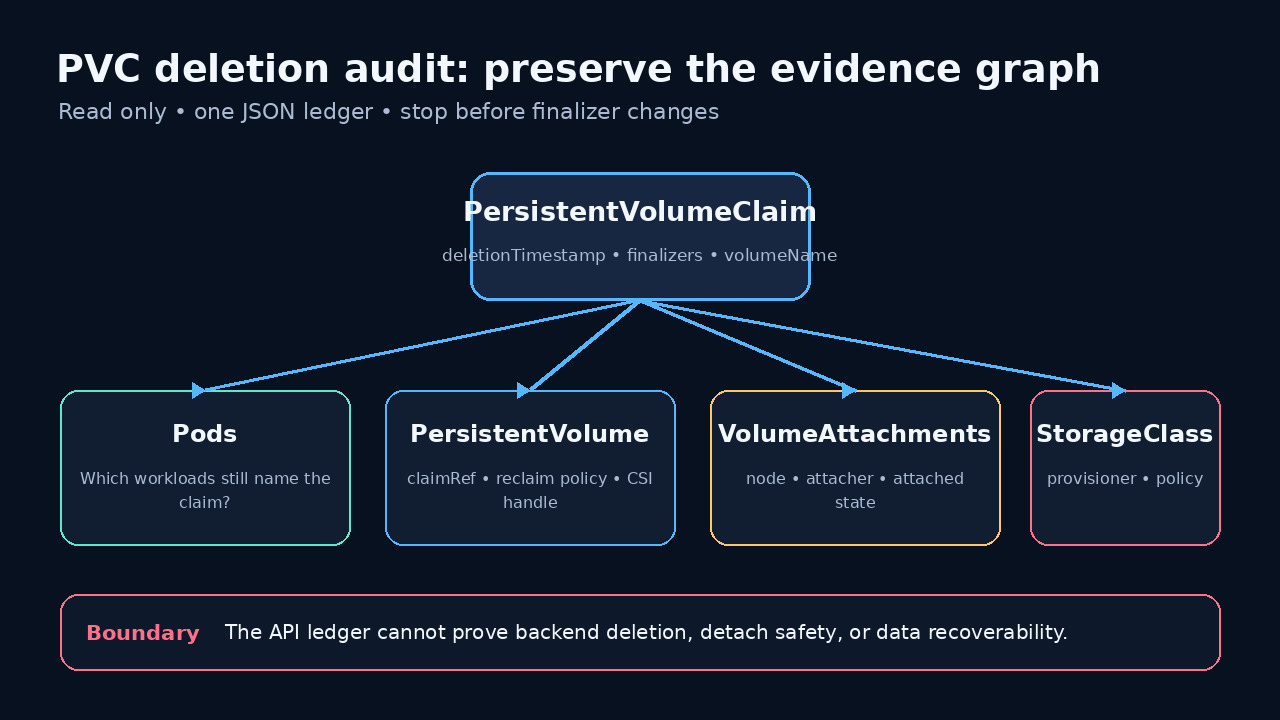
用经过测试的只读采集器,把 PVC、PV、Pod、StorageClass 与 VolumeAttachment 汇成一份证据台账,再决定任何存储变更。