科技 · 实用指南
Linux 提示文件监视器达到上限?提高 sysctl 前先建立 inotify 消费者台账
同一条 ENOSPC 可能来自监视标记、inotify 实例、队列或同一用户下的其他进程。先只读盘点,再决定是否缩小范围或调整限制。
Linux 开发工具报出 `ENOSPC: System limit for number of file watchers reached`,通常表示 inotify 资源耗尽,而不是项目目录已满或软件包安装损坏。报错里的路径往往只是下一个注册失败的路径,并不能证明该进程消耗最多。
这些限制按真实用户 ID 计费,因此编辑器、语言服务器、开发服务器、测试器、同步程序和容器进程可能共享同一资源池。即使 `max_user_watches` 很高,`max_user_instances` 仍可能耗尽;队列溢出又是第三种故障。
提高 sysctl、重启或批量结束进程前,先从 `/proc` 建立只读消费者台账。比较限制、实例、标记、进程身份、权限缺口与命名空间,再执行一个可逆变化并复测。
先确认这是 inotify 的 ENOSPC 分支
记录准确错误、命令、系统和路径。若失败来自 `fs.watch`、Chokidar、Watchpack、编辑器或其他 Linux 文件监视接口,inotify 耗尽是强假设;若写文件失败,还要检查 `df -h` 与 `df -i`。
用 `id -ru` 记录真实用户 ID,并读取 `max_user_watches`、`max_user_instances` 与 `max_queued_events`。前两者会导致注册失败;队列溢出会丢事件并产生 `IN_Q_OVERFLOW`,提高标记上限不能修复消费速度不足。
把实例与监视标记分开统计
inotify 实例表现为 `anon_inode:inotify` 文件描述符,但一个描述符可包含许多标记。描述符数量只能说明实例数,不能说明离 `max_user_watches` 还有多远。
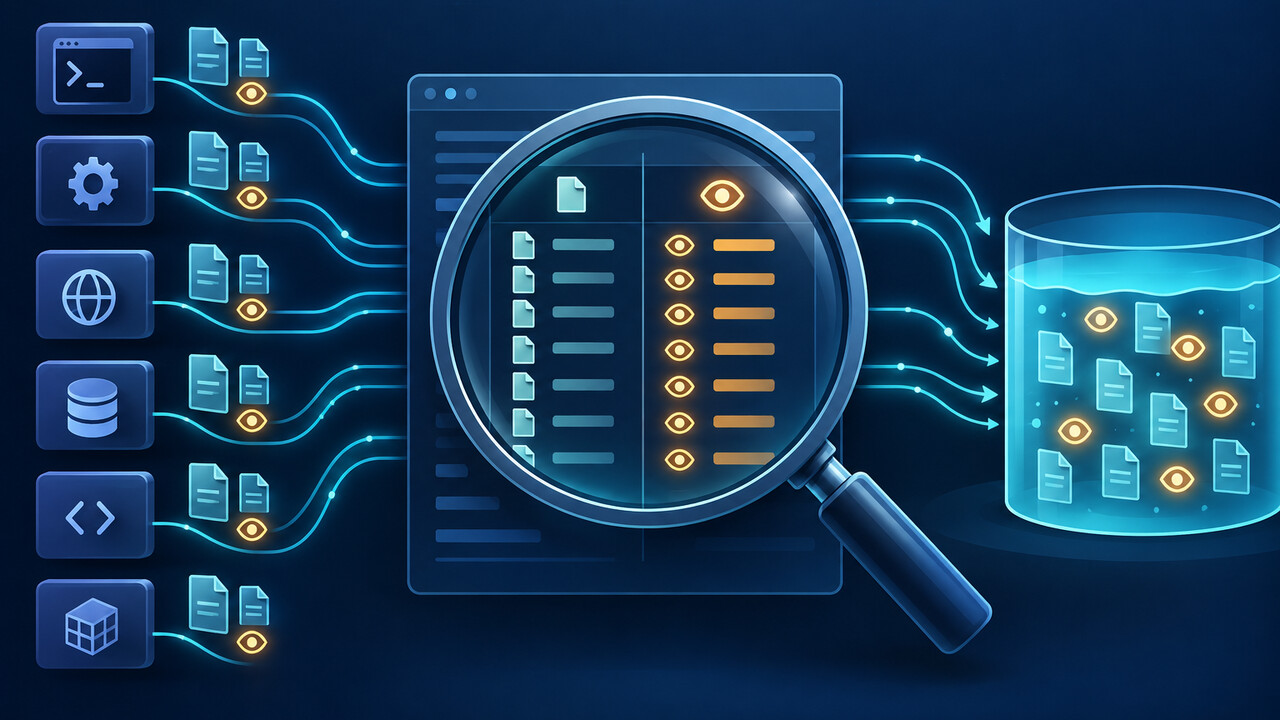
对每个可读的 inotify `fdinfo`,统计以 `inotify` 开头的行。按 PID 与真实 UID 汇总标记,同时把描述符数作为独立的 `instances` 列保存。
建立能表达权限缺口的消费者台账
对每个可检查 PID,记录真实 UID、进程名、实例数和标记数。不要执行从 `/proc/<pid>/cmdline` 读出的文本;若进程在扫描中退出,应记为竞争条件,而不是零。
同时统计拒绝访问或不可读的 `fdinfo`。只看得到自己的进程时,台账仍可诊断按用户计费的资源池,但不能证明全系统没有其他消费者。遇到 hidepid、容器或命名空间边界,应在拥有目标进程的命名空间内重跑只读盘点,或请管理员提供等价报告。
运行经过测试的只读台账
把下面脚本保存为 `inotify-ledger.sh`,先本地审阅,再运行 `bash inotify-ledger.sh`。它只读取 procfs 与 sysctl 文件,不会写 sysctl、结束进程、重启服务、删除文件或解析私有监视路径。
```bash #!/usr/bin/env bash set -u printf 'setting\tvalue\n' for name in max_user_watches max_user_instances max_queued_events; do path="/proc/sys/fs/inotify/${name}" if [[ -r "$path" ]]; then IFS= read -r value < "$path" printf '%s\t%s\n' "$name" "$value" else printf '%s\tUNREADABLE\n' "$name" fi done printf '\npid\truid\tcomm\tinstances\twatches\tunreadable_fdinfo\n' for proc in /proc/[0-9]*; do pid=${proc##*/} [[ -r "$proc/status" ]] || continue ruid=$(awk '/^Uid:/{print $2; exit}' "$proc/status" 2>/dev/null || true) [[ -n "$ruid" ]] || continue comm=$(tr '\t\n' ' ' < "$proc/comm" 2>/dev/null || true) instances=0 watches=0 unreadable=0 shopt -s nullglob for fdinfo in "$proc"/fdinfo/*; do fd=${fdinfo##*/} target=$(readlink "$proc/fd/$fd" 2>/dev/null || true) [[ "$target" == "anon_inode:inotify" ]] || continue ((instances+=1)) if [[ -r "$fdinfo" ]]; then count=$(awk '/^inotify /{n++} END{print n+0}' "$fdinfo" 2>/dev/null || printf '0') ((watches+=count)) else ((unreadable+=1)) fi done if ((instances > 0 || watches > 0 || unreadable > 0)); then printf '%s\t%s\t%s\t%s\t%s\t%s\n' "$pid" "$ruid" "$comm" "$instances" "$watches" "$unreadable" fi done | sort -t $'\t' -k5,5nr -k4,4nr printf '\nnamespace\ttarget\n' for ns in pid user mnt; do printf 'self_%s\t%s\n' "$ns" "$(readlink "/proc/self/ns/$ns" 2>/dev/null || printf 'UNREADABLE')" printf 'init_%s\t%s\n' "$ns" "$(readlink "/proc/1/ns/$ns" 2>/dev/null || printf 'UNREADABLE')" done ```
隔离测试让一个 Node.js 进程监视三个不同的临时目录;台账准确报告一个实例和三个标记。测试主机中 PID 1 的命名空间不可读,脚本保留 `UNREADABLE`,没有把盲区冒充为零使用量。
不要把报错路径误当作最大消费者
异常里的路径只是撞到上限的那次注册。最大消费者可能是另一工作区、扩展宿主、语言服务器、同步程序或长期运行的开发进程。公开问题记录显示,编辑器扩展可占用数万标记,而另一个 serve 进程首先报错。
按标记数排序台账,再正常关闭一个已确认且非必要的消费者并重跑。显著下降才能建立因果联系。重启虽可能清空池,但会抹掉归因证据,也无法说明宽泛监视范围是否会复发。
提高上限前先审计监视范围
把最大消费者映射到其监视根目录和排除规则。`.venv`、构建输出、缓存和依赖目录通常无需编辑器持续监视;VS Code 官方文档明确建议先用 `files.watcherExclude` 排除大型无关目录。
不要假设一个通用的 `node_modules` 排除会覆盖所有监视器。编辑器、扩展、语言服务器、测试器和框架服务器可以分别订阅。应在拥有标记的组件中修改范围,再确认台账下降且所需的文件变更仍能被检测。
只有台账证明需要时才提高一个限制
若合理范围仍超过 `max_user_watches`,按内存余量选择有依据的值,并通过发行版支持的 sysctl 位置应用。若耗尽的是实例数,只改 `max_user_watches` 无效。保存旧值、配置文件与应用版本,使修改可回退。
不要向所有主机粘贴同一个数字。VS Code 将 524,288 作为一种可能值并提示最坏内存成本,但容器、小型虚拟机和多用户系统预算不同。执行 `sysctl --system` 后确认生效值,重跑负载并同时比较台账和内存。
用分支矩阵替代随机尝试
单一 PID 占主导时,缩小或更新该消费者;许多合理消费者合计超过标记上限时,保守提高 `max_user_watches`;实例数接近 `max_user_instances` 时,寻找过多观察器对象或泄漏;台账不完整时,先解决权限或命名空间可见性。
若实例和标记都远低于限制,应在最小工作区复现并检查应用自身日志;故障可能是瞬时、命名空间特定或分类错误。升级问题时提供前后台账、准确限制、内核与应用版本和最小复现,不要附带秘密或私有路径清单。