技术 · 实用指南
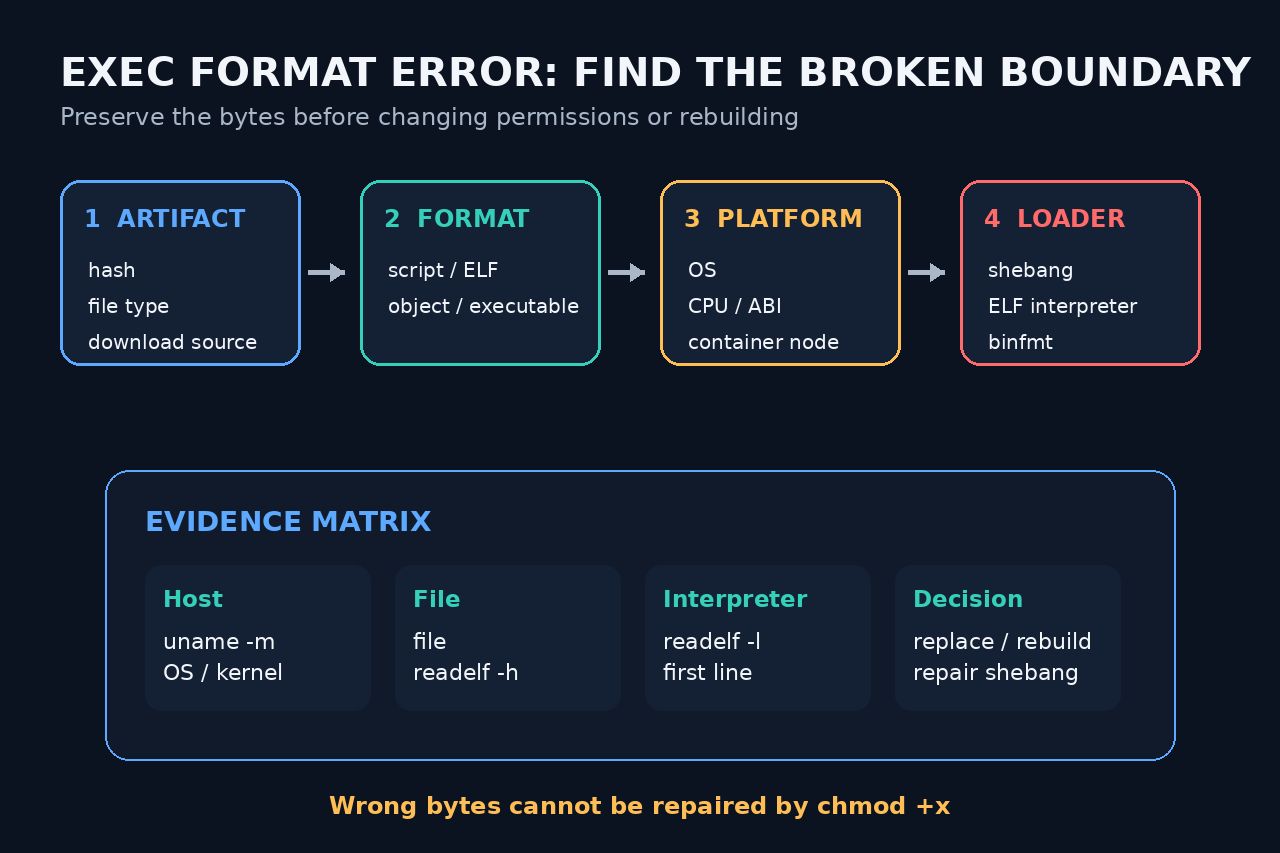
Linux 提示“cannot execute binary file: Exec format error”?先证明文件、平台与解释器边界
先保留精确字节并识别文件类型,再对照主机检查机器架构、格式与声明的解释器,之后才考虑重建或改权限。
WATCH AT EASE · 实用指南
已发表的往期报道,保留原始日期。
73–96 / 359
先保留精确字节并识别文件类型,再对照主机检查机器架构、格式与声明的解释器,之后才考虑重建或改权限。
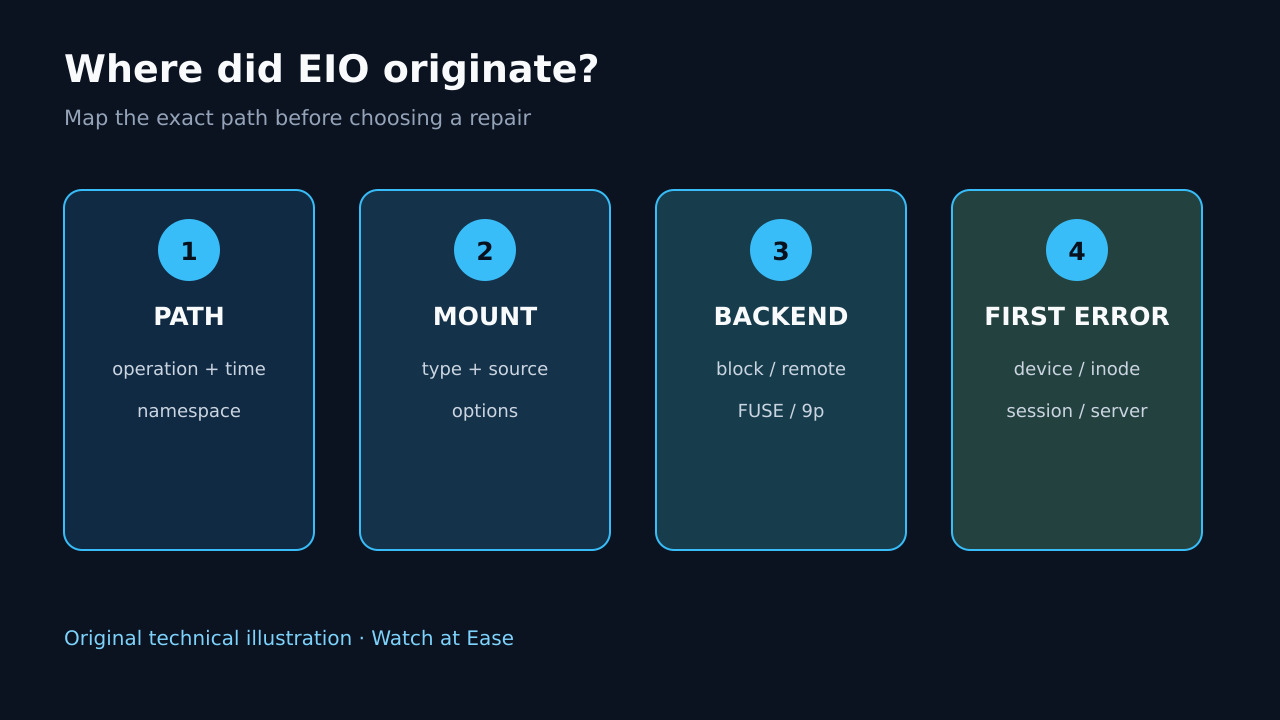
停止写入,把准确路径映射到挂载点与后端,保存第一条内核或服务错误,只修复已证明的层并核对原字节。
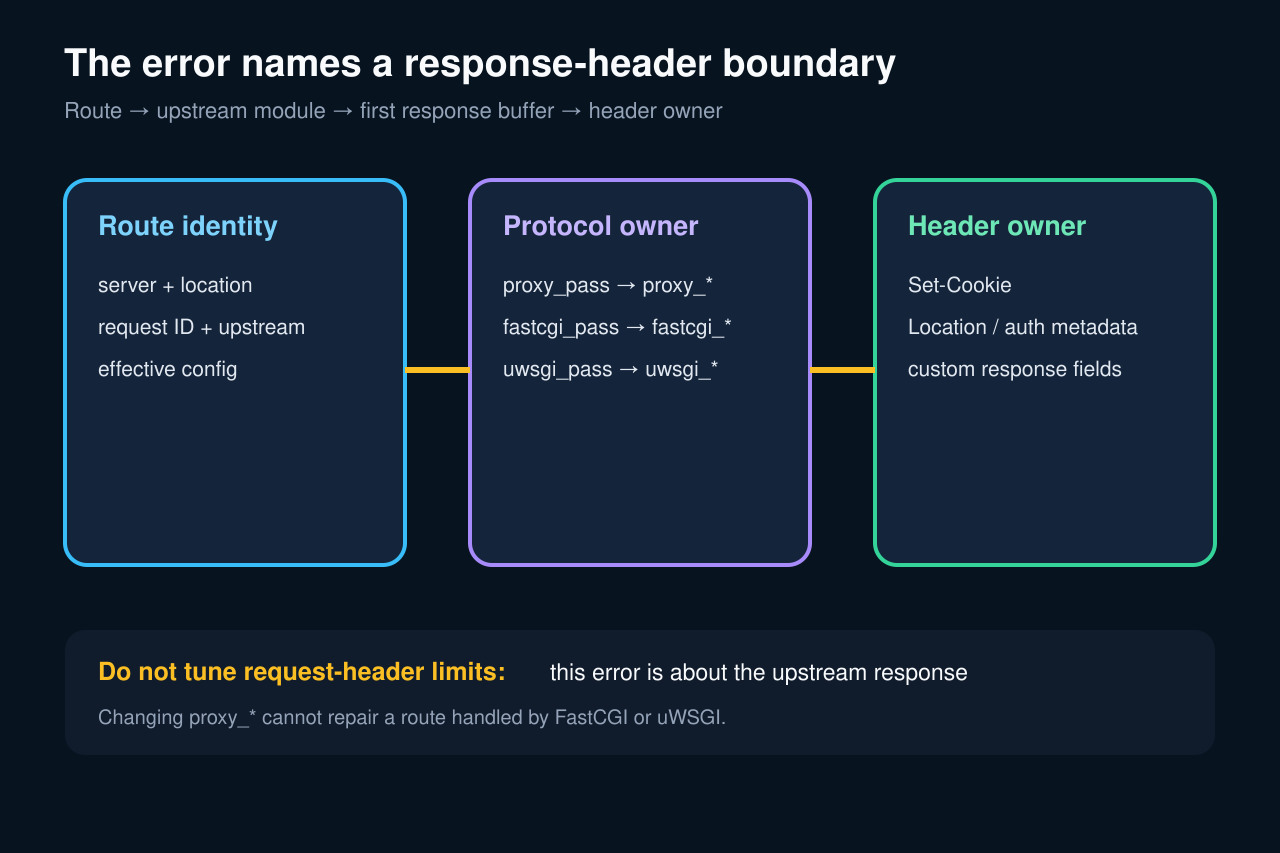
证明路由使用 proxy、FastCGI 还是 uWSGI,测量真实响应头,缩小失控 Cookie 或元数据,再只调整拥有故障的首响应缓冲。
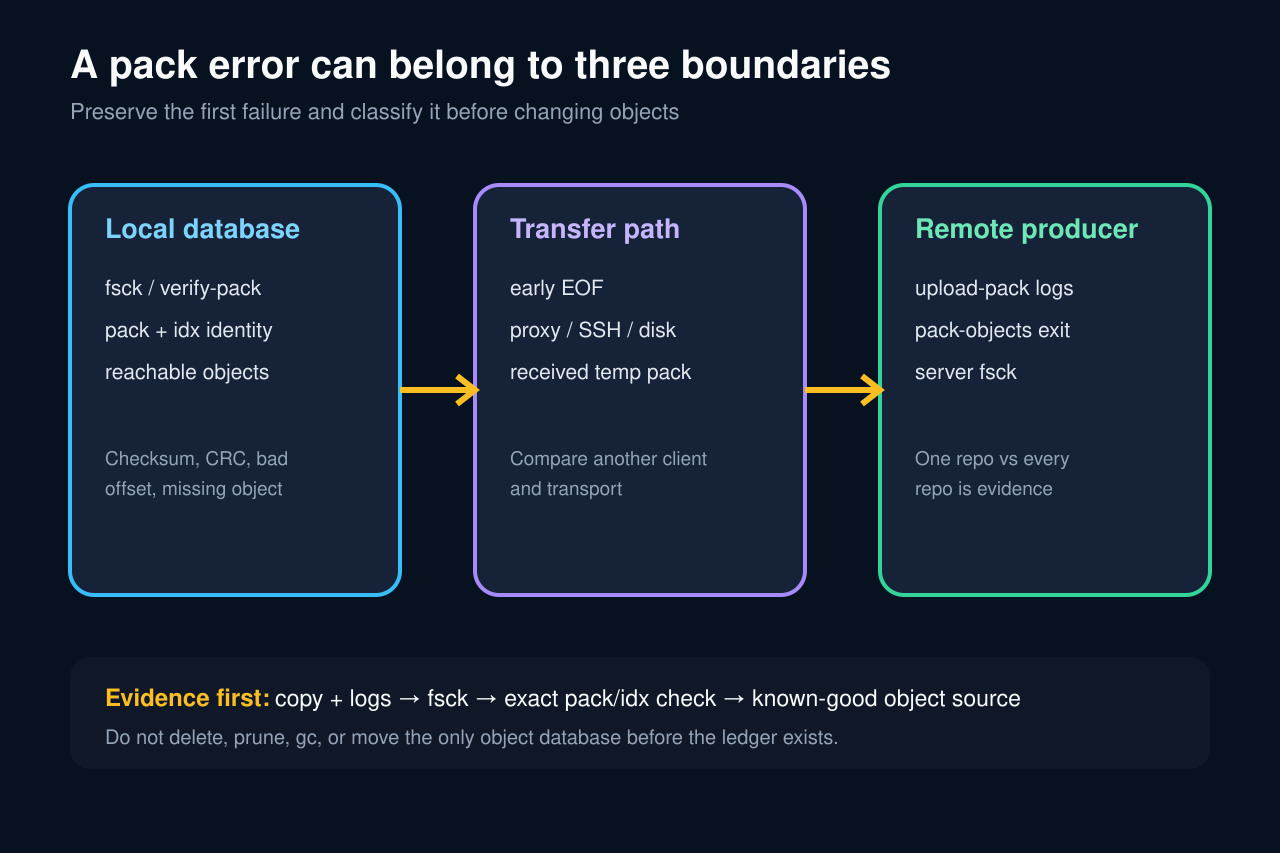
在移动 pack、重新克隆或运行垃圾回收前,先区分本地对象库损坏、传输截断与服务器端 pack 生成失败。
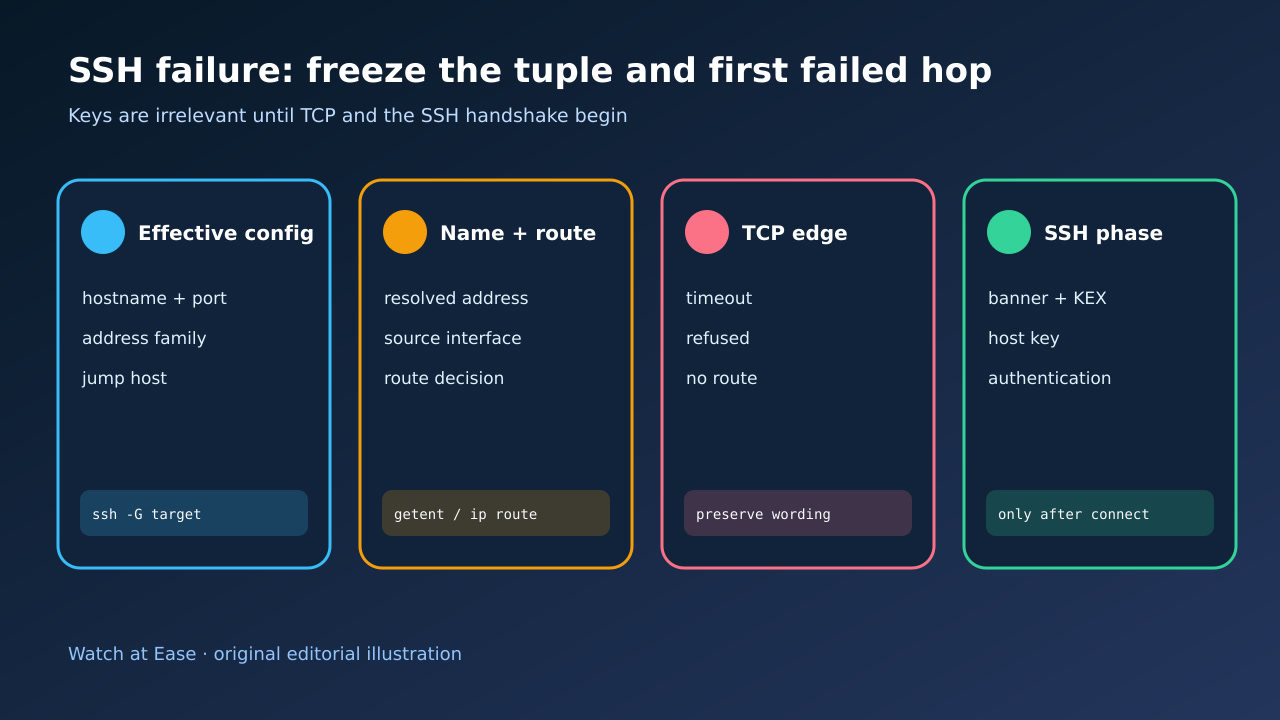
TCP 尚未进入认证时不要轮换密钥。先固定主机名、解析地址、地址族、端口和跳板路径,保留第一条错误与详细阶段,再证明首个失败跳点,只修改一个边界。
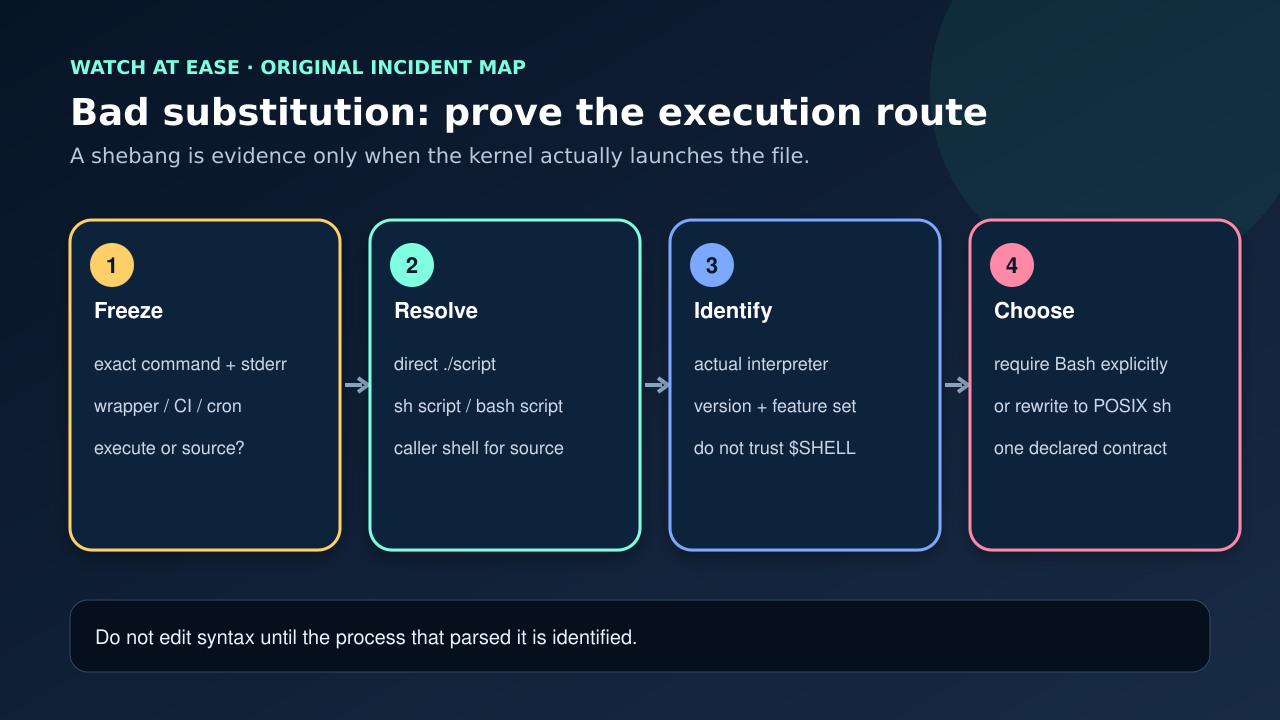
固定真实启动方式,确认实际解析文件的解释器及版本,分类 expansion,再选择 Bash 或可移植 sh,并重放原路径。
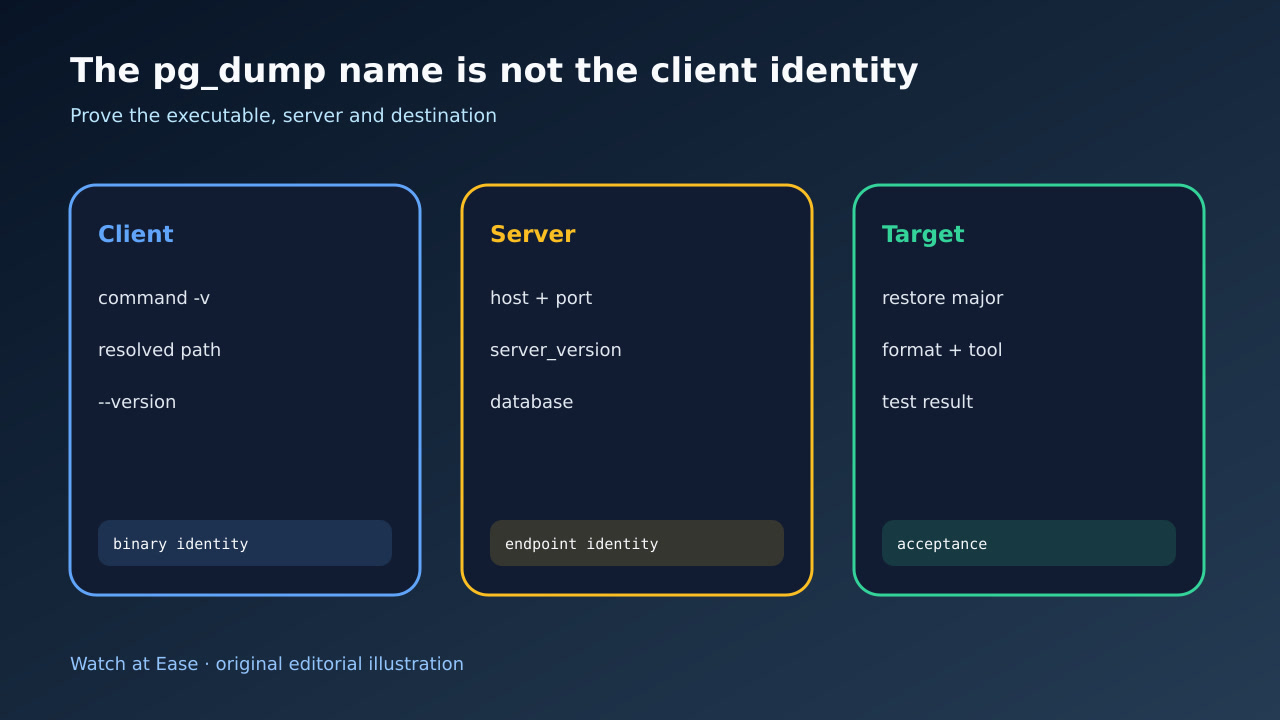
服务器可能没有故障;真正执行的往往是 shell、GUI、包装脚本或容器里的旧版 pg_dump。记录可执行文件与端点,选择兼容客户端,并在验收前完成隔离恢复。
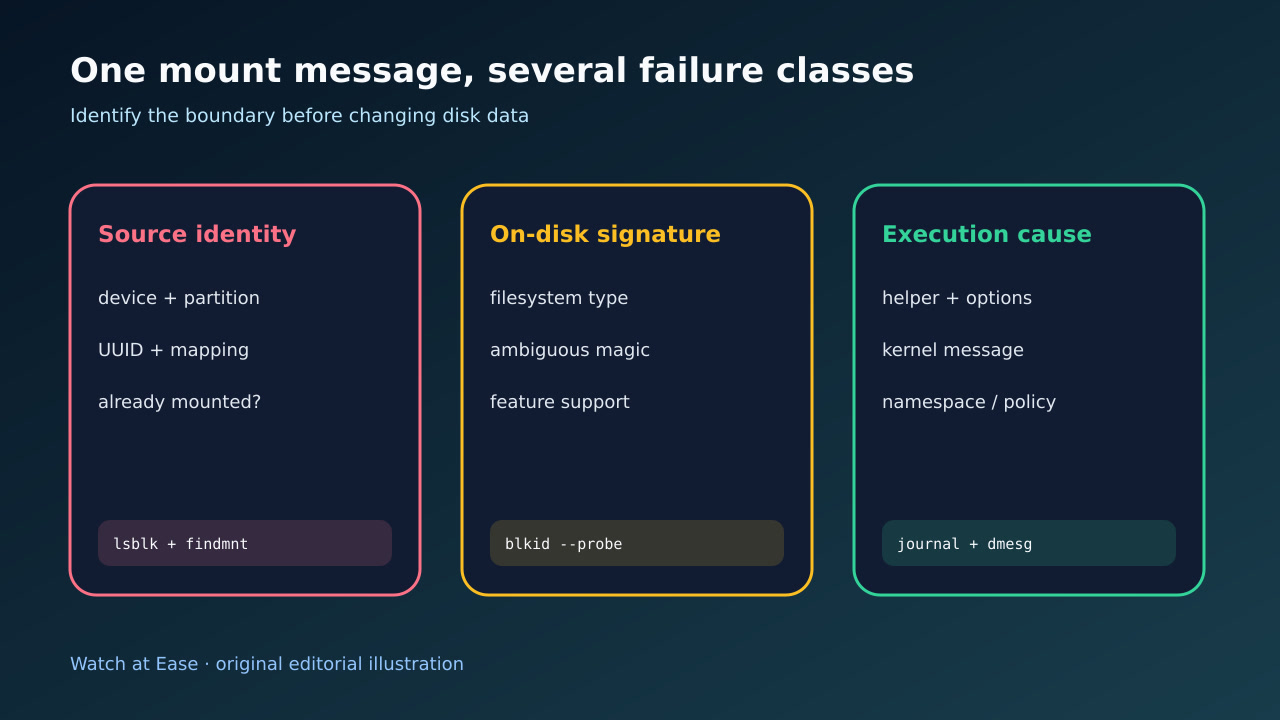
这条 mount 信息只是摘要,不是诊断。冻结准确尝试,证明源设备和文件系统签名,读取第一条内核错误,再选择 helper、选项或文件系统专属分支,避免格式化错误数据。
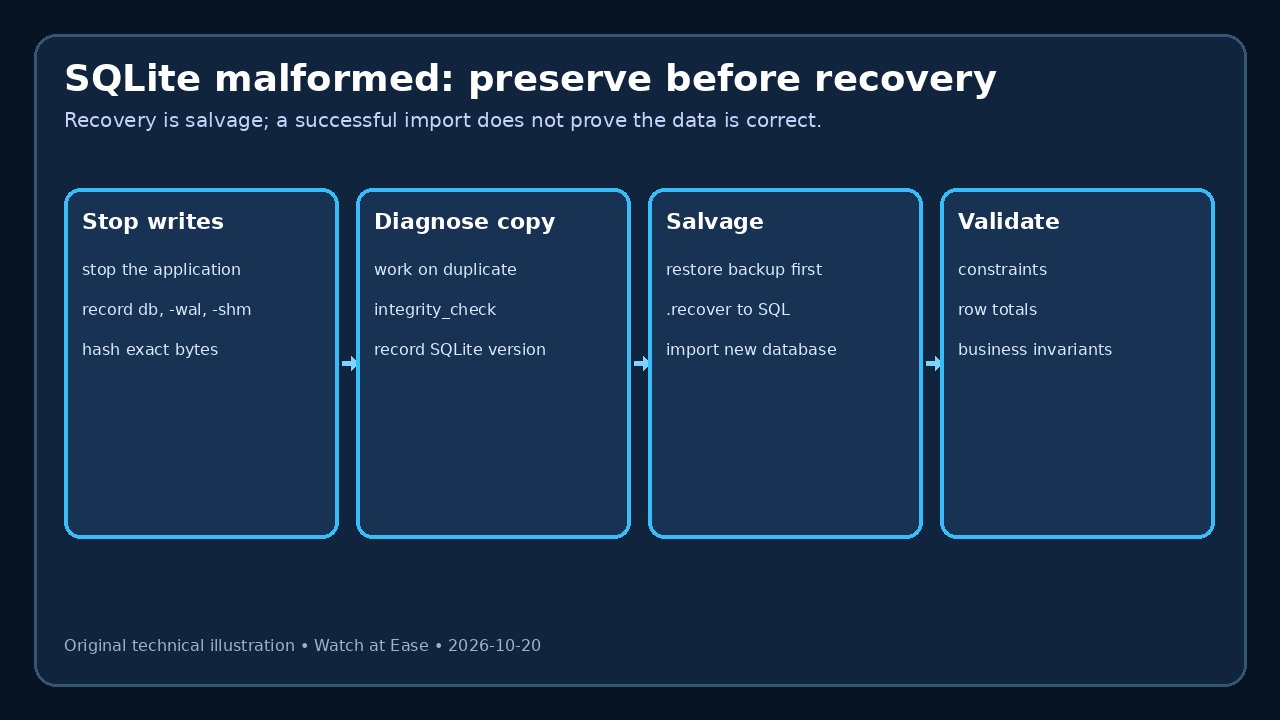
把 SQLITE_CORRUPT 当作证据保全事件。停止写入,连同 journal/WAL 伴随文件保存数据库,对只读副本做哈希,只向新文件恢复,并在替换前验证约束、总量与应用行为。
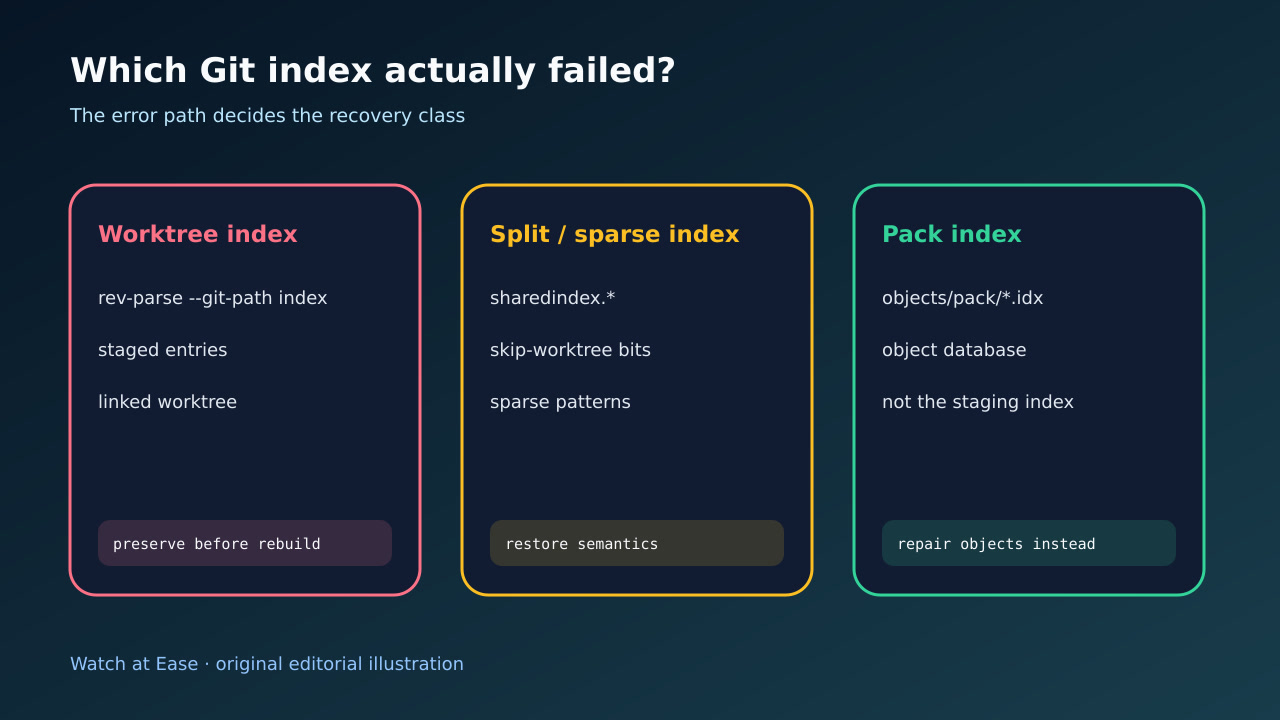
暂存区索引、linked worktree 索引、split/sparse 索引与 pack 的 .idx 是不同故障。先保留可读的暂存账本并解析真实路径,只重建已证明的那一类,再核验对象并复现原流程。
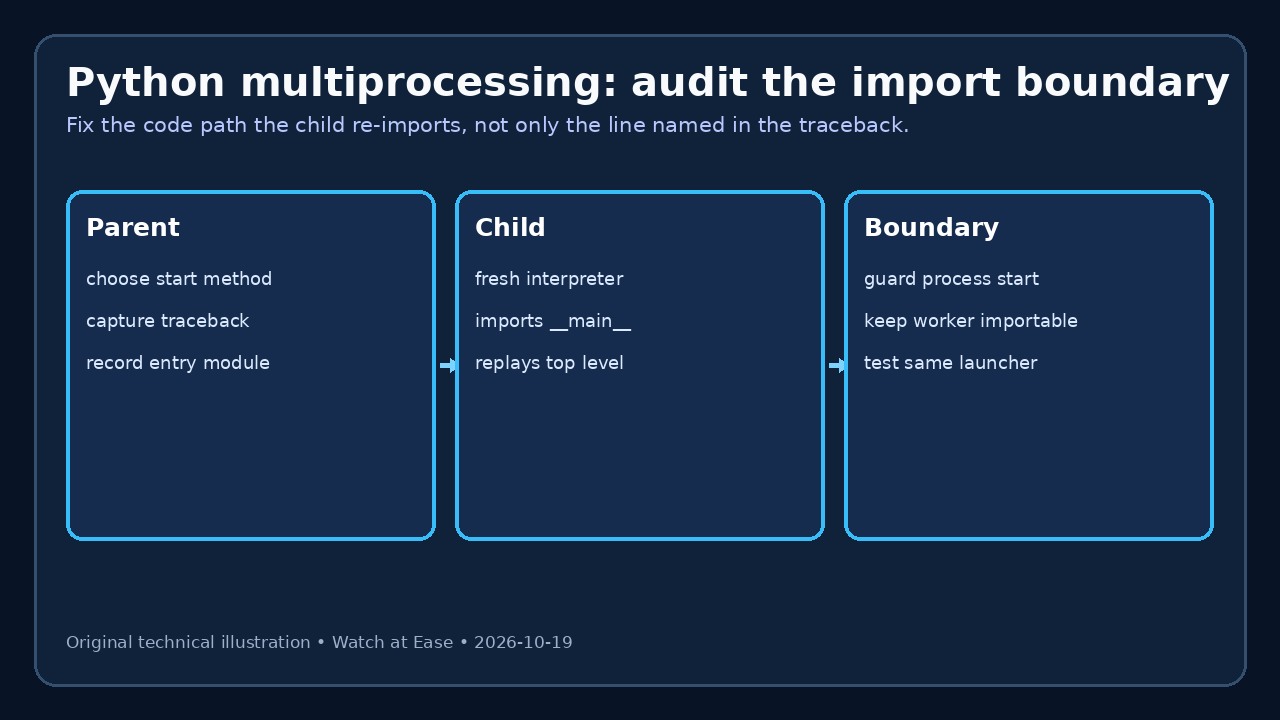
该 RuntimeError 表示新子解释器重导入入口模块时,导入路径又启动了进程。先记录启动方法和启动器,再把所有创建进程的调用链移到真实入口边界之后。
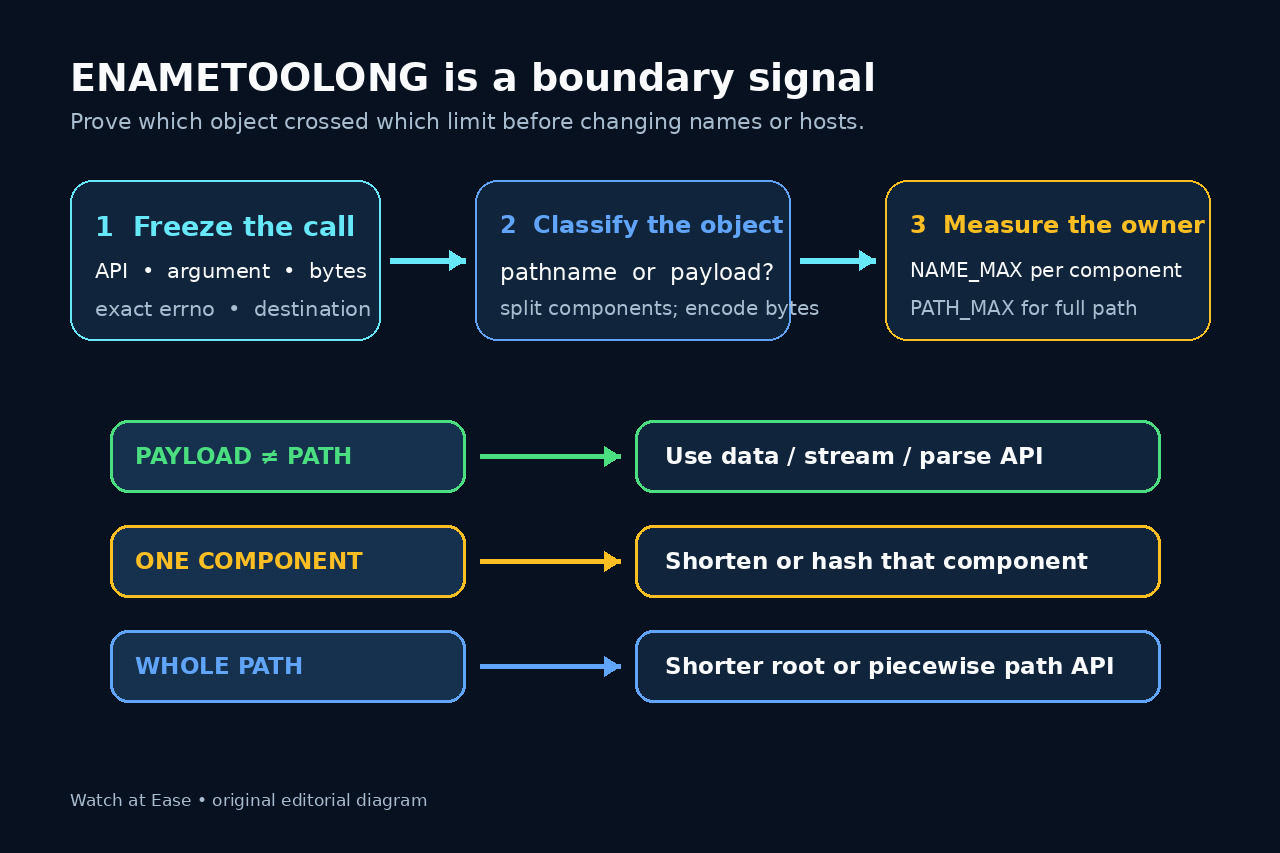
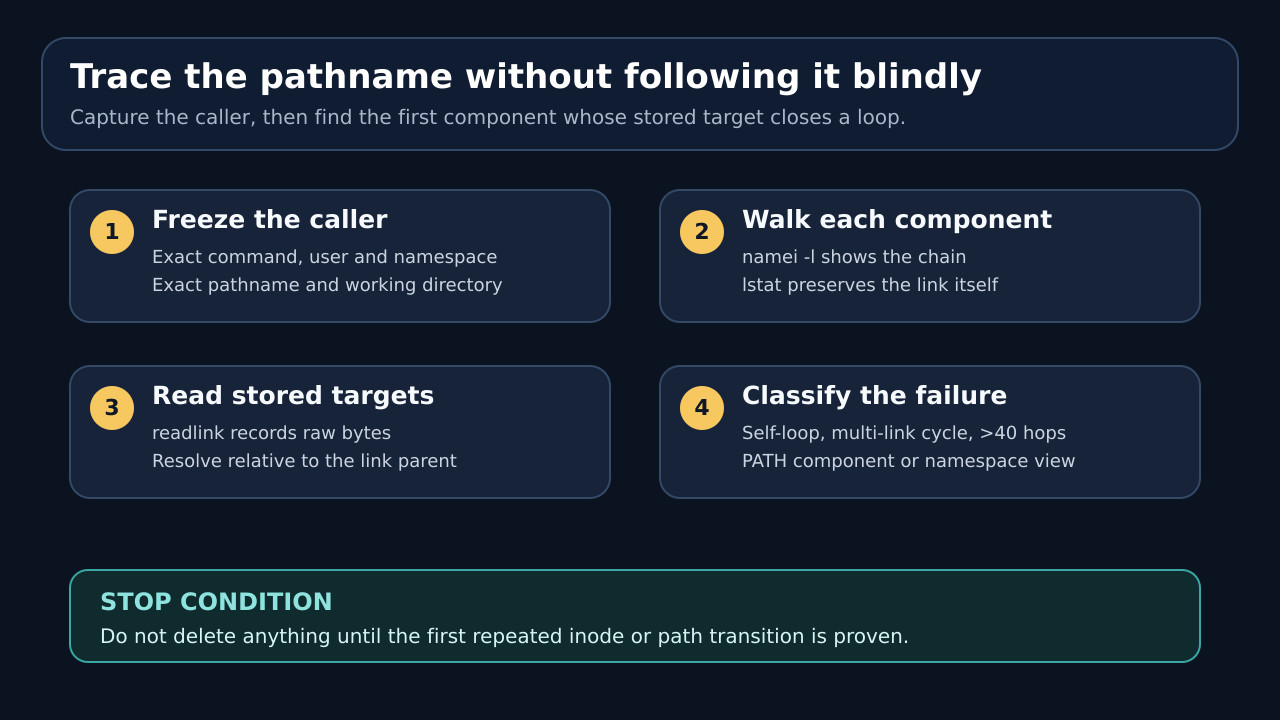
固定原始调用与参数,按编码字节测量并查询真实目标,在截断前区分数据误传、NAME_MAX 与 PATH_MAX。
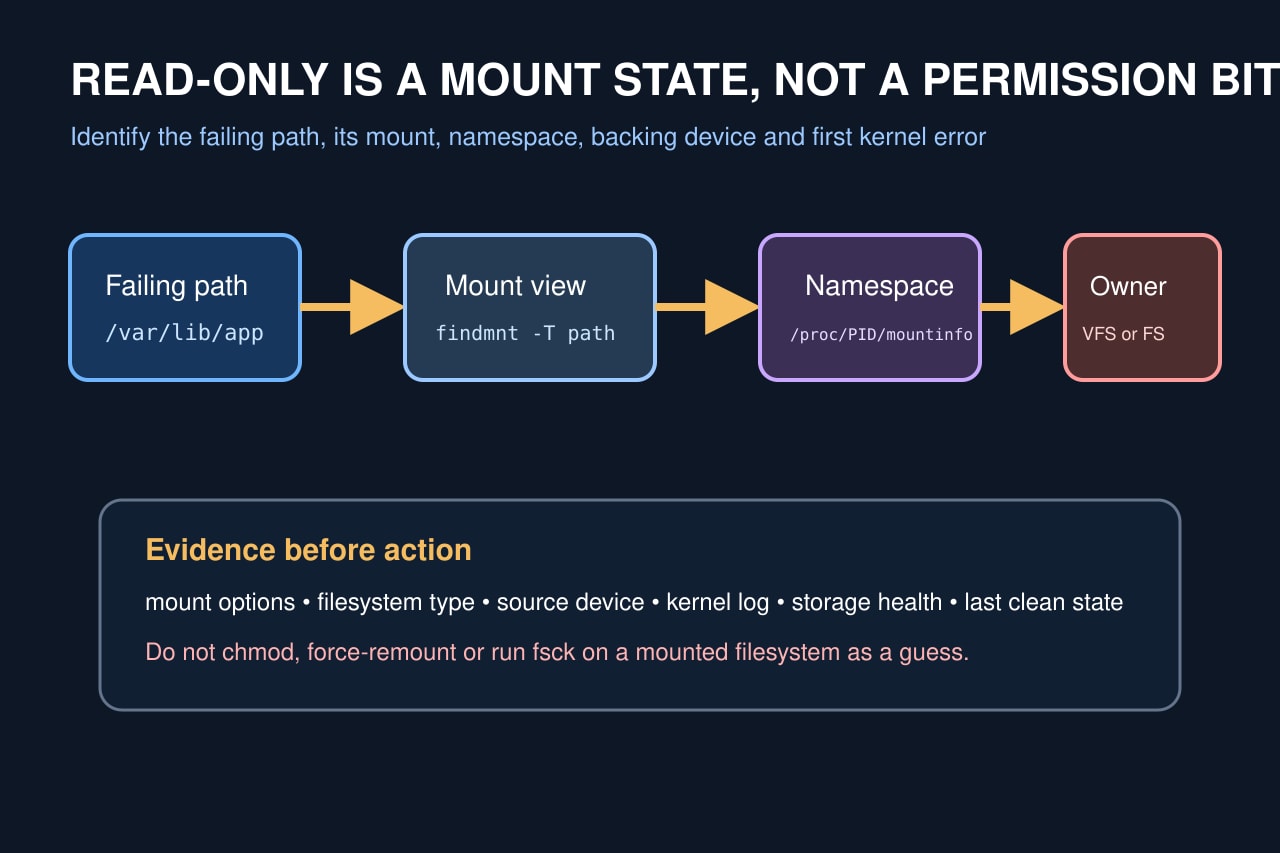
先把失败路径映射到最深挂载点,保存首个内核错误,并在重挂载或修复前区分只读策略、命名空间隔离、介质保护与文件系统损坏。
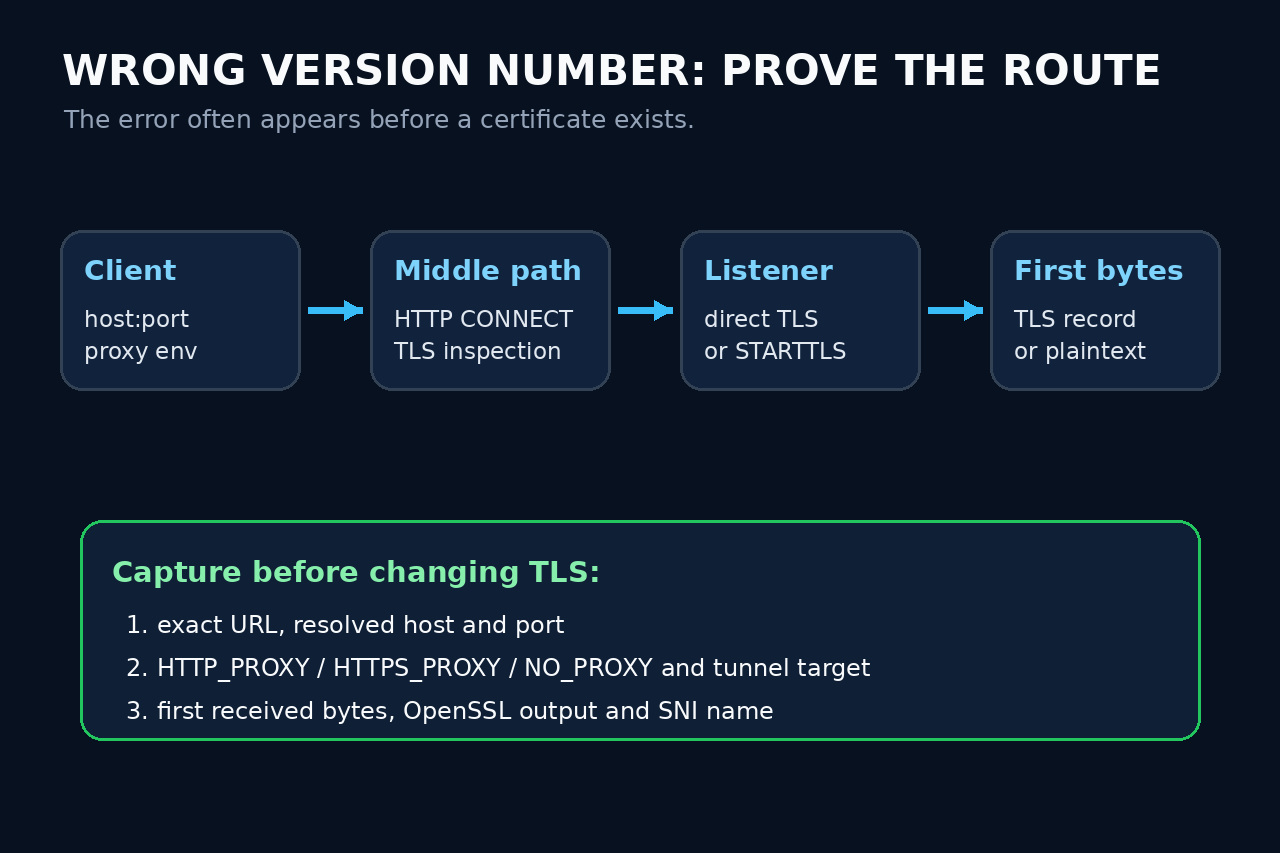
保存准确路径与首批字节,区分明文、错误端口、HTTP 代理、STARTTLS、中间拦截或帧损坏,再决定修复。
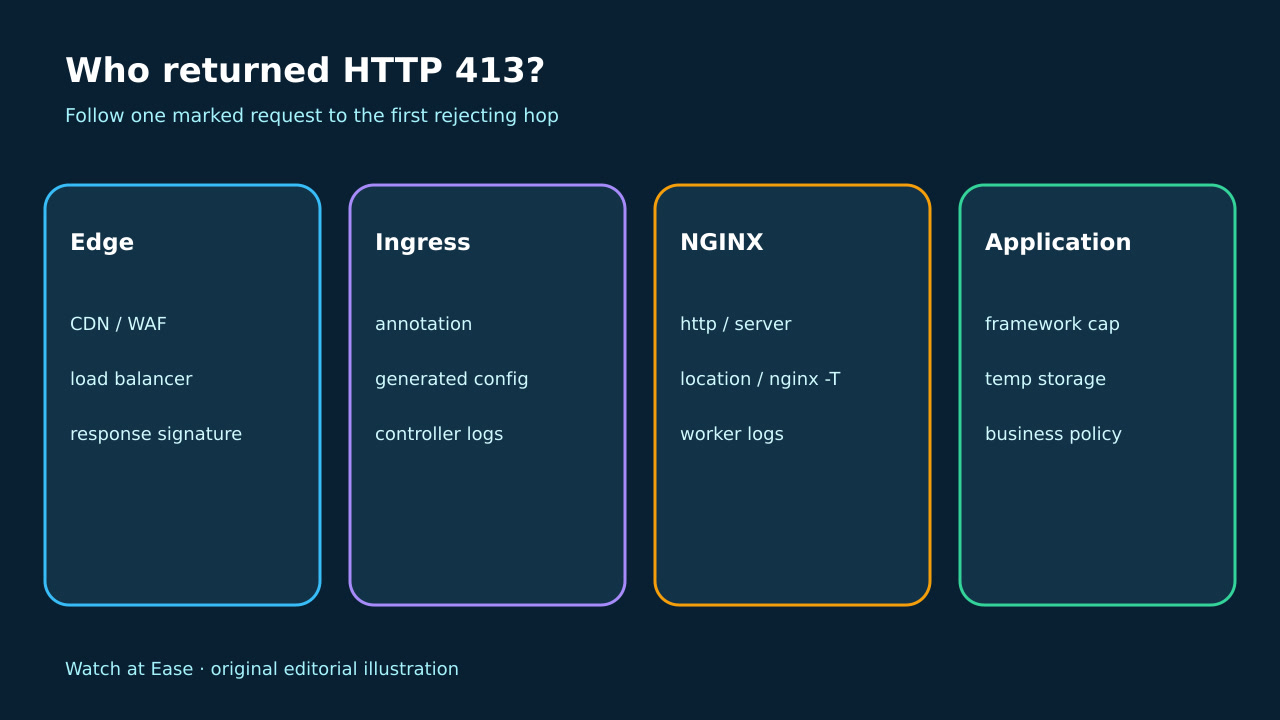
不要把每层代理都调大,更不要直接设为无限。用同一个带标记请求定位最先拒绝的跳点,导出该层实际生效配置,只改一个有限范围,再验证阈值上下两侧。
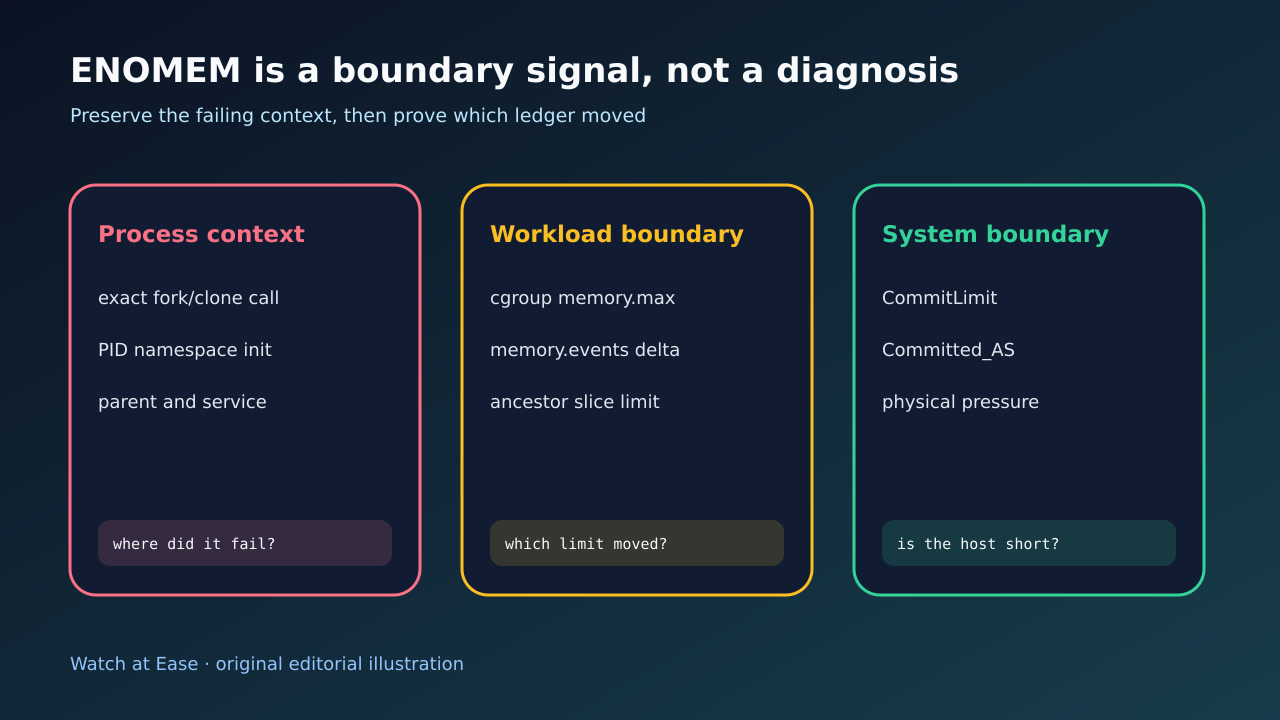
空闲内存不是诊断。先保留 fork 失败现场,证明 PID namespace 仍存活,再比较 cgroup 内存事件与有效上限,最后读取主机 commit 账本,然后才决定是否加 swap 或重启。
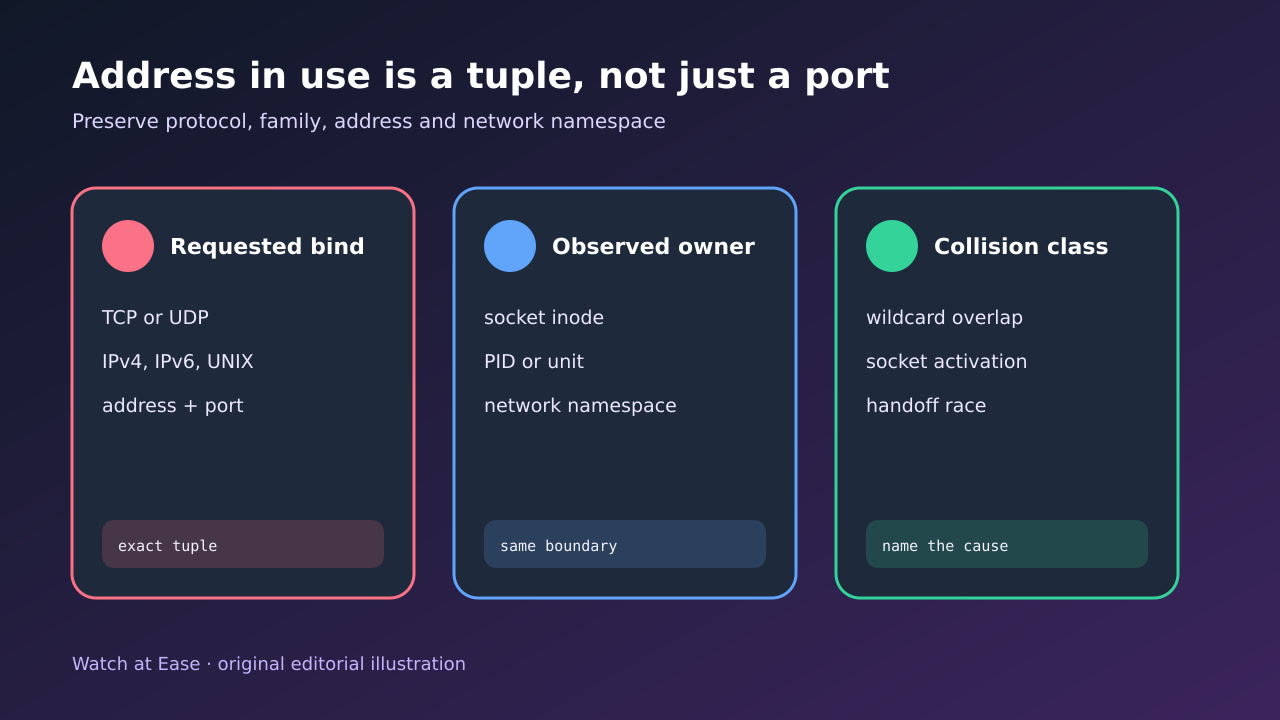
端口号本身不是事故。先记录协议、地址族、地址、端口或路径与网络命名空间,证明哪个进程或 socket 单元拥有这组精确元组,再只修复一个归属边界并重复启动。
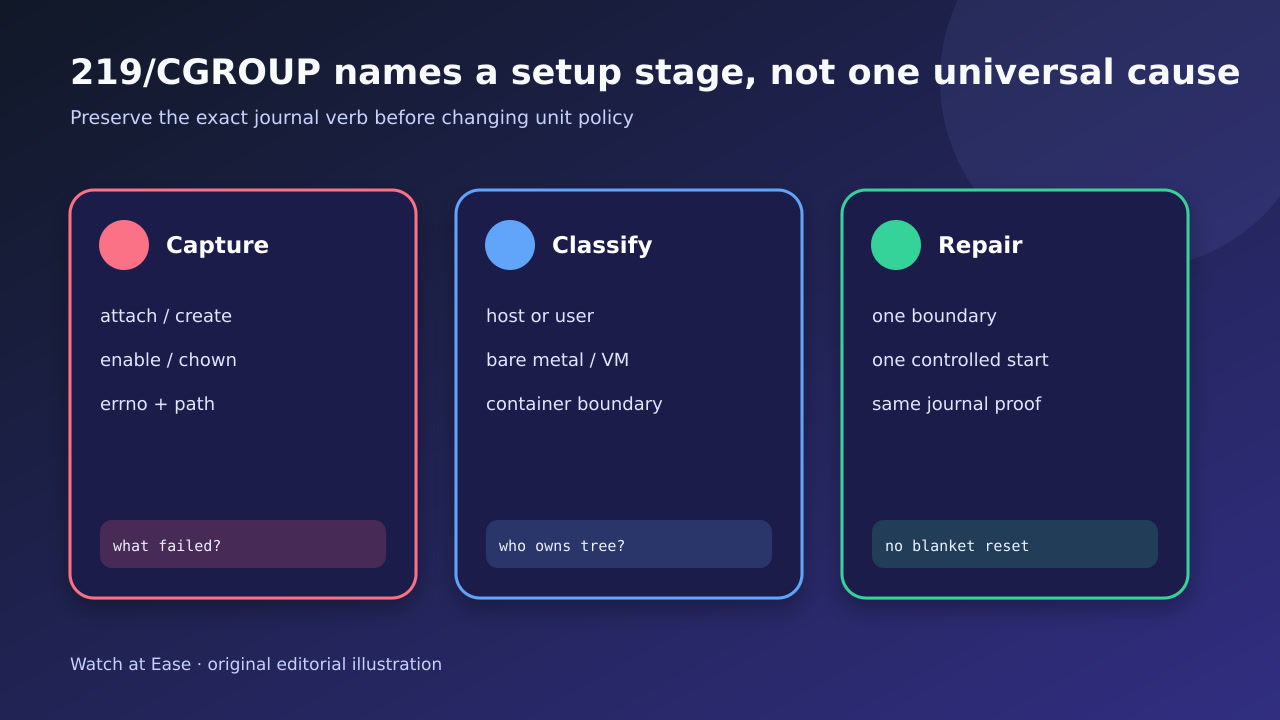
这个代码只标出设置阶段,不代表单一修法。保留日志动词、errno 与路径,映射管理器和层级,只修一个所有权边界,再证明一次干净启动。
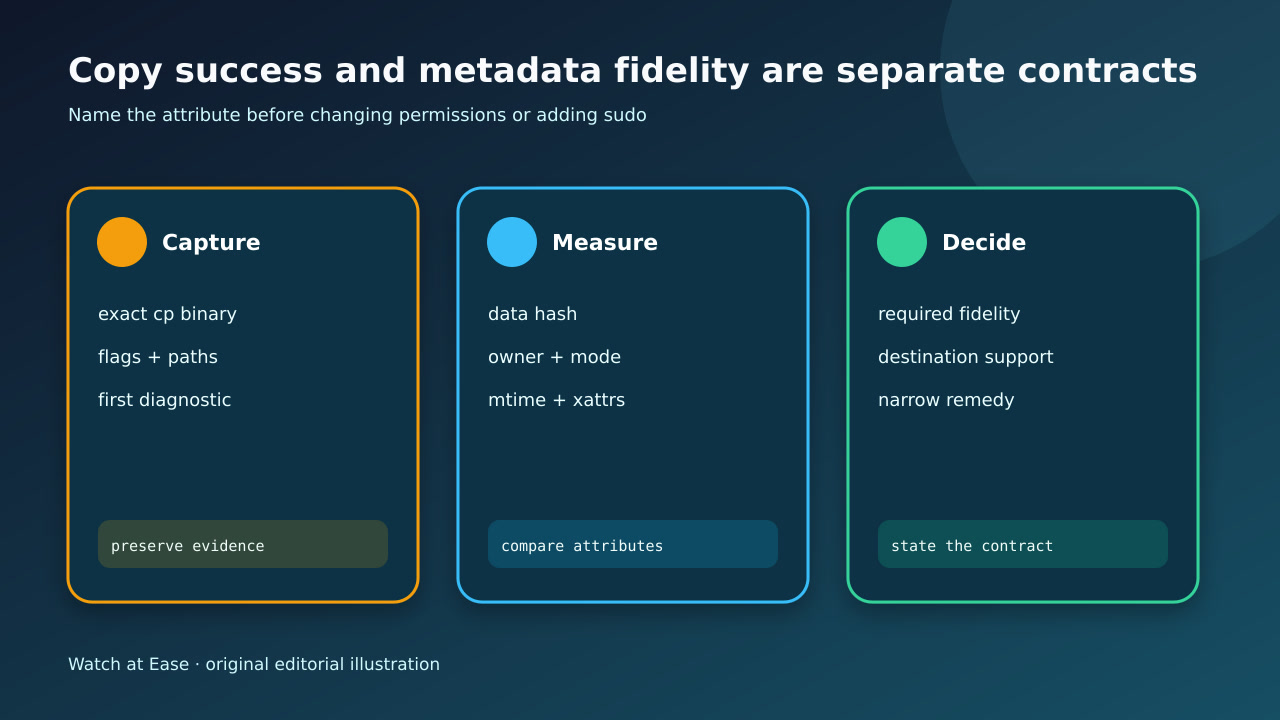
文件内容可能已复制,但某项元数据更新失败。先保存实际程序、目标对象和首个被拒属性,再决定时间戳、所有权、模式、ACL 或 xattr 是否真的必须保留。
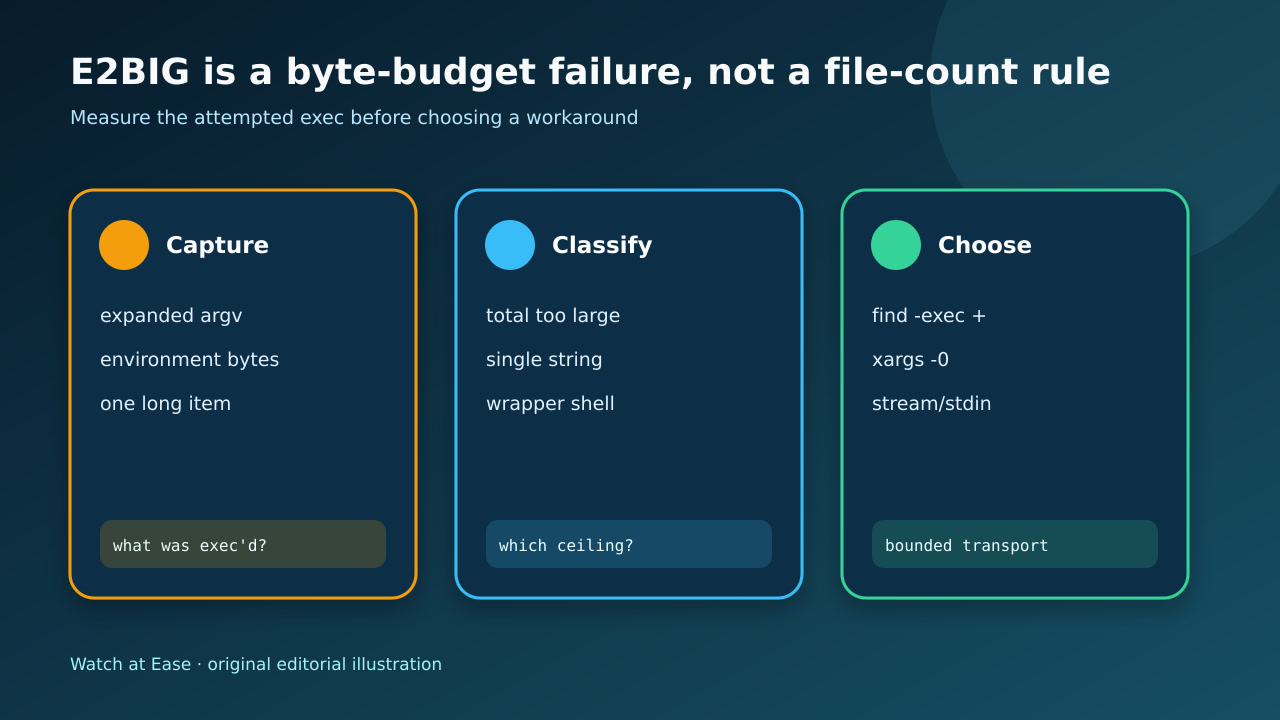
E2BIG 可能是 argv 与环境总量过大、单个字符串过长,或包装器生成了一个巨型参数。先分类边界,再选择文件名安全的有界传输。
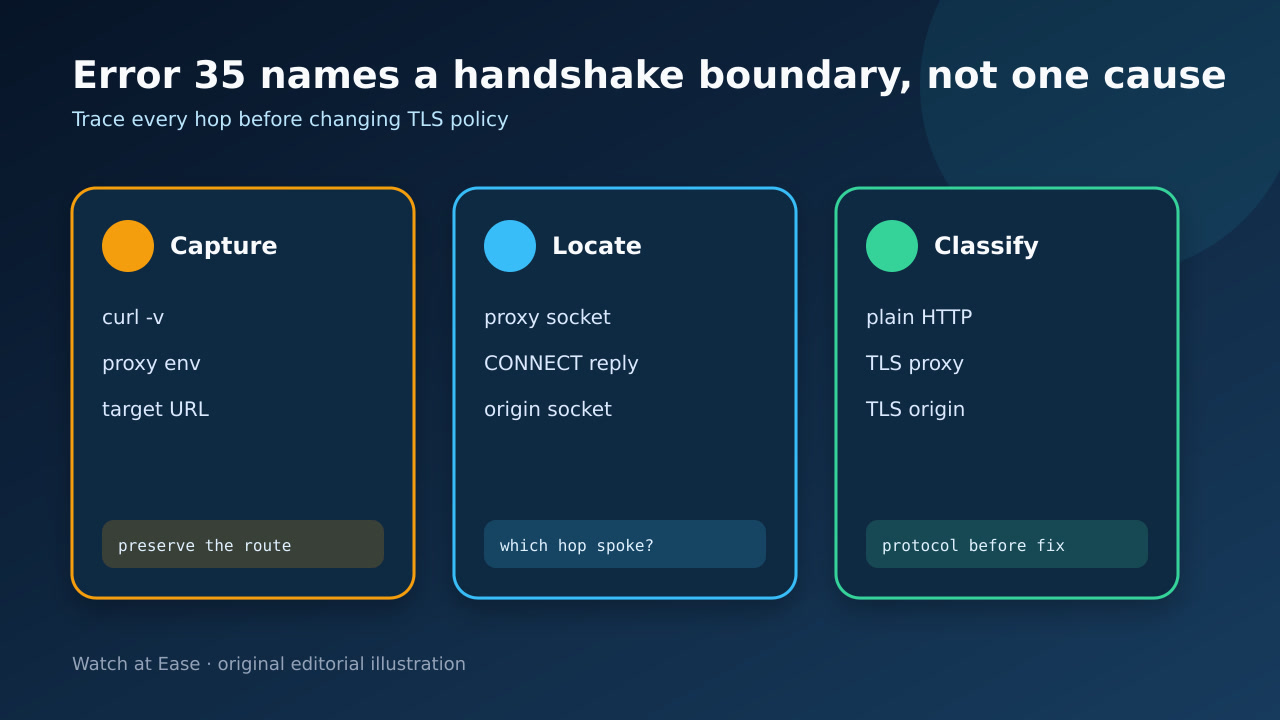
这通常是协议错配,不等于 TLS 版本过旧。逐跳核对代理与源站,只修正真实边界,并保持证书校验。