科技 · 实用指南
NGINX 报 upstream sent too big header?增大缓冲前先确认协议与响应头所有者
证明路由使用 proxy、FastCGI 还是 uWSGI,测量真实响应头,缩小失控 Cookie 或元数据,再只调整拥有故障的首响应缓冲。
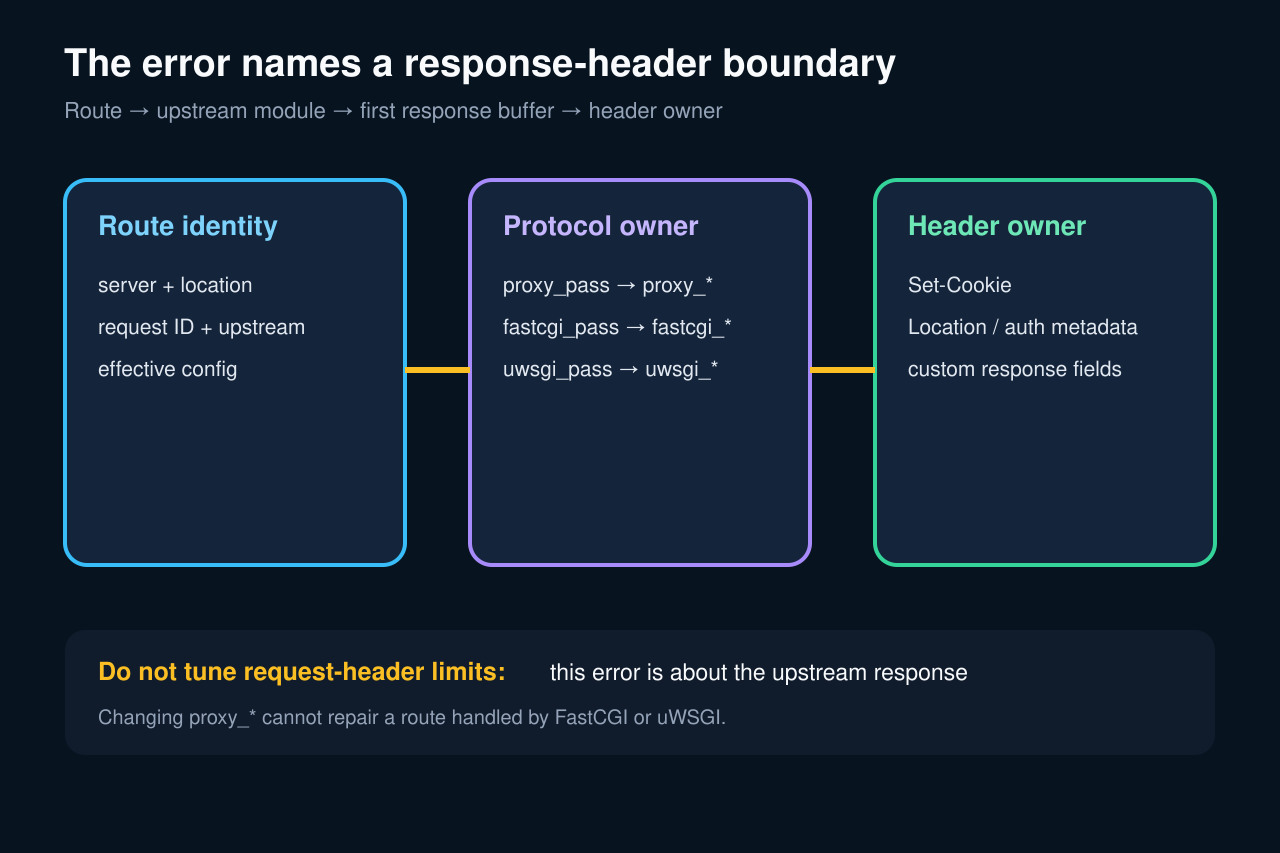
该错误属于上游响应头,不是上传体或客户端请求头限制。它也不证明所有缓冲都该增大。
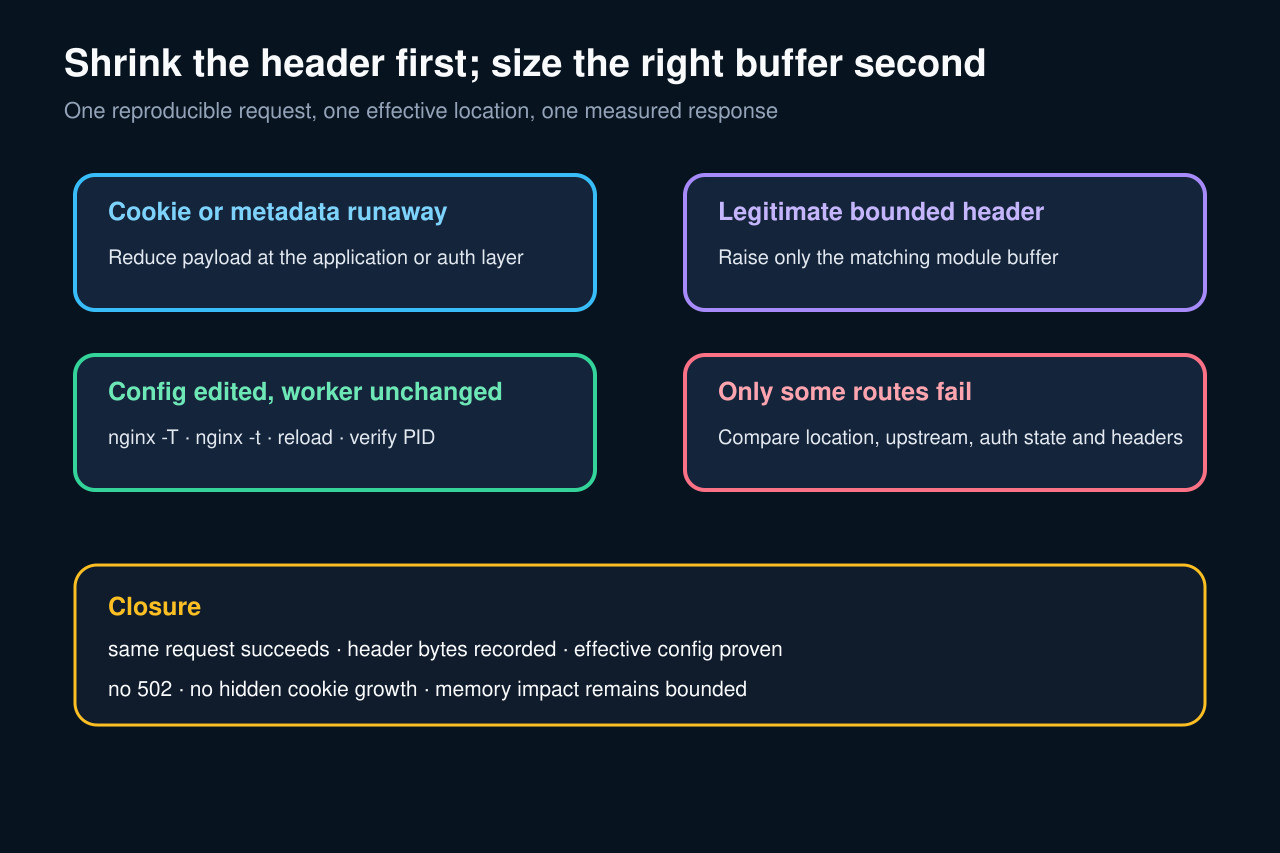
先保留一个失败请求、打印有效 location、确认模块、测量响应头字节并缩小异常字段;确有合理上限时才在最窄范围调整对应缓冲。
保存一次失败请求并打印有效路由
保存完整的 NGINX 错误行、时间戳、request ID、host、URI、状态码、上游地址和 worker PID。用它关联 access log、上游应用日志与认证日志,但不要记录 Cookie 等秘密值。
在实际运行的同一镜像或主机中执行 nginx -T,归档展开 include 后的 server 与 location。记录当前 master PID、配置路径和部署版本;修改未被 worker 加载的文件不算修复。
选择指令前确认上游协议
错误发生在上游返回的响应。location 使用 proxy_pass 时检查 proxy_buffer_size;fastcgi_pass 与 uwsgi_pass 各有自己的指令族。client_max_body_size 和 large_client_header_buffers 管的是不同的请求侧边界。
依据错误日志中的上游 scheme 与有效 location 选择指令,不要套用通用片段。proxy_* 无法影响由 FastCGI 或 uWSGI 处理的请求,全局放大也可能无谓增加每条路由的内存。
测量响应头所有者
在安全环境或直连上游路径,用相同认证与 session 状态复现。记录响应头名称和字节长度并遮蔽值,重点检查重复的 Set-Cookie、Location、认证元数据及自定义字段。
比较成功与失败响应,判断是单个字段超过首响应缓冲,还是多个字段累积。若增长来自 session 内容、OAuth state 或序列化应用数据,应尽可能在生产这些字段的一侧修复。
实施最小的模块专属修改
删除重复或过大的 Cookie,将大 session 状态移到服务端,移除无用元数据并限制 redirect/auth state。若合法响应头仍超过文档所述首缓冲,只在最窄的有效上下文提高对应模块的 buffer。
修改 proxy buffering 时保持 proxy_buffers 与 busy-buffer 约束有效,但不要用它们代替首响应头测量。先检查语法,再平滑 reload,并确认运行中的 worker 已继承展开后的配置。
用相同状态重跑并验证内存边界
重放相同 URI、方法、上游、认证回调与 session 大小。确认响应不再是 502、错误日志干净且应用结果正确;随后测试接近上限和超过上限的案例,使边界明确而非偶然。
记录新旧指令、有效 location、响应头字节摘要、worker reload 时间、request ID、并发、内存影响与回滚阈值。继续监控登录或购物车膨胀后的响应头,避免新 buffer 只是延后无界增长。