Tecnología · GUÍA PRÁCTICA
¿systemd muestra status=226/NAMESPACE? Demuestre la operación fallida antes de desactivar el refuerzo
Conserve el primer error detallado del journal, relacione cada directiva con su recurso y cambie solo el límite demostrado.
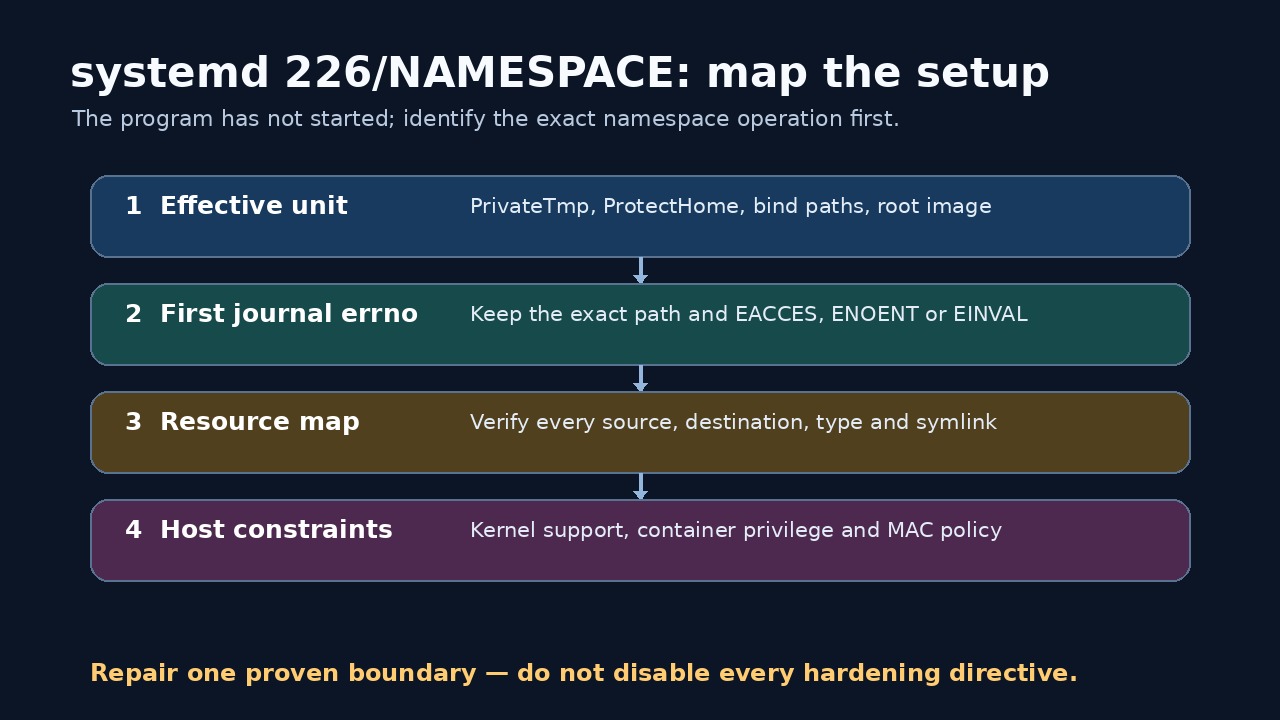
status=226/NAMESPACE significa que systemd falló al preparar un espacio de nombres de montajes, UTS o IPC. El programa del servicio todavía no empezó su ejecución normal, por lo que cambiar sus argumentos o leer sus propios logs comienza en la capa equivocada.
Relacione cuatro registros: unidad combinada, primer errno detallado del journal, mapa de directivas a recursos y límite del host o contenedor. Repare solo la primera unión rota y conserve el resto del sandbox.
Fije la unidad efectiva y el primer fallo
Guarde systemctl cat y systemctl show con drop-ins; registre versiones, tipo de manager y presencia de contenedor.
Lea el journal desde el inicio del arranque fallido y conserve la línea “Failed to set up … namespacing”, su ruta y errno antes del resumen 226.
Relacione directivas con operaciones
Enumere PrivateTmp, ProtectHome, ProtectSystem, listas de rutas, montajes bind, sistemas temporales, raíces o imágenes, IPC privado y protección de hostname.
Para cada una anote origen, destino, tipo esperado, resolución de enlaces, montaje proveedor y semántica del prefijo “-”.
Verifique recursos sin debilitar la política
Compruebe cada origen y destino desde la vista del host del manager; use findmnt y resolución de rutas para separar errata, tipo, montaje ausente y permiso.
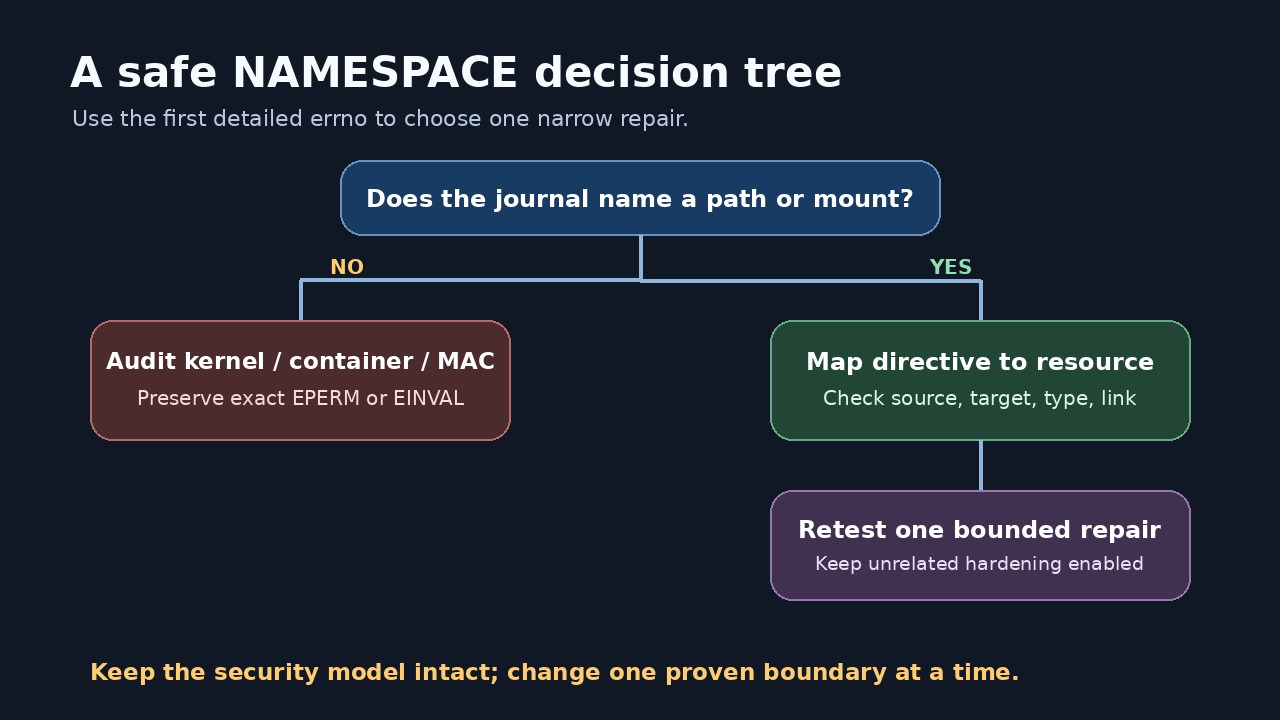
Ante EACCES o EPERM revise directorios padre, flags y MAC; ante EINVAL conserve el objeto y entorno antes de sustituirlos.
Separe fallos del host y límites del contenedor
Docker, LXC, un manager de usuario o un user namespace pueden carecer de propiedad o capacidades. Compare una unidad mínima en pruebas sin volver privilegiada la producción.
Registre user namespaces, soporte del kernel, política del contenedor y evidencia de AppArmor/SELinux. La ausencia de una denegación no prueba disponibilidad total.
Aplique una reparación acotada y cierre
Corrija solo la errata, ruta, orden de montaje, tipo, regla o restricción demostrada. Si debe relajar el sandbox, prefiera un bind o ruta escribible más estrecha.
Recargue y reinicie; confirme que desaparecen la línea original y el 226 mientras siguen activas las demás protecciones. Guarde evidencia anterior y posterior.