テクノロジー · 実用ガイド
systemd の status=216/GROUP?Group= を消す前にマネージャーと ID を監査する
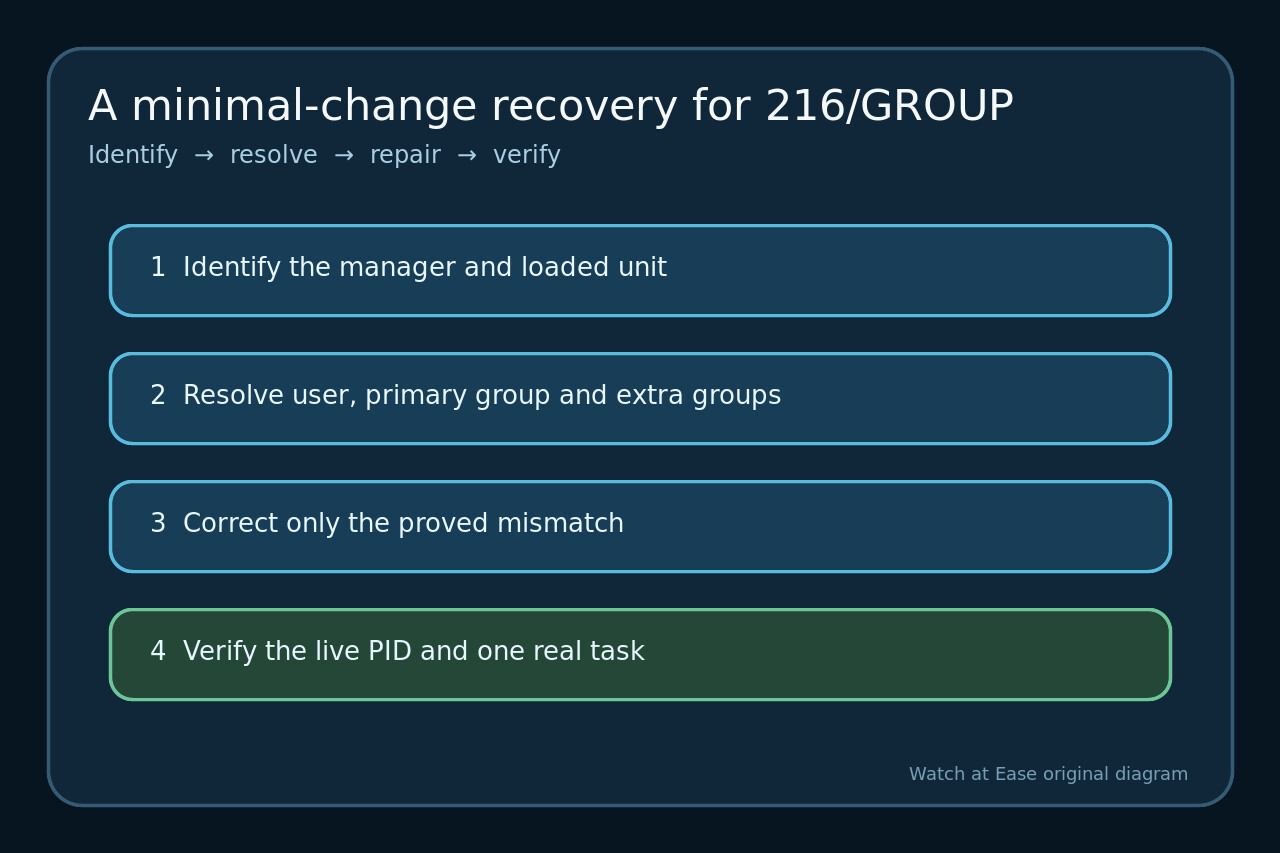
216/GROUP はプログラム実行前の失敗です。マネージャー、有効な unit、NSS の解決結果を確認し、証明された不一致だけを直して実 PID の資格情報を検証します。
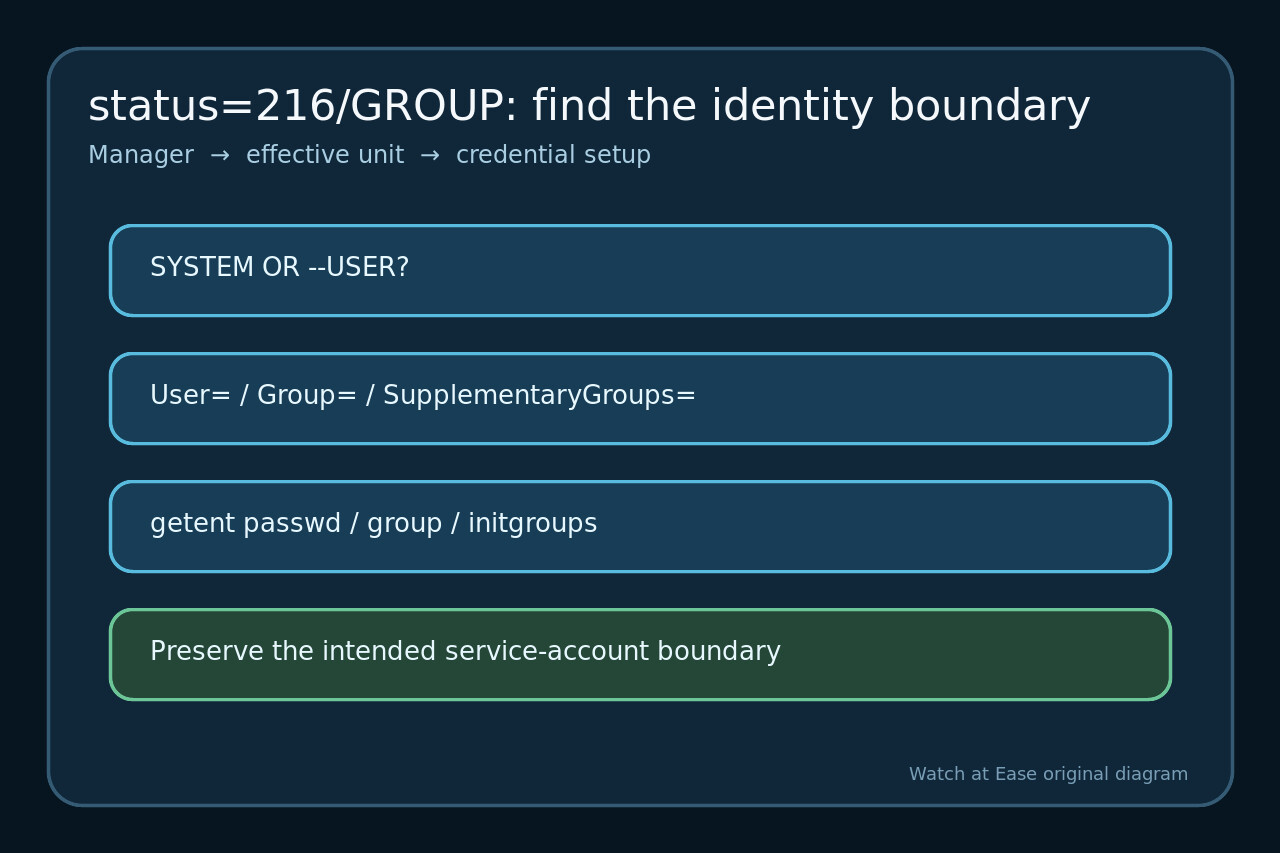
systemd はグループ資格情報を決定または変更できないと 216/GROUP を返します。アプリは実行されていない可能性があり、引数から調べると誤った分岐になります。
User= や Group= の削除を万能修正にしないでください。安全境界を消すだけかもしれません。PID 1 かユーザーマネージャーかを先に確定します。
マネージャー、unit パス、最初の失敗を固定
status、失敗 invocation の journal、FragmentPath、DropInPaths を保存し、systemctl と --user のどちらかを記録します。
216/GROUP が最初の資格情報失敗か確認し、再試行後の start-limit-hit と分けます。正確な unit 名と読込元を保存します。
有効な ID 指令をすべて読む
有効な User=、Group=、SupplementaryGroups=、DynamicUser= と関連サンドボックス設定を確認します。
システムサービスは ID を選べますが、一般ユーザーマネージャーは別ユーザーへ切り替えられません。
編集前に NSS 解決を証明
getent passwd、group、initgroups で実際のユーザー、主グループ、追加グループを確認します。未検出は証拠であり数値 ID を作る理由ではありません。
作成順序と範囲も確認します。静的 ID は事前に必要で、コンテナや chroot、リモート NSS はシェルと異なることがあります。
隔離を保つ最小修正を適用
証明された誤りだけを直します。アカウント作成、綴り、追加グループ、マネージャー、DynamicUser= の設計を選びます。
エラーを消すためだけに ID 指令を削除しません。既定 ID を使うなら所有権、socket、資格情報、書込み先を再評価します。
再読込し一度だけ起動して検証
同じマネージャーで daemon-reload し、必要な場合だけ制限状態を消して一度起動します。新しい status と journal を読みます。
主 PID の UID、主 GID、追加グループを意図と比較し、権限を広げず実際の要求かジョブを一つ完了します。