Tecnología · GUÍA PRÁCTICA
¿systemctl --user dice “Failed to connect to bus”? Demuestra el contexto antes de exportar variables
Alinea usuario efectivo, directorio runtime, socket y gestor de usuario; luego elige una solución de sesión, administración remota o linger acorde al modelo real.
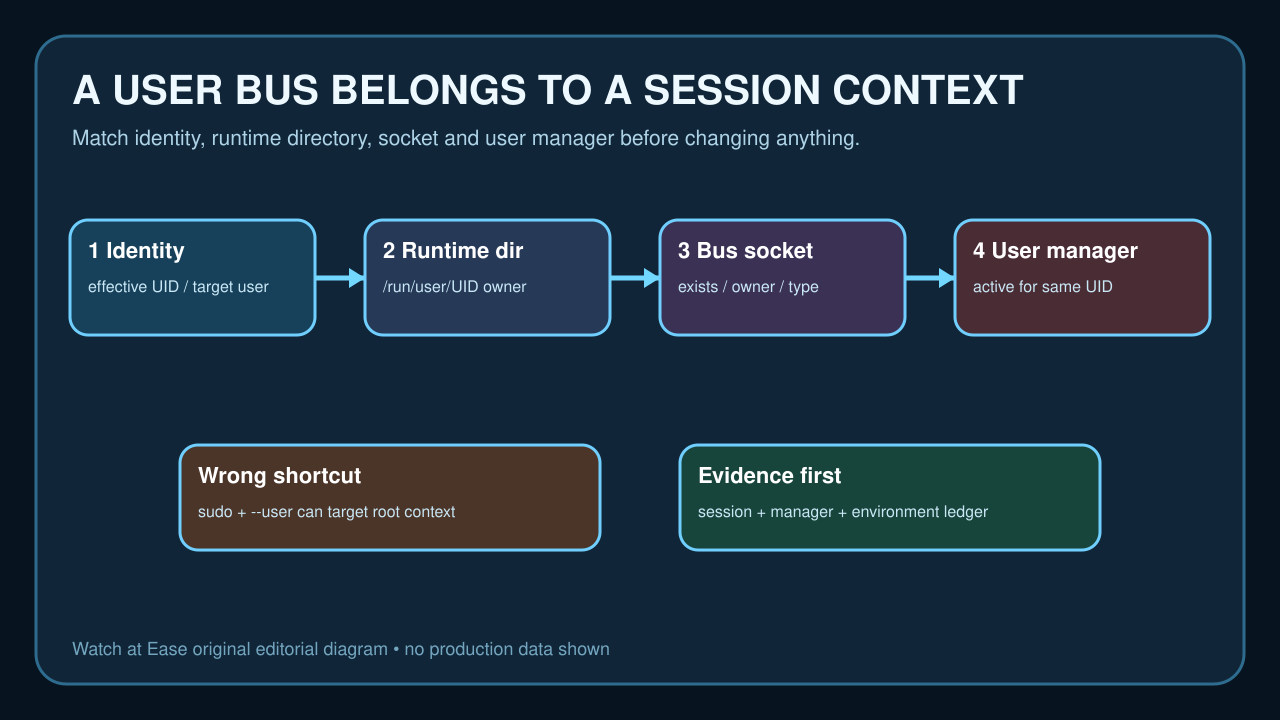
Un error del bus de usuario suele revelar un desacuerdo entre quien ejecuta la orden y la sesión que posee el gestor; conserva ese contexto antes de aplicar un atajo.
La ruta segura demuestra cuatro capas, clasifica el ciclo de vida, hace un cambio estrecho y repite el punto de entrada original.
Trata el mensaje como un contexto incorrecto
`systemctl --user` habla con el gestor de servicios de un usuario de login. Los errores del bus son síntomas de transporte; no demuestran un unit incorrecto ni un D-Bus global roto.
Guarda comando, UID efectivo, usuario objetivo, lanzador, entorno y error completo; distingue SSH, sudo, su, cron, CI, Ansible, contenedor y login.
Verifica cuatro capas sin crearlas
Verifica UID y examina desde fuera existencia, dueño, modo y tipo de `/run/user/UID/bus`; usa loginctl para usuario y sesiones.
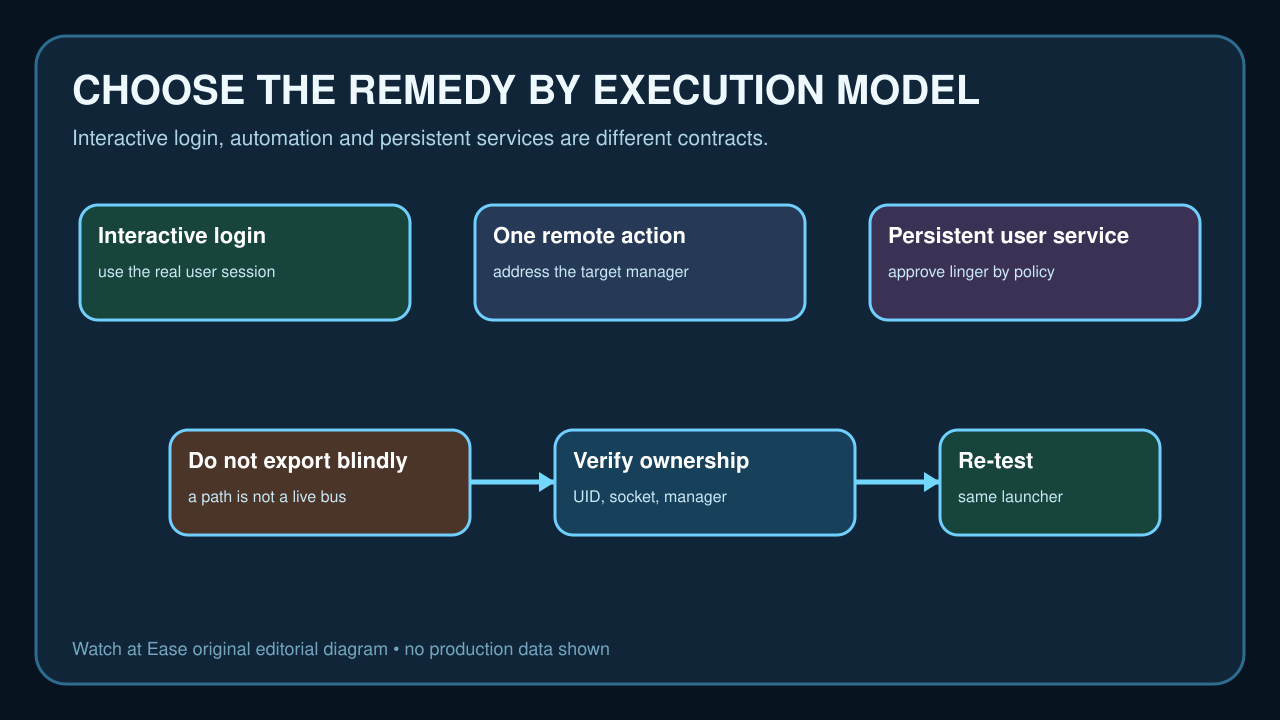
No exportes una ruta solo porque sea habitual. Identidad, runtime, socket y gestor deben coincidir.
Separa tres modelos de ejecución
Un login interactivo usa la sesión real; una acción administrativa debe dirigirse al gestor objetivo; solo un servicio persistente justifica evaluar linger.
enable-linger cambia el ciclo de vida más allá del logout y puede iniciar el gestor al arrancar; requiere aprobación.
Clasifica la capa antes de cambiar paquetes
UID incorrecto apunta a sudo/su/automatización; runtime o gestor ausente a login/PAM/logind; socket ausente o con otro dueño al ciclo de sesión.
Instalar paquetes, reiniciar, activar linger o editar shell puede cambiar otra capa; haz un cambio respaldado por evidencia.
Repite con el mismo lanzador
Tras reparar, repite la misma ruta SSH, automatización, cron o administración y vuelve a comprobar las cuatro capas.
Ejecuta primero una orden de solo lectura y revisa el unit; funcionar en otro shell no cierra el incidente.
Conoce los límites de la auditoría
La auditoría no decide user/system unit, autoriza linger, repara PAM, borra runtime ni crea un bus.
Termina cuando el lanzador original llega al gestor correcto y solo se demuestra persistencia si era un requisito explícito.