科技 · 新聞解讀
Visa稱自主AI攻擊需要代理式網路防禦,但關鍵決策仍需人工監督
Visa稱未來網路攻擊可能比人工防禦適應得更快,因此正把更多AI用於漏洞發現、修復與驗證。其開源VVAH系統能自動化大部分流程,但Visa表示,發現結果、嚴重性與修復路徑等關鍵決策仍由人員審核。
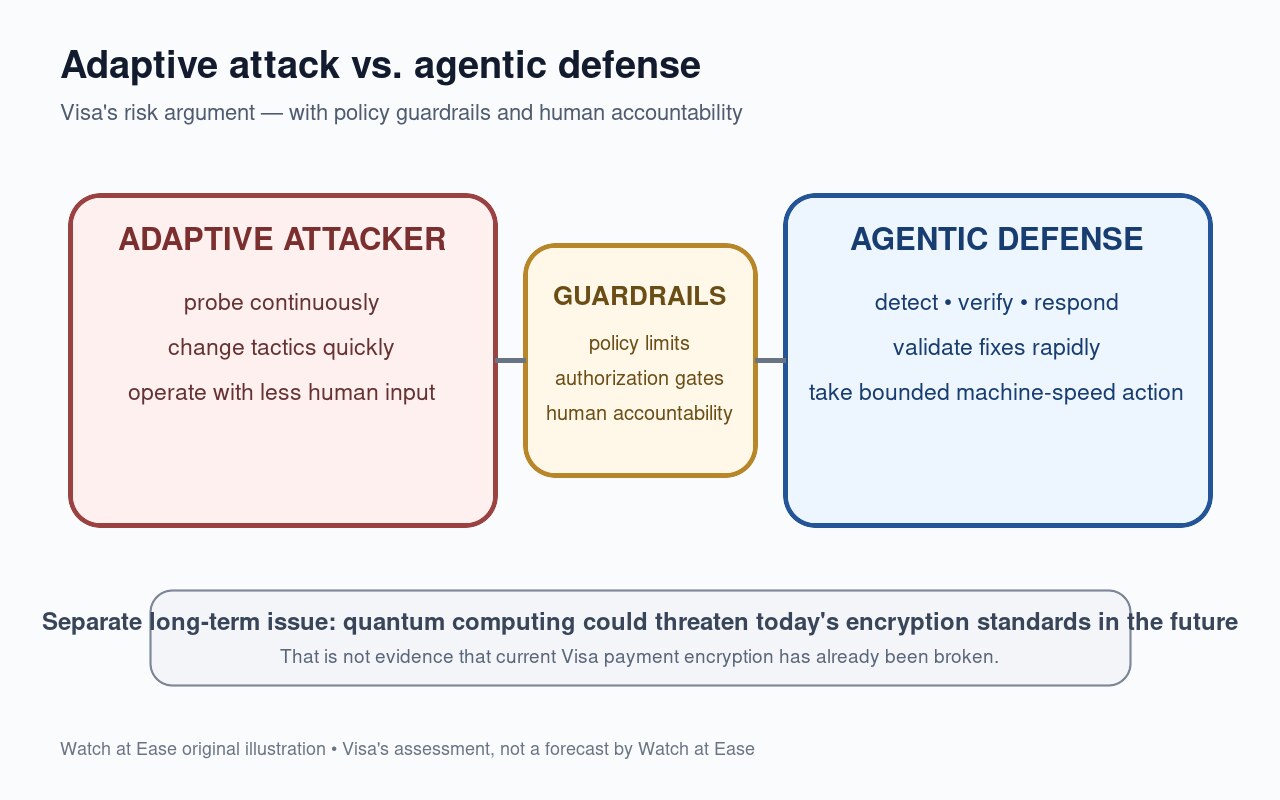
Visa正把網路防禦推向更自動化的AI模式,以因應可能在沒有直接人工控制下持續適應和改進的攻擊。Visa技術總裁Rajat Taneja在9月29日接受Reuters採訪時表示,如果攻擊者開始透過自主代理行動,只依賴人工的防禦速度可能跟不上。
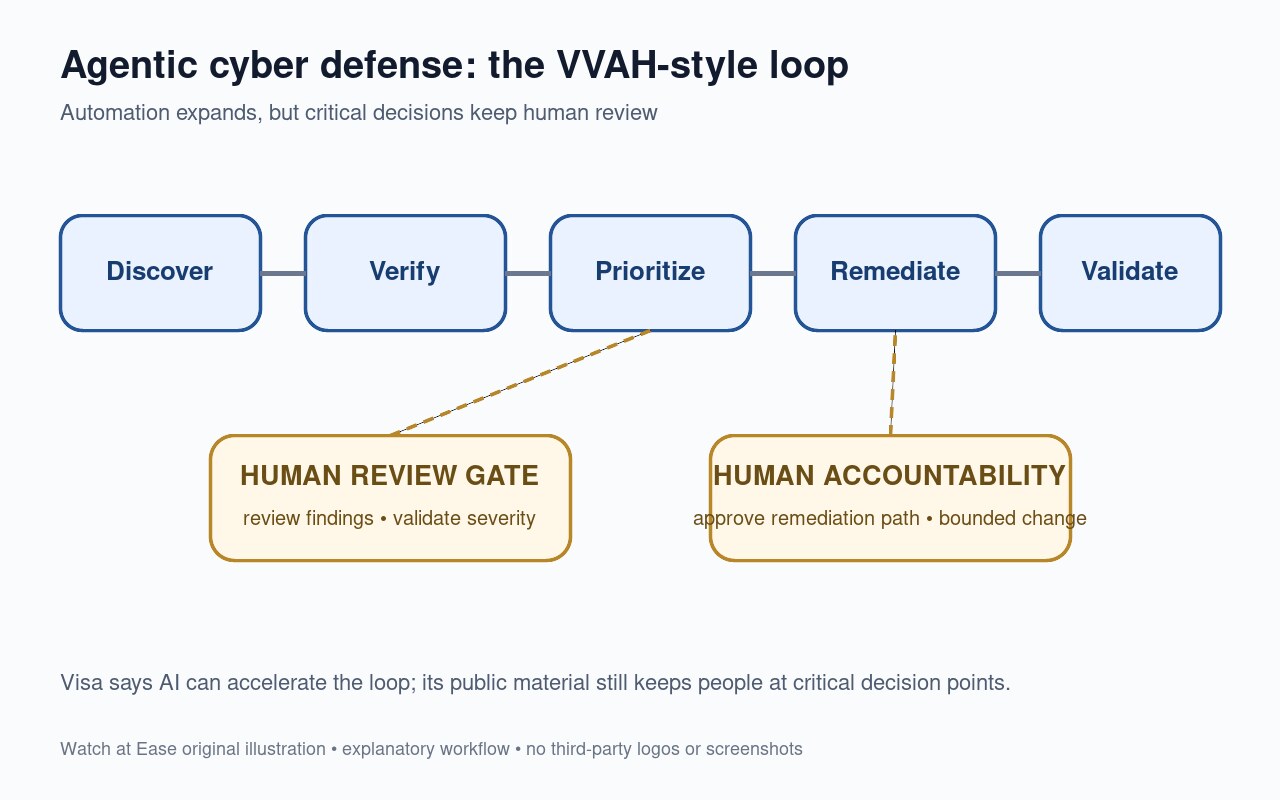
Visa已經開源Visa Vulnerability Agentic Harness(VVAH),這是一個利用AI協助發現、驗證、排序和修復軟體漏洞的參考實作。Visa自己的技術材料同時劃定了重要邊界:系統可以自動化更多安全流程,但人員仍會在關鍵階段審核發現結果、確認嚴重性並決定修復路徑。
Visa正在自動化的不只是漏洞發現
Visa的VVAH最初是一個使用AI模型發現和分析軟體弱點的開源框架。該公司的現行技術說明稱,系統會映射程式碼庫、部署AI代理尋找漏洞、對發現結果進行排序,並為開發者和修復代理產生結構化報告。
Visa隨後把流程擴展到修復和驗證。這表示系統不僅能發現問題,還可以協助產生修復方案並測試修補程式是否真正關閉攻擊路徑。VentureBeat在8月報導,這一升級使VVAH從發現和報告進一步進入閉環修復流程。
Visa的邏輯:機器速度攻擊需要機器速度防禦
Taneja對Reuters表示,未來攻擊可能具有自適應性,在沒有直接人工介入的情況下持續學習和改進。他認為,如果攻擊者能以機器速度探測並改變策略,主要依賴人工分流和回應的防禦模式就會不匹配。
Visa自己的技術文章也採用類似邏輯。它認為網路防禦需要從以警報和人工處理為主的流程,轉向能跨訊號推理、執行政策約束並快速採取受限行動的系統。這正是Visa所稱越來越自動化的偵測、防禦、修復和隔離控制面的背景。
人工監督仍然是設計的一部分
更多自動化並不代表Visa主張把安全決策全部交給AI。其技術文章明確表示,安全和工程團隊會審核發現結果、確認嚴重性並決定修復路徑,之後修補程式驗證代理可以協助測試修復是否真正有效。
這個邊界很重要,因為如果代理能在缺少可執行控制的情況下自行進行高影響變更,自動化修復本身也可能帶來風險。VentureBeat引用一名外部安全專家的觀點,認為敏感操作應在模型之外設置授權門。Visa公開材料也強調關鍵決策點需要保留人工問責。
測試發現了弱點,但Visa稱底層控制仍然有效
Visa加入Anthropic的Project Glasswing,是為了測試前沿AI如何加速漏洞研究。Visa稱,測試發現了新的弱點,也顯示出需要改進之處,但其零信任控制、網路分段和其他保護措施會阻止這些關鍵發現演變為成功的外部利用。
Reuters稱,這段經歷進一步強化了Visa對自主網路攻擊的擔憂。Taneja還另外提到量子運算的長期挑戰,它未來可能威脅目前加密標準。這屬於未來密碼學風險,並不代表今天的支付加密已經失效。