科技 · 新闻解读
Visa称自主AI攻击需要代理式网络防御,但关键决策仍需人工监督
Visa称未来网络攻击可能比人工防御适应得更快,因此正把更多AI用于漏洞发现、修复和验证。其开源VVAH系统能自动化大部分流程,但Visa表示,发现结果、严重性和修复路径等关键决策仍由人员审核。
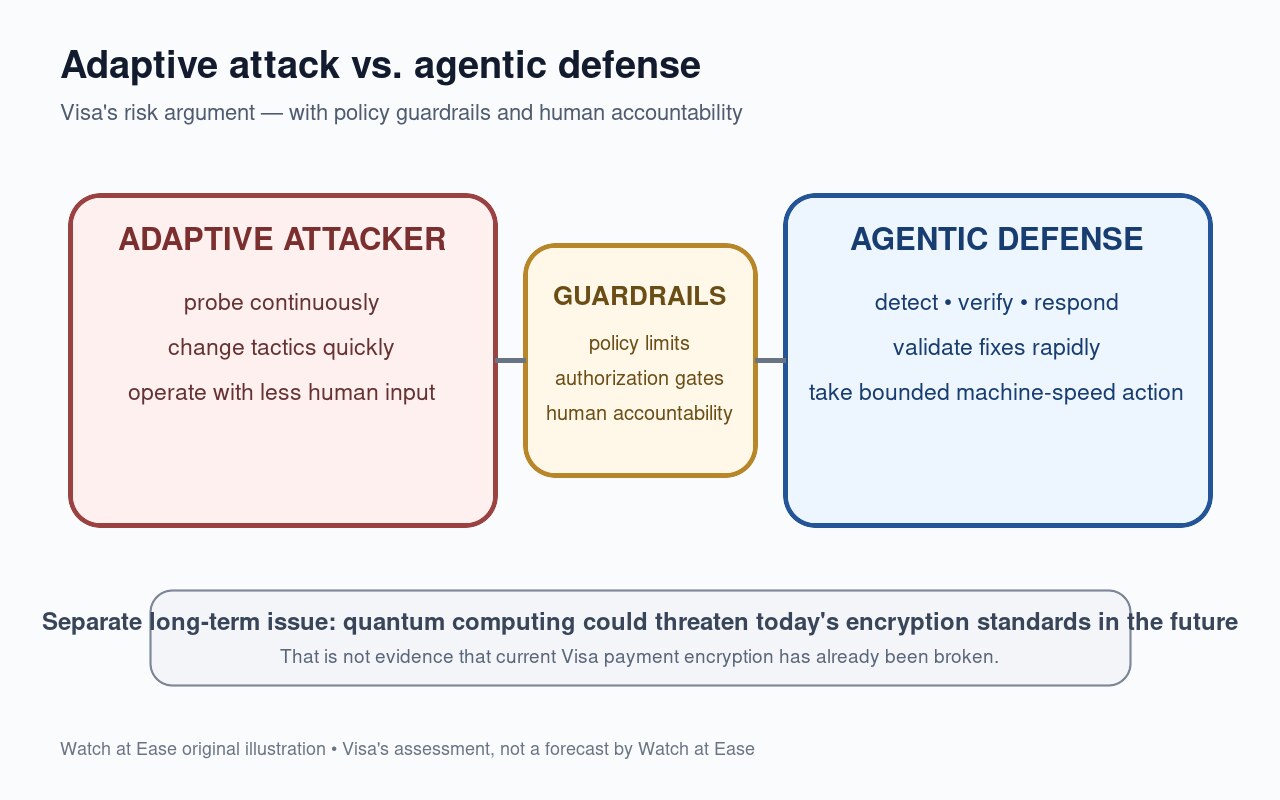
Visa正在把网络防御推向更自动化的AI模式,以应对可能在没有直接人工控制下持续适应和改进的攻击。Visa技术总裁Rajat Taneja在9月29日接受Reuters采访时表示,如果攻击者开始通过自主代理行动,仅依赖人工的防御速度可能跟不上。
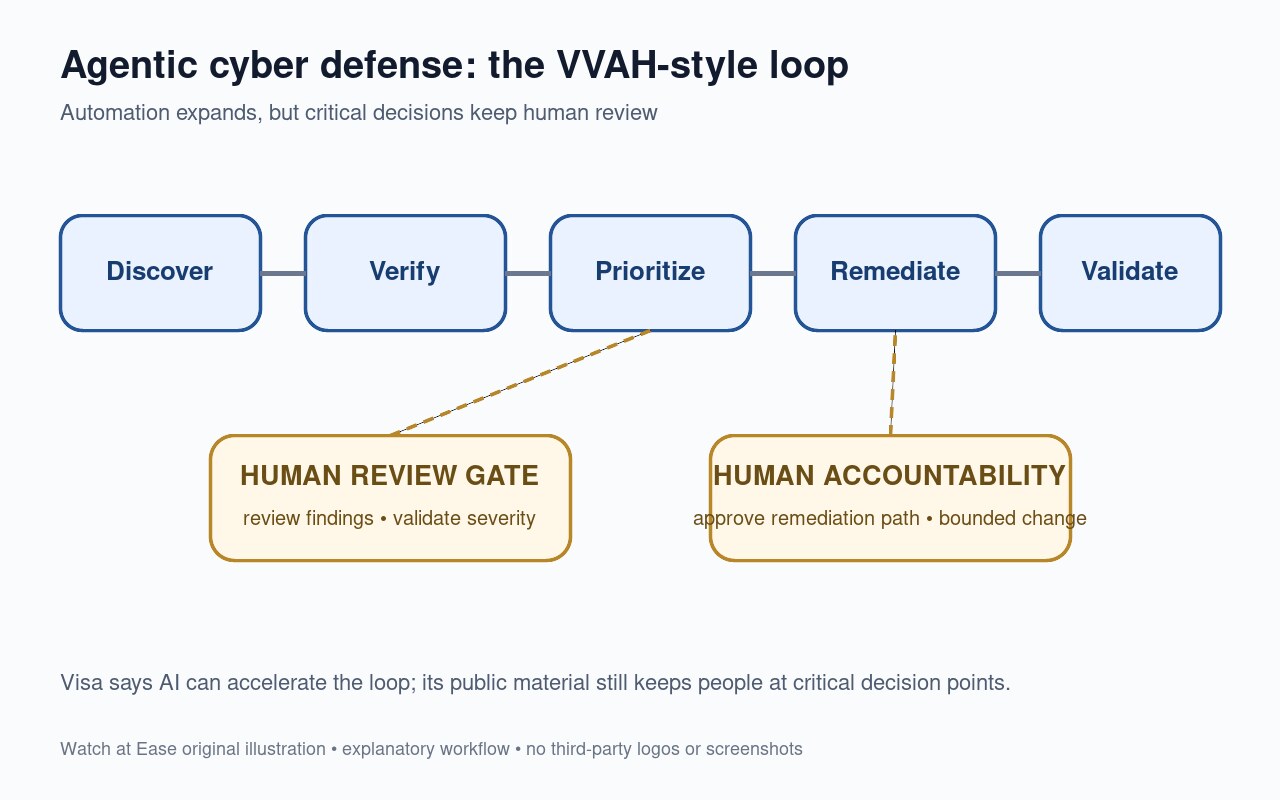
Visa已经开源Visa Vulnerability Agentic Harness(VVAH),这是一个利用AI帮助发现、验证、排序和修复软件漏洞的参考实现。Visa自己的技术材料同时划定了重要边界:系统可以自动化更多安全流程,但人员仍会在关键阶段审核发现结果、确认严重性并决定修复路径。
Visa正在自动化的不只是漏洞发现
Visa的VVAH最初是一个使用AI模型发现和分析软件弱点的开源框架。该公司的现行技术说明称,系统会映射代码库、部署AI代理寻找漏洞、对发现结果进行排序,并为开发者和修复代理生成结构化报告。
Visa随后把流程扩展到修复和验证。这意味着系统不仅能发现问题,还可以帮助生成修复方案并测试补丁是否真正关闭攻击路径。VentureBeat在8月报道,这一升级使VVAH从发现和报告进一步进入闭环修复流程。
Visa的逻辑:机器速度攻击需要机器速度防御
Taneja对Reuters表示,未来攻击可能具有自适应性,在没有直接人工干预的情况下持续学习和改进。他认为,如果攻击者能以机器速度探测并改变策略,主要依靠人工分流和响应的防御模式就会不匹配。
Visa自己的技术文章也采用类似逻辑。它认为网络防御需要从以告警和人工处理为主的流程,转向能够跨信号推理、执行政策约束并快速采取受限行动的系统。这正是Visa所称越来越自动化的检测、防御、修复和隔离控制面的背景。
人工监督仍然是设计的一部分
更多自动化并不意味着Visa主张把安全决策全部交给AI。其技术文章明确表示,安全和工程团队会审核发现结果、确认严重性并决定修复路径,之后补丁验证代理可以帮助测试修复是否真正有效。
这个边界很重要,因为如果代理能够在缺少可执行控制的情况下自行进行高影响变更,自动化修复本身也可能带来风险。VentureBeat引用一名外部安全专家的观点,认为敏感操作应在模型之外设置授权门。Visa公开材料也强调关键决策点需要保留人工问责。
测试发现了弱点,但Visa称底层控制仍然有效
Visa加入Anthropic的Project Glasswing,是为了测试前沿AI如何加速漏洞研究。Visa称,测试发现了新的弱点,也显示出需要改进之处,但其零信任控制、网络分段和其他保护措施会阻止这些关键发现演变为成功的外部利用。
Reuters称,这段经历进一步强化了Visa对自主网络攻击的担忧。Taneja还另外提到量子计算的长期挑战,它未来可能威胁当前加密标准。这属于未来密码学风险,并不代表今天的支付加密已经失效。