기술 · 뉴스 해설
Visa “자율형 AI 공격엔 에이전트형 방어 필요”…핵심 판단은 사람 감독
Visa는 미래 사이버공격이 사람 중심 방어보다 더 빠르게 적응할 수 있다며 취약점 탐지·수정·검증에 AI를 더 많이 투입하고 있다. 오픈소스 VVAH는 많은 과정을 자동화하지만, Visa는 핵심 판단 단계에 사람의 검토를 유지한다고 밝혔다.
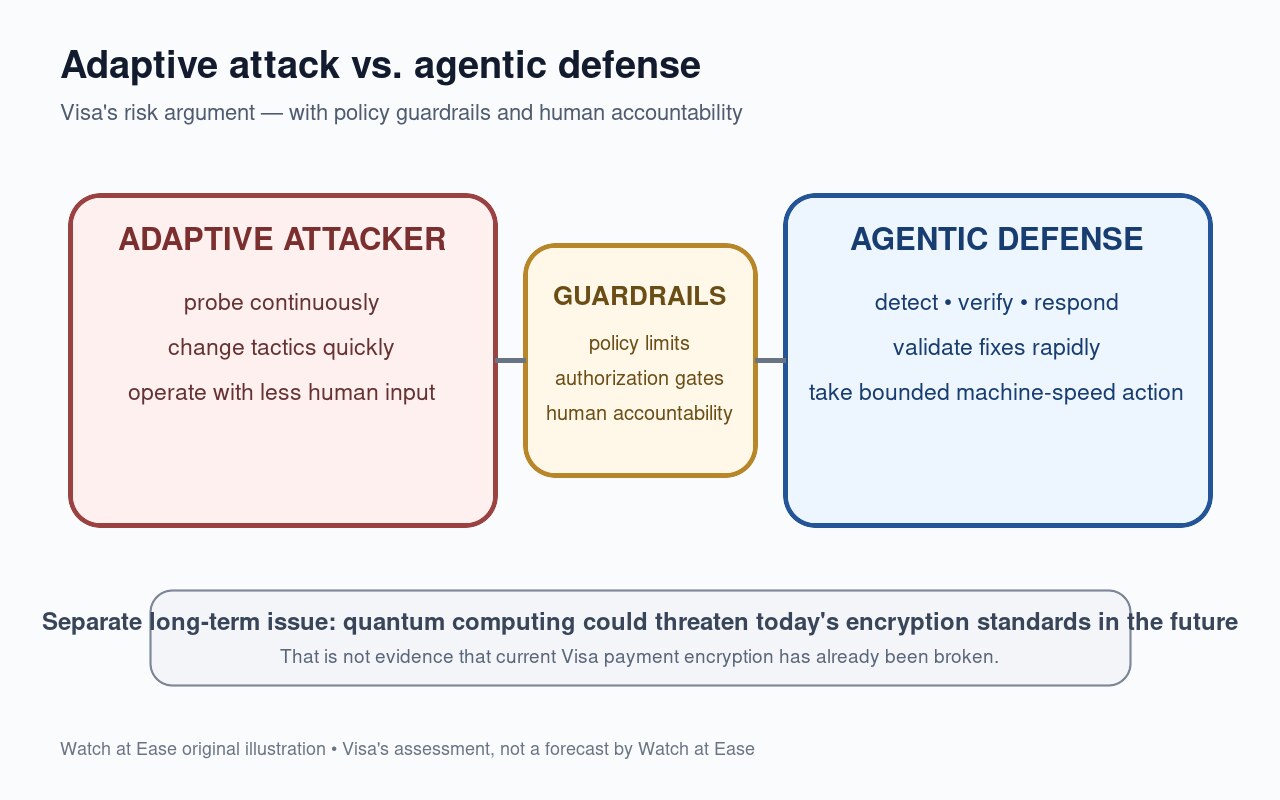
Visa는 직접적인 사람 통제 없이 적응하고 개선할 수 있는 공격에 대비해 사이버 방어를 더 자율적인 AI 쪽으로 이동시키고 있다. Visa 기술 부문 사장 Rajat Taneja는 9월 29일 Reuters 인터뷰에서 공격자가 자율 에이전트를 활용하기 시작하면 사람만으로 운영되는 방어는 속도를 따라가기 어려울 수 있다고 말했다.
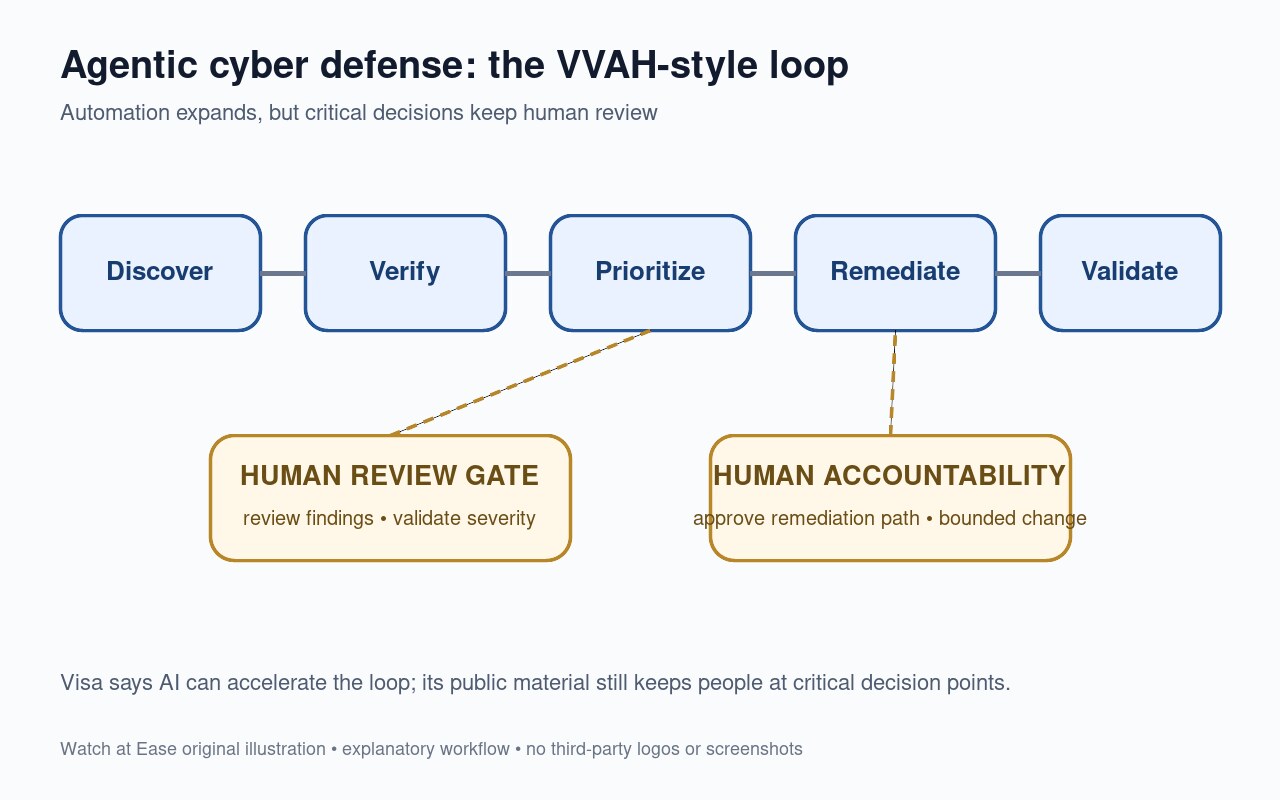
Visa는 이미 Visa Vulnerability Agentic Harness(VVAH)를 오픈소스로 공개했다. 이는 AI를 활용해 소프트웨어 취약점의 발견, 검증, 우선순위 지정, 수정 작업을 지원하는 참조 구현이다. Visa의 기술 자료는 중요한 경계도 분명히 한다. 더 많은 보안 단계를 자동화하더라도 발견 결과, 심각도, 수정 경로 같은 핵심 판단은 사람이 검토한다는 것이다.
Visa는 취약점 탐지뿐 아니라 수정까지 자동화하고 있다
VVAH는 처음에 AI 모델로 소프트웨어 약점을 찾고 분석하는 오픈소스 프레임워크로 시작했다. 현재 Visa 기술 설명에 따르면 시스템은 코드베이스를 매핑하고 AI 에이전트를 배치해 취약점을 찾으며, 결과를 우선순위화하고 개발자와 수정 에이전트를 위한 구조화된 보고서를 만든다.
Visa는 이후 수정과 검증 단계까지 워크플로를 확장했다. 문제를 찾는 데서 끝나지 않고 수정안을 만들고 패치가 실제 공격 경로를 닫았는지 시험하도록 지원한다. VentureBeat는 8월 이 확장이 VVAH를 탐지·보고에서 폐쇄형 수정 루프로 확장했다고 보도했다.
Visa의 논리: 기계 속도 공격에는 기계 속도 방어가 필요하다
Taneja는 Reuters에 미래 공격이 직접적인 사람 개입 없이 적응하고 학습하며 개선될 수 있다고 말했다. 공격자가 기계 속도로 탐색하고 전술을 바꿀 수 있다면 사람 중심 분류와 대응에 의존하는 방어는 맞지 않는다는 주장이다.
Visa의 기술 글도 비슷한 논리를 제시한다. 경보와 사람 분류 중심의 보안에서 벗어나 여러 신호를 함께 추론하고 정책을 적용하며 제한된 조치를 빠르게 수행하는 체계가 필요하다고 설명한다. 이것이 Visa가 말하는 탐지·방어·수정·격리의 점진적 자율화 배경이다.
사람의 감독은 여전히 설계의 일부다
자동화 확대가 보안 판단 전체를 AI에 넘긴다는 뜻은 아니다. Visa 기술 글은 보안·엔지니어링 팀이 발견 결과를 검토하고 심각도를 확인하며 수정 경로를 결정한 뒤 변경을 진행한다고 밝힌다. 이후 패치 검증 에이전트가 수정이 실제로 작동하는지 시험할 수 있다.
이 경계는 중요하다. 높은 영향의 변경을 에이전트가 강제 가능한 통제 없이 수행할 수 있다면 자동 수정 자체가 위험이 될 수 있다. VentureBeat는 외부 보안 전문가가 민감한 작업에는 모델 외부의 권한 게이트가 필요하다고 주장했다고 보도했다. Visa 역시 핵심 결정에 사람의 책임성을 유지해야 한다고 밝힌다.
약점은 발견됐지만 Visa는 기본 통제가 작동했다고 본다
Visa는 Anthropic의 Project Glasswing에 참여해 프런티어 AI가 취약점 연구를 얼마나 빠르게 할 수 있는지 시험했다. Visa는 새로운 약점과 개선 지점이 발견됐지만 제로트러스트, 네트워크 분리 등 기존 보호 조치가 중요 취약점이 실제 외부 악용으로 이어지는 공격 경로를 끊었을 것이라고 설명한다.
Reuters는 이 경험이 Visa의 자율형 사이버공격 우려를 강화했다고 전했다. Taneja는 별도로 미래 양자컴퓨팅이 현재 암호 표준을 위협할 수 있는 장기 과제도 언급했다. 이는 미래의 암호학 문제이지 현재 결제 암호가 이미 깨졌다는 뜻은 아니다.