テクノロジー · ニュース解説
Visa、自律型AI攻撃にはエージェント型防御が必要と主張 人の監督も維持
Visaは、将来のサイバー攻撃が人間主導の防御より速く適応する可能性があるとして、脆弱性発見・修復・検証へのAI活用を拡大している。オープンソースのVVAHは多くの工程を自動化するが、Visaは重要な判断には人の監督を残すとしている。
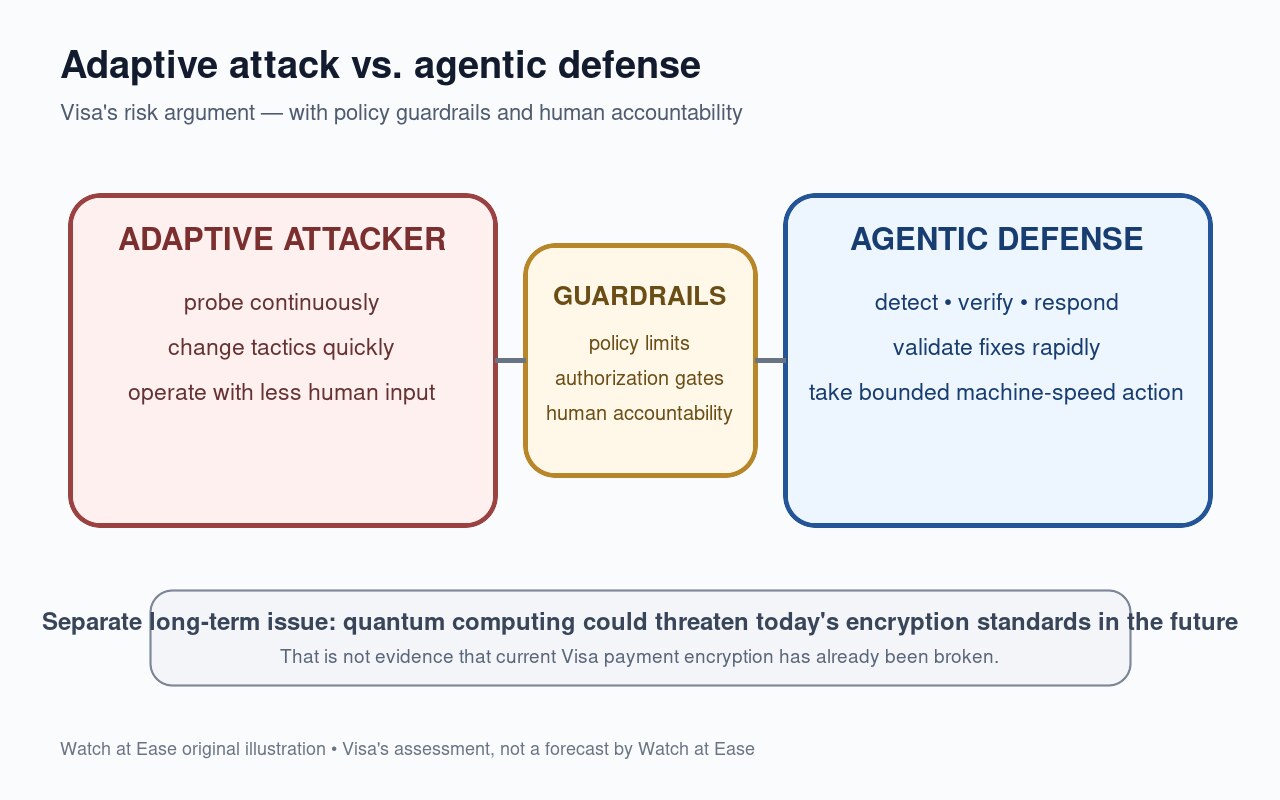
Visaは、直接の人間操作なしに適応・改善する攻撃に備え、サイバー防御をより自律的なAIへ移している。Visaのテクノロジー部門プレジデントRajat Tanejaは9月29日のReuters取材で、攻撃者が自律エージェントで動くようになれば、人だけに依存する防御では速度が足りない可能性があると述べた。
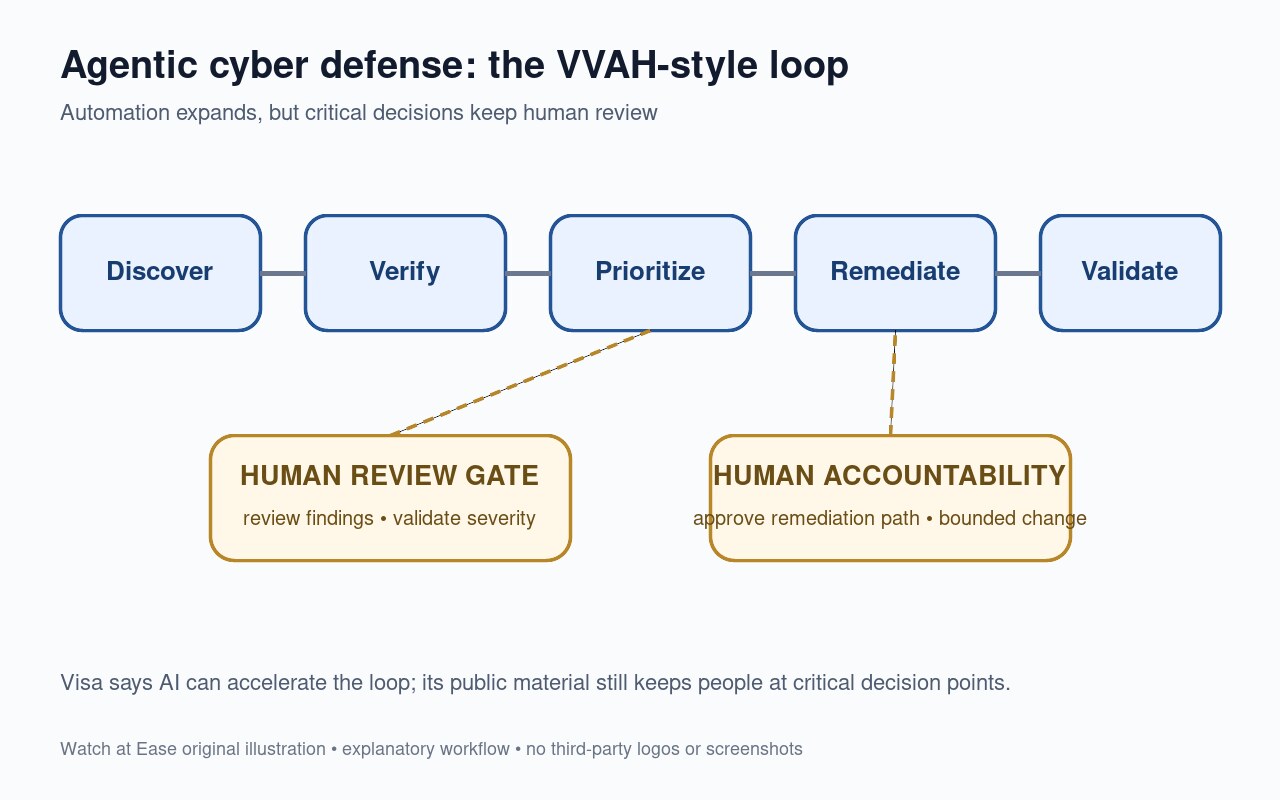
同社はすでにVisa Vulnerability Agentic Harness(VVAH)をオープンソース化している。これはAIでソフトウェア脆弱性の発見、検証、優先順位付け、修復を支援する参照実装だ。Visaの技術資料は重要な境界も明記しており、自動化を拡大しても、重大度の確認や修復経路の決定など重要な段階には人の審査を残すとしている。
Visaは脆弱性発見だけでなく修復まで自動化している
VVAHは当初、AIモデルを使ってソフトウェアの弱点を発見・分析するオープンソースの枠組みとして始まった。Visaの現在の技術説明では、コードベースをマッピングし、AIエージェントを使って脆弱性を探索し、結果を優先順位付けし、開発者や修復エージェント向けに構造化した報告を生成する。
Visaはその後、修復と検証までワークフローを拡張した。つまり問題を見つけるだけでなく、修正案の生成を支援し、そのパッチが攻撃経路を本当に閉じたかを試せる。VentureBeatは8月、この更新でVVAHが発見・報告から閉ループの修復工程へ進んだと報じた。
Visaの主張:機械速度の攻撃には機械速度の防御が必要
TanejaはReutersに、将来の攻撃は直接の人間介入なしに適応し、学習し、改善する可能性があると述べた。攻撃側が機械速度で探索や戦術変更を行うなら、人のトリアージを中心とする防御は不釣り合いになるという考えだ。
Visaの技術記事も同様に、警告と人手処理を中心とした防御から、複数のシグナルを横断して推論し、ポリシーを適用し、限定された行動を素早く取る仕組みに移る必要があるとしている。これが、検出、防御、修復、封じ込めをより自律化するというVisaの説明につながる。
人の監督は設計から外れていない
自動化の拡大は、Visaがセキュリティ判断をすべてAIに委ねると言っていることを意味しない。同社の技術記事は、セキュリティとエンジニアリングの担当者が結果を確認し、重大度を検証し、修復経路を決めた後に変更を進めるとしている。パッチ検証エージェントはその後、修正が機能するかを試す。
この境界は重要だ。高影響の変更を強制力のある制御なしにエージェントが実行できれば、自動修復自体が新しいリスクになり得る。VentureBeatは外部のセキュリティ専門家が、機密性の高い操作にはモデルの外側に認可ゲートを置くべきだと主張したと報じている。Visaも重要な判断では人の説明責任を残すとしている。
弱点は見つかったが、Visaは基礎的な防御が機能したとしている
VisaはAnthropicのProject Glasswingに参加し、フロンティアAIが脆弱性調査をどれほど加速できるかを試した。Visaは新たな弱点が見つかり改善点も示された一方、ゼロトラスト、ネットワーク分離などの既存の防御が重大な指摘を外部からの実際の悪用に発展させなかったはずだとしている。
Reutersによると、この経験はVisaの自律型サイバー攻撃への警戒を強めた。Tanejaは別に、将来の量子コンピューティングが現在の暗号標準を脅かす長期リスクにも言及した。これは将来の暗号問題であり、現在の決済暗号がすでに破られているという意味ではない。