Tecnología · NOTICIA EXPLICADA
Visa dice que los ataques autónomos de IA necesitan defensa agéntica con supervisión humana
Visa cree que futuros ciberataques podrían adaptarse más rápido que las defensas dirigidas por personas y está usando más IA para descubrir, corregir y validar vulnerabilidades. Su sistema abierto VVAH automatiza gran parte del ciclo, pero la empresa dice que personas siguen revisando hallazgos, gravedad y rutas de corrección antes de avanzar cambios.
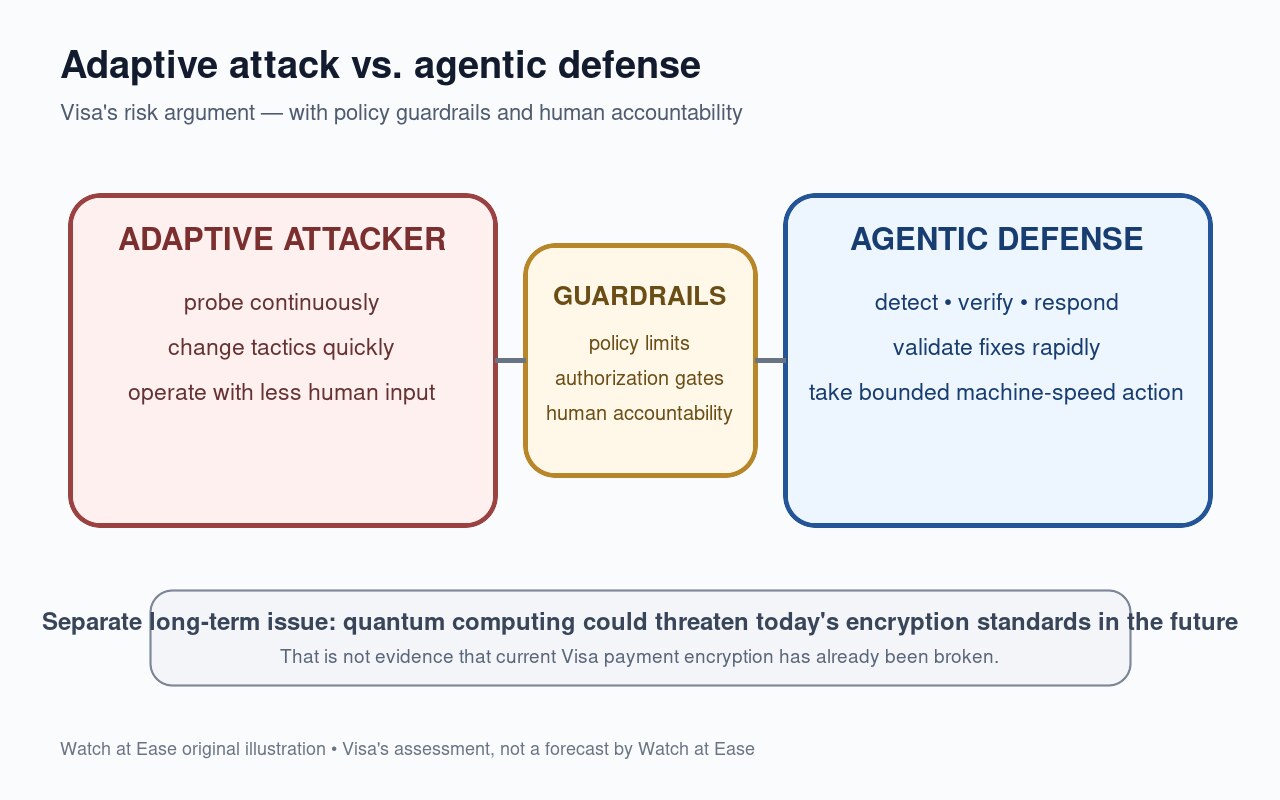
Visa está llevando sus defensas cibernéticas hacia una IA más autónoma para prepararse ante ataques que podrían adaptarse y mejorar sin control humano directo. En una entrevista con Reuters del 29 de septiembre, el presidente de Tecnología de Visa, Rajat Taneja, sostuvo que las defensas basadas solo en personas pueden no ser suficientemente rápidas si los atacantes empiezan a operar mediante agentes autónomos.
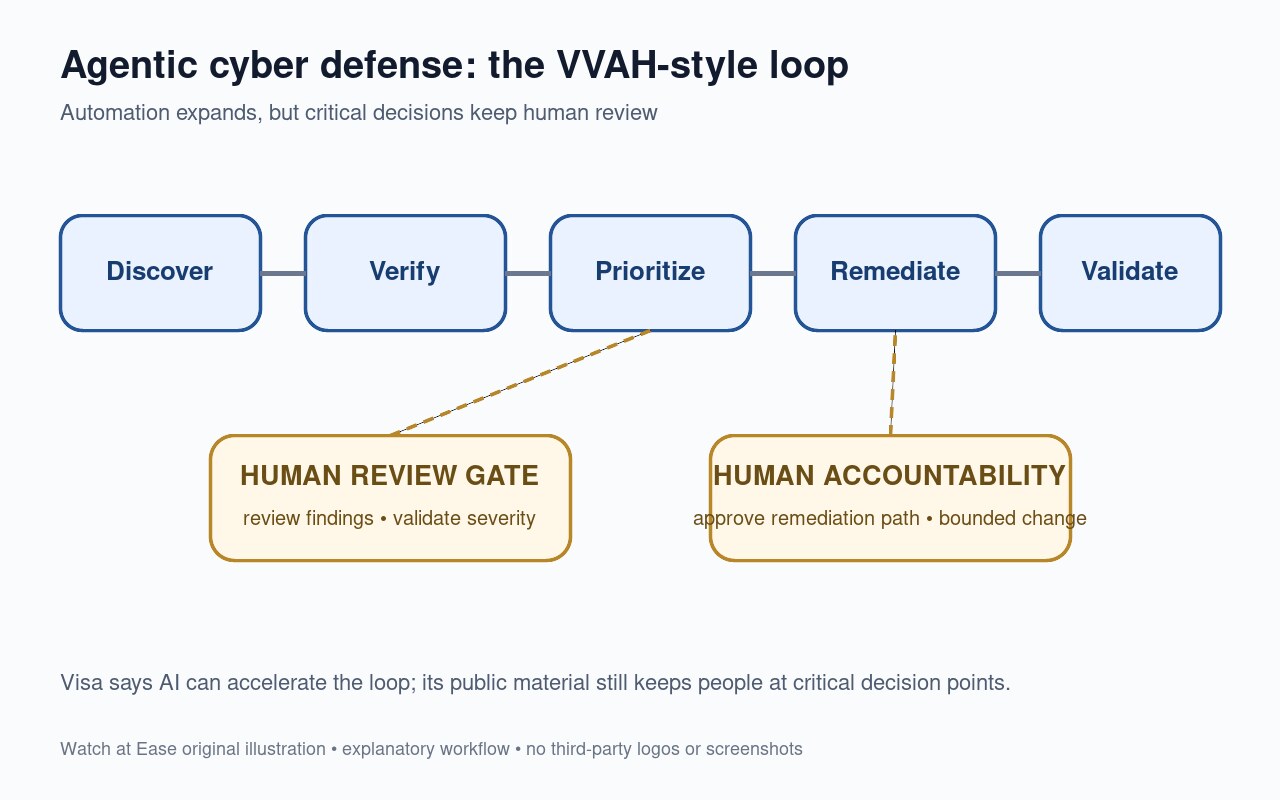
La empresa ya ha abierto el código de Visa Vulnerability Agentic Harness, o VVAH, una implementación de referencia que usa IA para ayudar a encontrar, verificar, priorizar y corregir vulnerabilidades de software. El material técnico de Visa marca un límite importante: el sistema automatiza más pasos, pero personas siguen revisando hallazgos, validando gravedad y decidiendo rutas de corrección en etapas críticas.
Visa está automatizando más que el descubrimiento de vulnerabilidades
VVAH comenzó como un marco abierto para usar modelos de IA en la búsqueda y análisis de debilidades de software. La descripción técnica actual de Visa dice que el sistema mapea la base de código, despliega agentes de IA para encontrar vulnerabilidades, prioriza resultados y genera informes estructurados para desarrolladores y agentes de corrección.
Visa amplió después el flujo hacia la corrección y la validación. Eso permite ayudar a generar soluciones y comprobar si un parche realmente cierra la ruta de ataque, en lugar de detenerse cuando un escáner detecta un problema. VentureBeat informó en agosto que esta ampliación llevó VVAH de descubrimiento e informes a un proceso cerrado de corrección.
El argumento de Visa: ataques a velocidad de máquina requieren defensa a velocidad de máquina
Taneja dijo a Reuters que futuros ataques podrían ser adaptativos, aprendiendo y mejorando sin intervención humana directa. Su argumento es que una defensa basada principalmente en clasificación y respuesta humanas quedaría descompensada frente a un atacante capaz de probar y cambiar tácticas a velocidad de máquina.
El propio texto técnico de Visa usa un razonamiento similar. Dice que la ciberdefensa tendrá que pasar de flujos centrados en alertas y clasificación humana a sistemas capaces de razonar sobre varias señales, aplicar políticas y tomar acciones limitadas con rapidez. Esa es la lógica de su control cada vez más autónomo para detectar, defender, corregir y contener.
La supervisión humana sigue formando parte del diseño
Más automatización no significa que Visa proponga entregar todas las decisiones de seguridad a la IA. Su material técnico dice que los equipos de seguridad e ingeniería revisan los hallazgos, validan la gravedad y deciden las rutas de corrección antes de avanzar cambios. Después, agentes de validación pueden ayudar a probar si una solución funciona.
Ese límite importa porque la corrección autónoma puede crear su propio riesgo si un agente puede hacer cambios de alto impacto sin controles exigibles. VentureBeat citó a un experto externo que defendió puertas de autorización fuera del modelo para acciones sensibles. El material público de Visa también dice que la responsabilidad humana debe mantenerse en decisiones críticas.
Las pruebas encontraron debilidades, pero Visa dice que sus controles básicos resistieron
Visa participó en Project Glasswing de Anthropic para comprobar cómo la IA avanzada podía acelerar la investigación de vulnerabilidades. Visa dice que el ejercicio encontró nuevas debilidades y puntos de mejora, pero también que sus controles de confianza cero, segmentación de red y otras salvaguardas habrían impedido que los hallazgos críticos acabaran en una explotación externa exitosa.
Reuters dice que la experiencia reforzó la preocupación de Visa por los ciberataques autónomos. Taneja señaló además un reto separado y de largo plazo: la computación cuántica podría amenazar en el futuro los estándares actuales de cifrado. Es un problema criptográfico futuro, no evidencia de que el cifrado de pagos actual ya esté roto.