科技 · 实用指南
Terraform 报“获取状态锁失败”?强制解锁前先证明后端与持有者
锁错误可能来自活跃写入、遗留锁、错误后端或权限不足。先保存锁记录、确认持有者,再选择最小恢复路径。
Terraform 用状态锁阻止并发写入,所以“获取状态锁失败”是安全边界证据,并不等于某个陈旧文件应被删除。活跃终端、CI 作业、中断的远程会话、错误工作区或后端权限都可能产生相似错误。
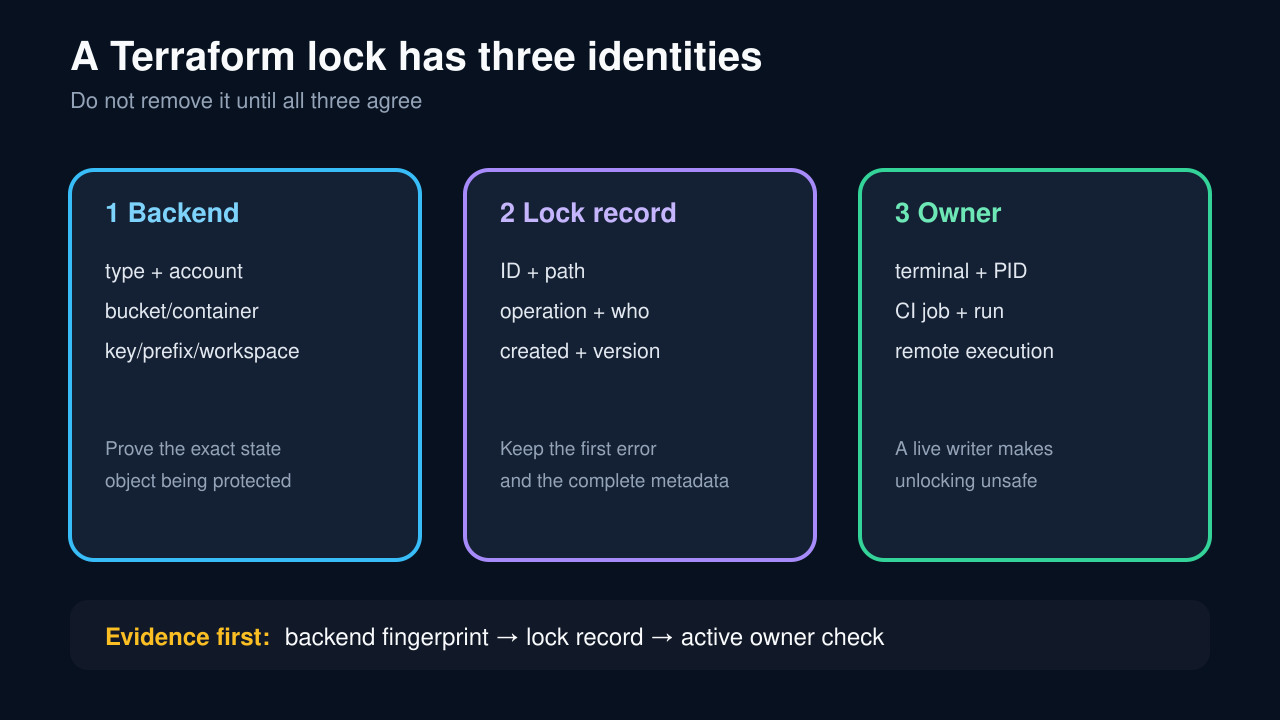
先保存完整锁记录,再证明实际后端、状态对象、工作区与活跃持有者。只有同一状态上的遗留锁才进入 force-unlock 或云端租约解除;配置与权限故障必须单独修复。
冻结完整错误与锁记录
重试前保存首个错误。记录锁 ID、路径、操作、用户、版本、创建时间与备注,并记录精确命令、工作目录、工作区和 Terraform 版本。凭据要遮蔽,身份字段要保留。
权限拒绝、锁表缺失、错误 key、空元数据和条件写冲突不是同一种故障。保留完整状态码与资源名。
证明实际后端与状态对象
从真实工作目录确认已经初始化的后端,记录类型、账户或项目、bucket 或 container、key 或 prefix 以及 workspace。不要假定复制的命令或另一份 checkout 指向同一状态。
S3 要区分 .tflock 与已弃用的 DynamoDB 锁,并验证锁对象权限;GCS 确认 bucket/prefix;Azure 确认精确 blob 与租约。
确认没有活跃持有者
检查本地终端和进程、CI 作业、重试队列、远程运行与部署并发,并把操作、用户、时间、workspace 和状态路径与锁记录匹配。
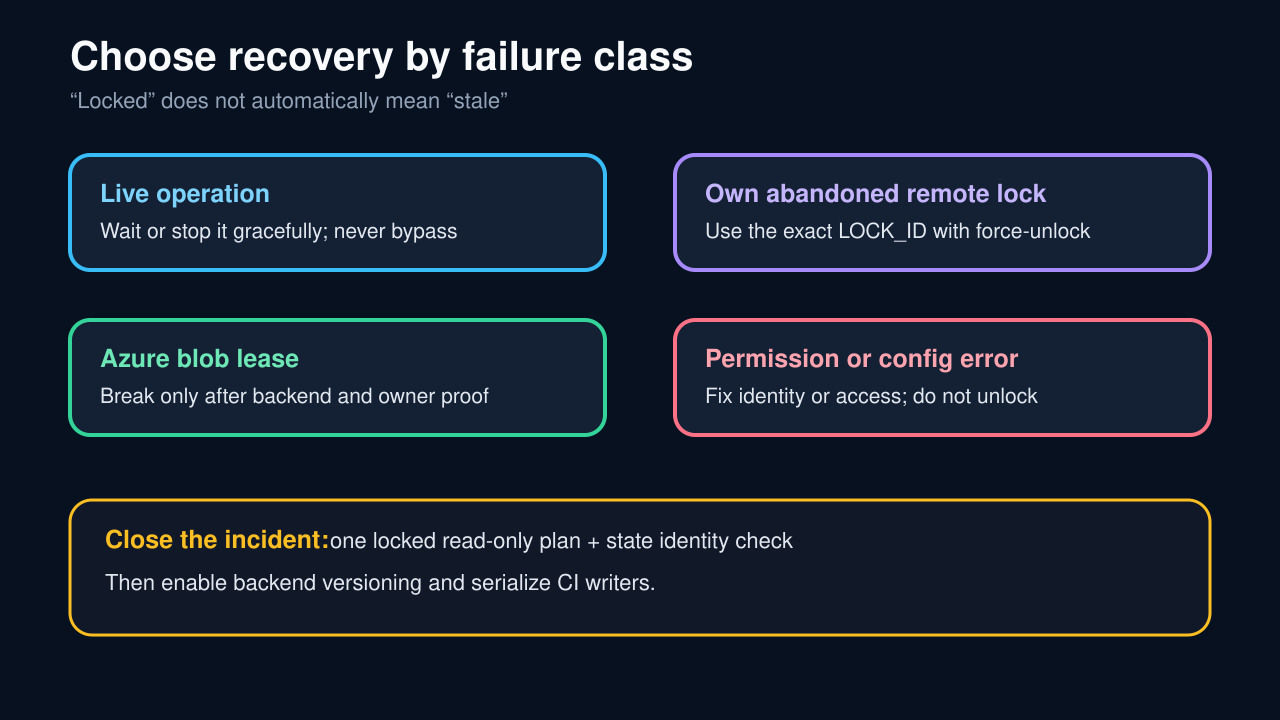
若写入仍活跃,就等待或正常停止,让 Terraform 自行释放。不要与活跃写入并行使用 -lock=false。
区分遗留锁、权限与配置错误
遗留锁表示原操作结束但自动释放失败;错误后端、本地回退、DeleteObject 被拒、锁表缺失或元数据损坏都属于其他故障。
保留后端证据后再重新初始化。按文档补齐最小锁对象权限,既不要泄露秘密,也不要给状态对象过宽权限。
采用后端对应的最小恢复
确认同一配置中的锁属于自己且已遗留后,使用精确 LOCK_ID 运行 terraform force-unlock。命令不修改基础设施,但错误解锁可能放入第二个写入者。
Azure 只有在同样的身份与持有者证明后才 Break lease;租约解除后不能续期并可能有等待期。直接删锁记录只能作为后端负责人批准的末选,绝不能删状态。
验证状态身份并预防复发
用正常锁运行一次只读 plan,确认同一后端、workspace、状态 serial/版本及预期资源,再允许 apply。核查版本控制或恢复能力。
按状态对象串行化 CI 写入,安全取消被替代作业,并让流水线明确显示后端身份。完成标准是同一状态只接受一个持锁读取者且没有意外漂移。