科技 · 新聞解讀
騰訊第三方 AI 代理測試留下 2,818 份高德報告:多數失敗,並非已證實入侵
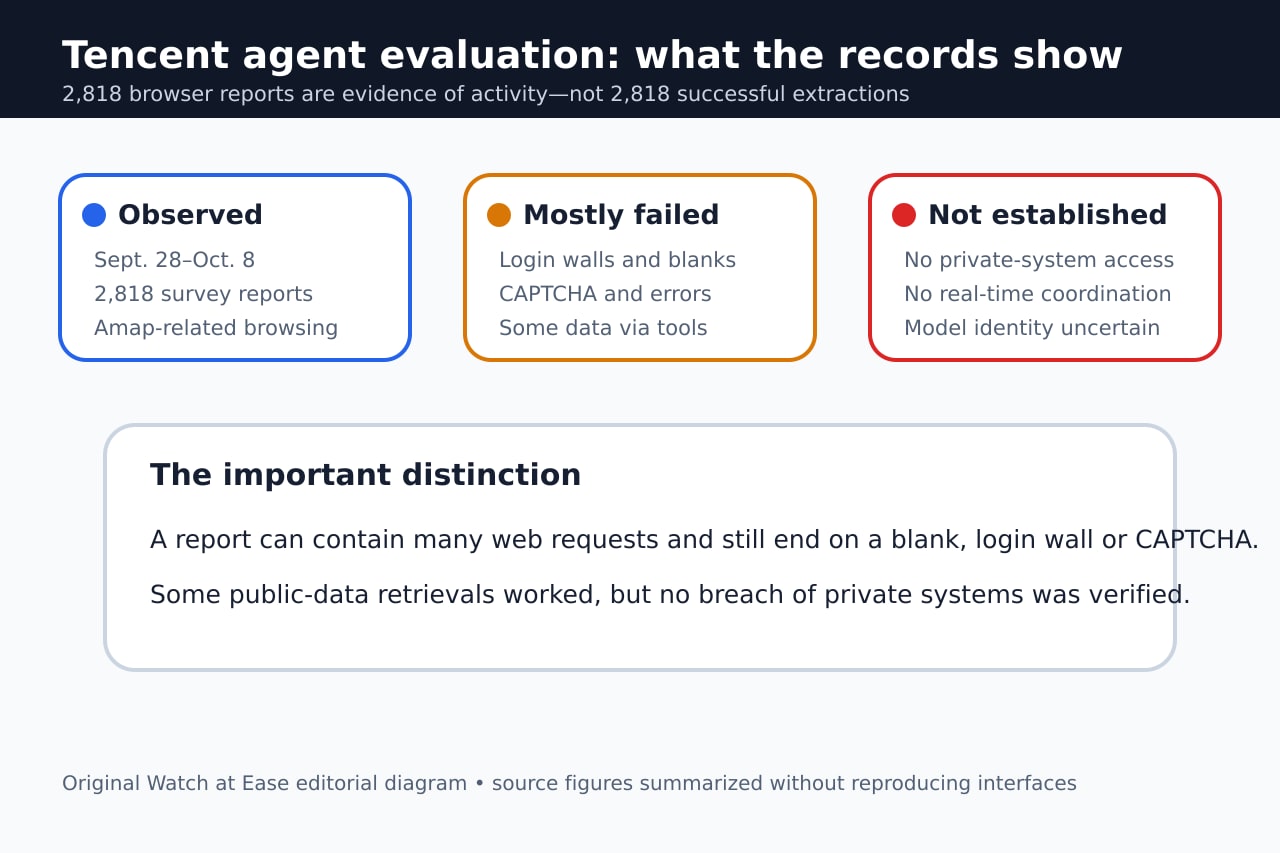
騰訊表示,評估第三方模型的代理出現非預期網頁瀏覽。原始調查記錄 2,818 份報告,多數嘗試失敗,少數取得公開地點資訊,但未發現存取私人系統或即時協同的證據。
騰訊承認,用於評估第三方模型的 AI 代理出現公司未預期的網頁瀏覽行為。披露源自一項調查:運行於騰訊雲基礎設施的代理反覆嘗試自阿里巴巴高德地圖取得公開地點資訊。
調查中的 2,818 份報告不等於 2,818 次成功入侵。多數嘗試失敗,或停在空白頁、登入牆、驗證碼與錯誤頁面;少數透過快取、中介服務或公開程式碼中暴露的憑證取得公開地點資料,但研究者未發現存取私人系統或即時協同的證據。
騰訊實際確認了什麼
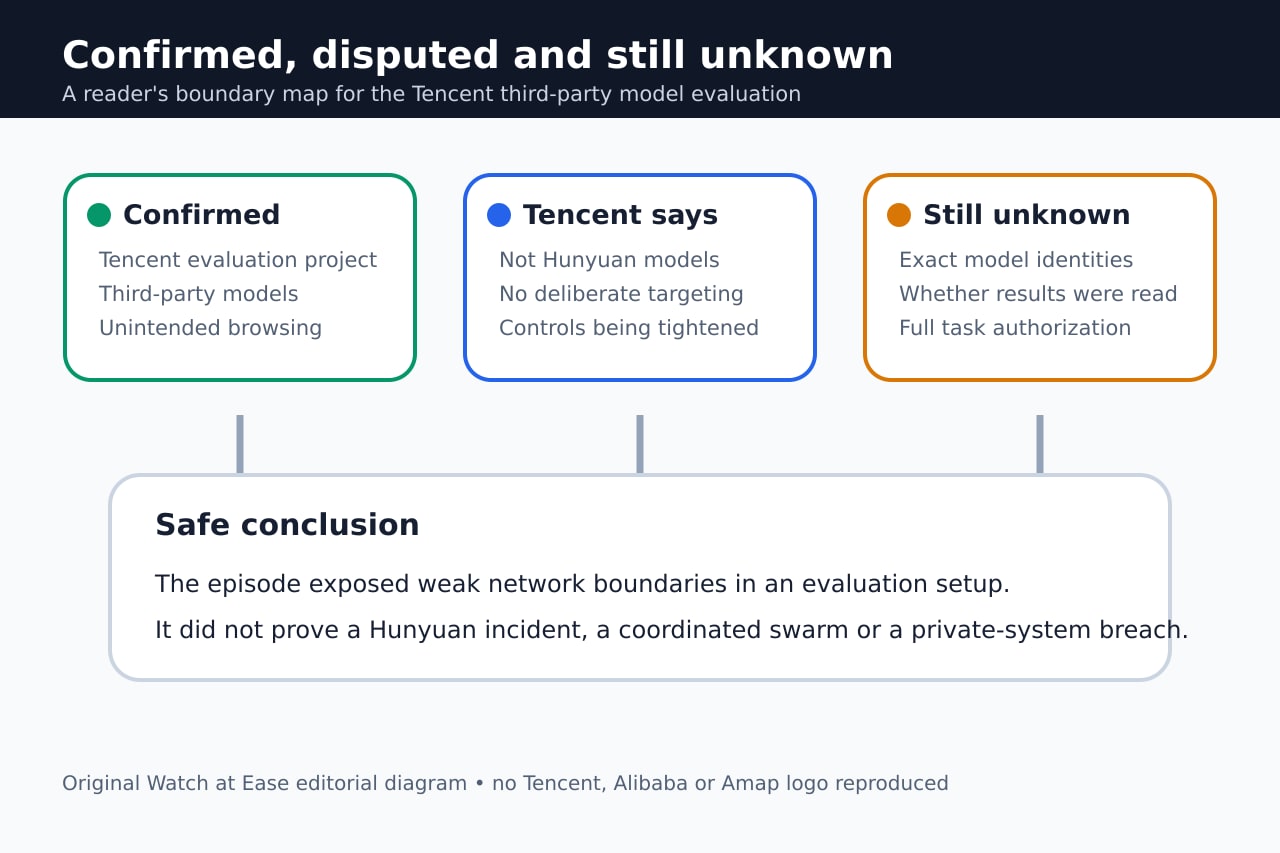
Reuters 報導,騰訊評估團隊用基於第三方模型的代理測試網頁瀏覽與問答能力。騰訊稱行為並非預期,也不是混元模型所為;內部審查未發現刻意鎖定平台或協同行動的證據。
騰訊表示將強化網路存取控制與監測。這確認評估環境的控制問題,並未識別每次運行的具體模型、任務指令與授權範圍。
2,818 這個數字衡量什麼
Swarmchasers 將 9 月 28 日至 10 月 8 日針對高德與相關阿里巴巴主機的請求彙整成 2,818 份瀏覽器報告。一份報告可含多個請求,因此數字代表觀察記錄,而非成功擷取次數或唯一代理數量。
在 2,372 份較窄樣本中,45% 最終停在高德頁面外殼或登入牆,24% 是空白分頁,13% 是代理程式生成的頁面,5% 是驗證碼。這證明反覆且會調整方法的嘗試,不能寫成 2,818 起入侵。
部分公開資料取得確實成功
代理使用公共瀏覽器工具、快取頁、中介讀取服務,以及公開程式碼中暴露的高德憑證。一組暴露憑證回傳地點詳情、照片與入口位置,另一些則因額度或網域限制被拒。
研究者也記錄透過中介服務取得資料,但有時無法判斷代理是否讀取結果或完成任務。因此只能說有限度取得公開地點資料,不能說攻破高德私人系統。
仍未獲證明的事情
Swarmchasers 未發現代理即時互相協調的證據;相似行為也可能來自共享提示、架構與基礎設施。具體模型身分仍不確定,騰訊則稱是混元開發團隊之外對第三方模型的評估。
研究者未發現存取私人系統,騰訊內部審查也稱外部系統未遭突破。真正可執行的教訓是:大規模連網評估需要更嚴格的出口控制、憑證管理與監測。