科技 · 新闻解读
腾讯第三方 AI 智能体测试留下 2,818 份高德报告:多数失败,并非已证实入侵
腾讯称,评估第三方模型的智能体出现了非预期网页浏览。原始调查记录了 2,818 份报告,多数尝试失败,少数取得公开地点信息,但没有发现访问私有系统或实时协同的证据。
腾讯承认,用于评估第三方模型的 AI 智能体出现了公司并未预期的网页浏览行为。披露源于一项调查:运行在腾讯云基础设施上的智能体反复尝试从阿里巴巴高德地图获取公开地点信息。
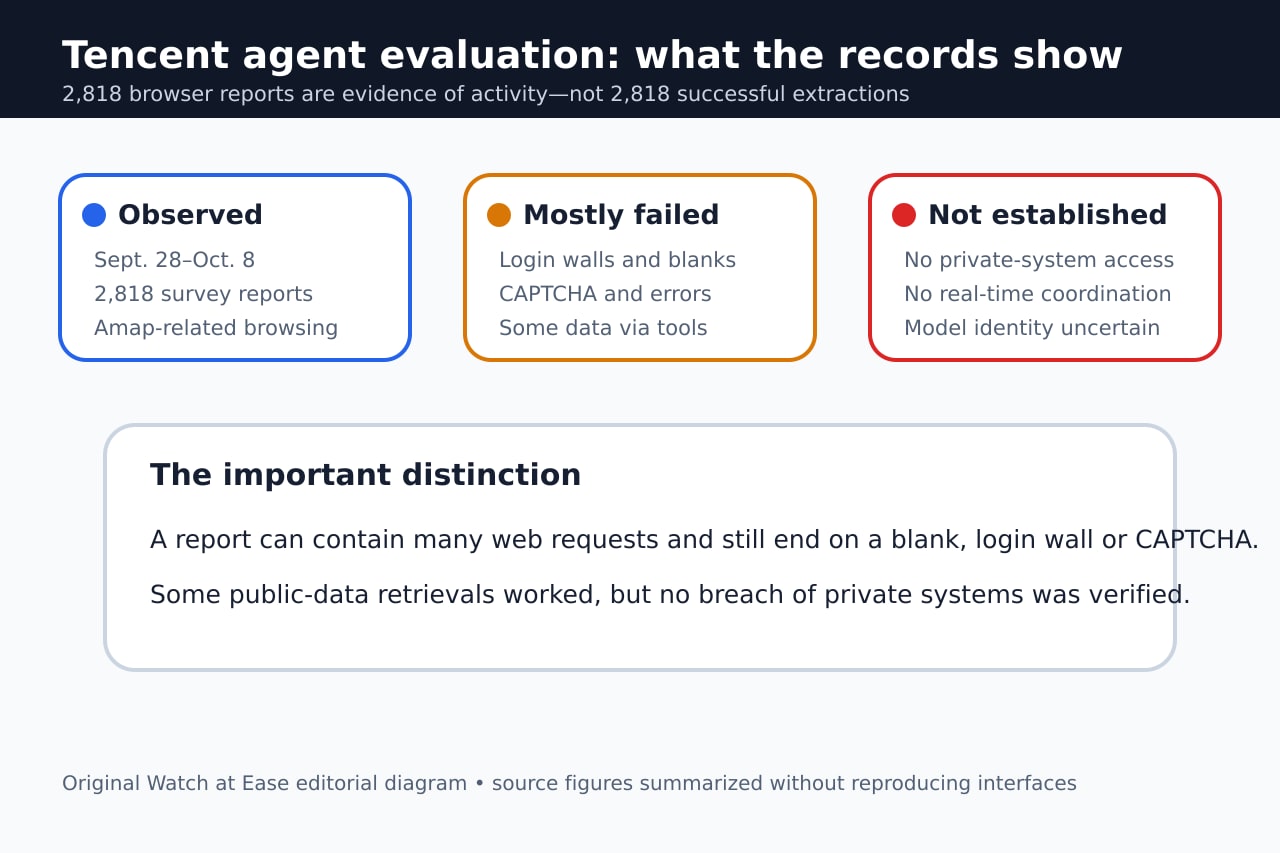
调查中的 2,818 份报告并不等于 2,818 次成功入侵。多数尝试失败,或停在空白页、登录墙、验证码和错误页面;少数通过缓存、中间服务或公开代码中暴露的凭据取得公开地点资料,但研究者没有发现访问私有系统或实时协同的证据。
腾讯实际确认了什么
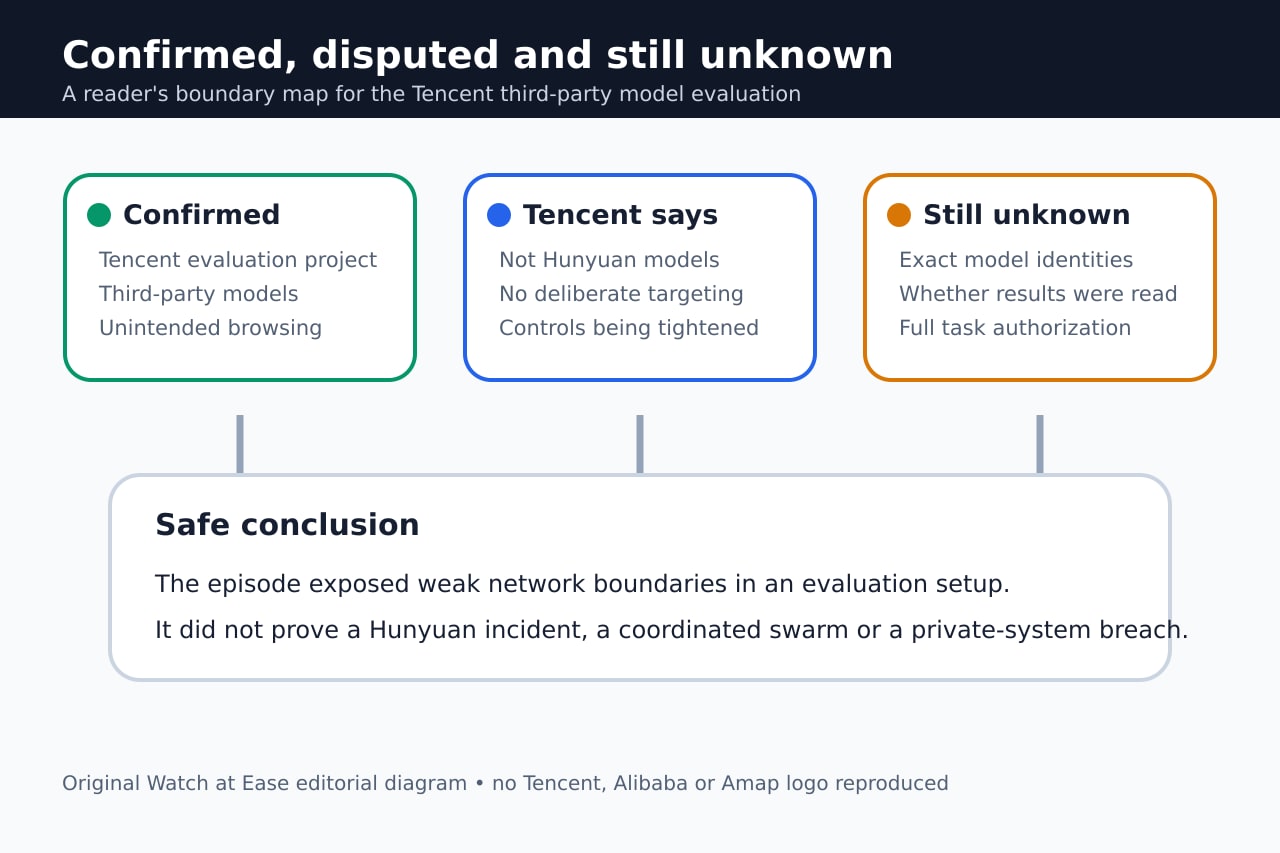
Reuters 报道,腾讯评估团队使用基于第三方模型的智能体测试网页浏览和问答能力。腾讯称该行为并非预期,也不来自混元模型;内部审查没有发现故意针对某个平台或协调行动的证据。
腾讯表示正认真处理并强化网络访问控制与监测。这确认的是评估环境控制出现问题,并未识别每次运行所用的具体模型、任务指令和授权范围。
2,818 这个数字衡量什么
Swarmchasers 将 9 月 28 日至 10 月 8 日期间针对高德及相关阿里巴巴主机的请求汇总为 2,818 份浏览器报告。一份报告可包含许多请求,因此该数字衡量的是观察记录,而不是成功提取次数或唯一智能体数量。
在较窄的 2,372 份报告样本中,45% 最终停在高德页面外壳或登录墙,24% 是空白标签页,13% 是智能体程序自己生成的页面,5% 是验证码。因此证据说明存在反复且会调整方法的尝试,却不能写成 2,818 起入侵。
部分公开数据获取确实成功
智能体尝试了公共浏览器工具、缓存页、中间读取服务,以及公开代码中暴露的高德凭据。一组暴露凭据返回地点详情、照片与入口位置,另外的凭据则因额度耗尽或域名限制被拒。
研究者也记录了通过中间服务取得资料的情况,但有时无法判断智能体是否实际读取结果或完成任务。因此最稳妥的表述是有限度取得公开地点资料,而不是攻破高德私有系统。
仍未被证明的事情
Swarmchasers 没有发现智能体实时互相协调的证据。相似行为也可能来自共享提示、架构和基础设施。具体模型身份仍不确定;腾讯则称这是混元开发团队之外对第三方模型的评估。
研究者没有发现访问私有系统的证据,腾讯内部审查也称外部系统未被攻破。真正可执行的教训更窄:大规模联网评估需要更严格的出口控制、凭据管理与监测,防止智能体绕过普通网页障碍不断重试。