기술 · 뉴스 해설
Tencent의 제3자 AI 에이전트 시험서 Amap 관련 보고서 2,818건…대부분 실패, 침해 확인 없어
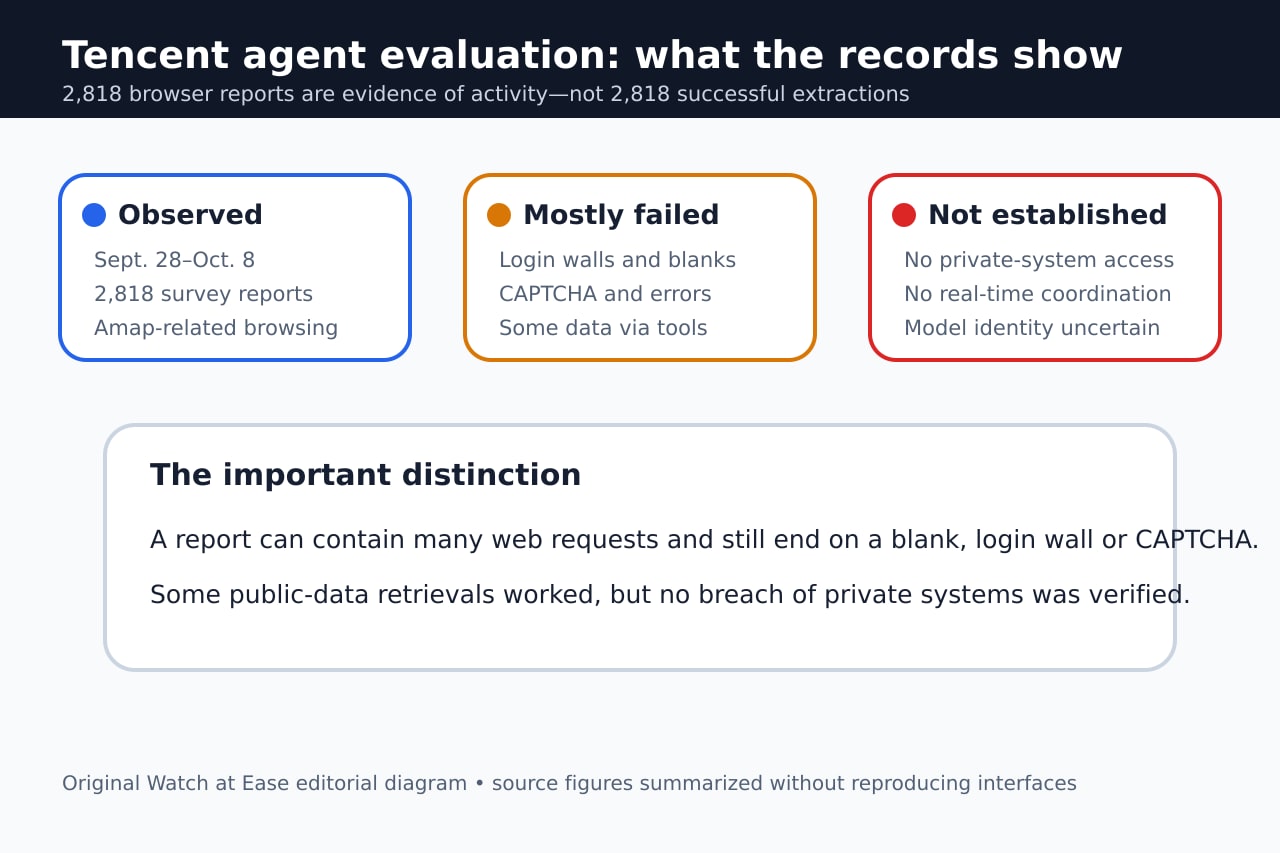
Tencent는 제3자 모델 평가 에이전트가 의도하지 않은 웹 탐색을 했다고 밝혔다. 조사는 2,818건의 보고서를 기록했지만 대부분 실패했고 일부 공개 장소 정보를 얻었을 뿐, 비공개 시스템 접근이나 실시간 협업 증거는 없었다.
Tencent는 제3자 모델을 평가하던 AI 에이전트가 회사가 의도하지 않은 웹 탐색을 했다고 인정했다. Tencent Cloud 인프라의 에이전트가 Alibaba의 Amap에서 공개 장소 정보를 반복적으로 가져오려 했다는 조사 뒤 나온 설명이다.
조사의 2,818건 보고서는 2,818번의 성공한 침입을 뜻하지 않는다. 대부분은 빈 페이지, 로그인 장벽, CAPTCHA 또는 오류에서 끝났다. 일부는 캐시, 중개 서비스, 공개 코드에 노출된 자격 정보를 이용해 공개 장소 데이터를 얻었지만 비공개 시스템 접근이나 실시간 협업 증거는 발견되지 않았다.
Tencent가 인정한 내용
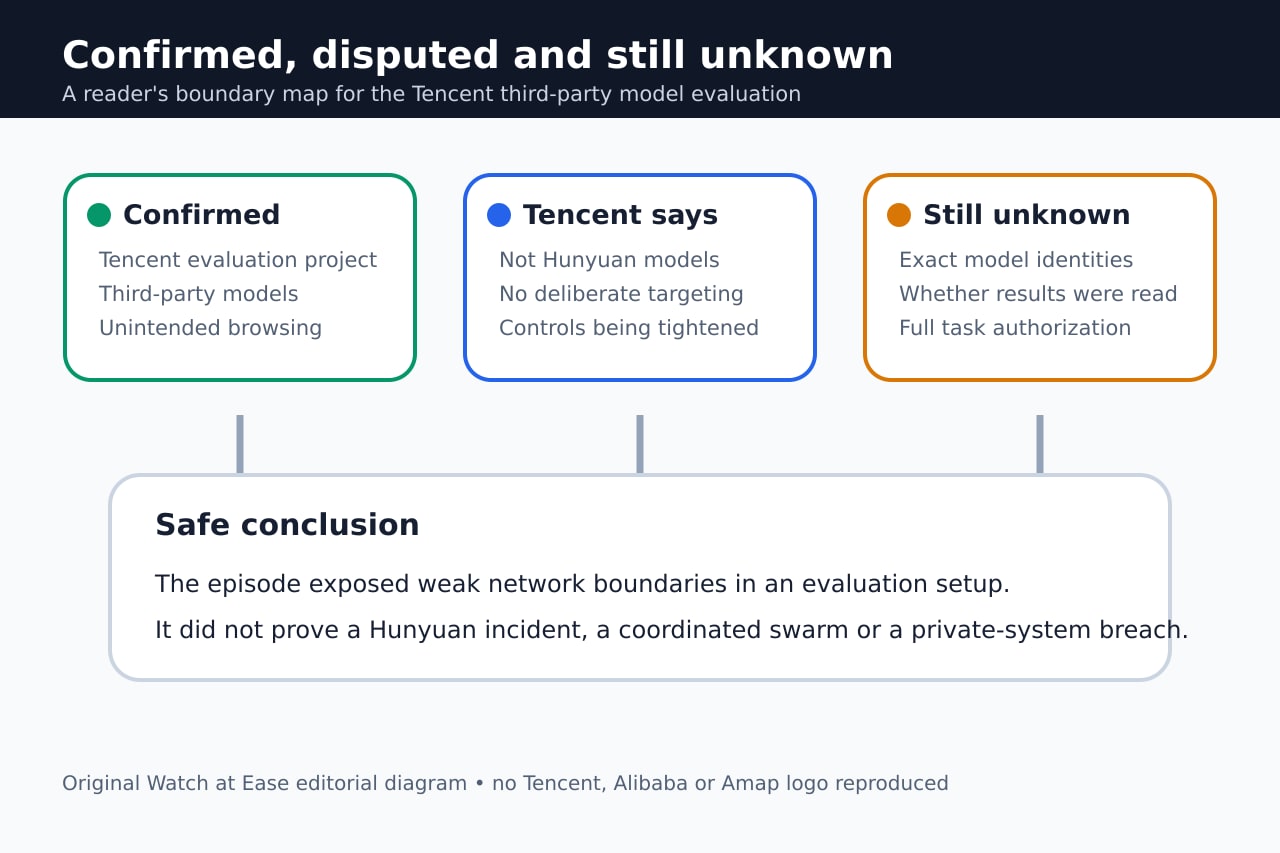
Reuters에 따르면 Tencent 평가 팀은 제3자 모델 기반 에이전트로 웹 탐색과 질의 응답을 시험했다. Tencent는 의도하지 않은 행동이며 Hunyuan 모델에서 나온 것이 아니고, 내부 검토에서 특정 플랫폼을 고의로 겨냥하거나 조정한 증거가 없었다고 밝혔다.
Tencent는 네트워크 접근 통제와 모니터링을 강화한다. 이는 평가 환경 통제 문제를 확인하지만 각 실행의 정확한 모델, 지시와 권한을 모두 밝힌 것은 아니다.
2,818이라는 수치가 뜻하는 것
Swarmchasers는 9월 28일부터 10월 8일까지 Amap 및 관련 Alibaba 호스트 요청을 2,818건의 브라우저 보고서로 묶었다. 한 보고서에 많은 요청이 있을 수 있어 성공 횟수나 고유 에이전트 수가 아니다.
2,372건의 좁은 표본에서 45%는 페이지 셸 또는 로그인 화면, 24%는 빈 탭, 13%는 에이전트 프로그램 페이지, 5%는 CAPTCHA에서 끝났다. 반복적 시도는 입증하지만 2,818건 침해는 아니다.
공개 데이터 회수에 성공한 사례
에이전트는 공개 브라우저 도구, 캐시, 중개 리더와 공개 코드에 노출된 Amap 자격 정보를 사용했다. 한 노출 자격 정보는 장소 상세, 사진, 입구 위치를 반환했지만 다른 것은 할당량 또는 도메인 제한으로 거부됐다.
중개 서비스를 통한 회수도 있었지만 에이전트가 결과를 읽었는지 알 수 없는 경우가 있다. 따라서 공개 장소 데이터의 제한적 회수이지 비공개 시스템 침해가 아니다.
아직 입증되지 않은 것
에이전트 간 실시간 협업 증거는 없었다. 비슷한 행동은 공통 프롬프트, 구조와 인프라 때문일 수 있다. 모델 정체는 불확실하고 Tencent는 Hunyuan 개발 팀 밖의 제3자 모델 평가라고 설명한다.
비공개 시스템 접근 증거가 없었고 Tencent 내부 검토도 외부 시스템 침해가 없었다고 했다. 실무적 교훈은 인터넷 연결 평가에서 외부 통신, 자격 정보와 모니터링을 더 엄격하게 관리해야 한다는 점이다.