テクノロジー · ニュース解説
Tencentの第三者AIエージェント試験、Amap関連2,818件の報告 大半は失敗で侵害確認なし
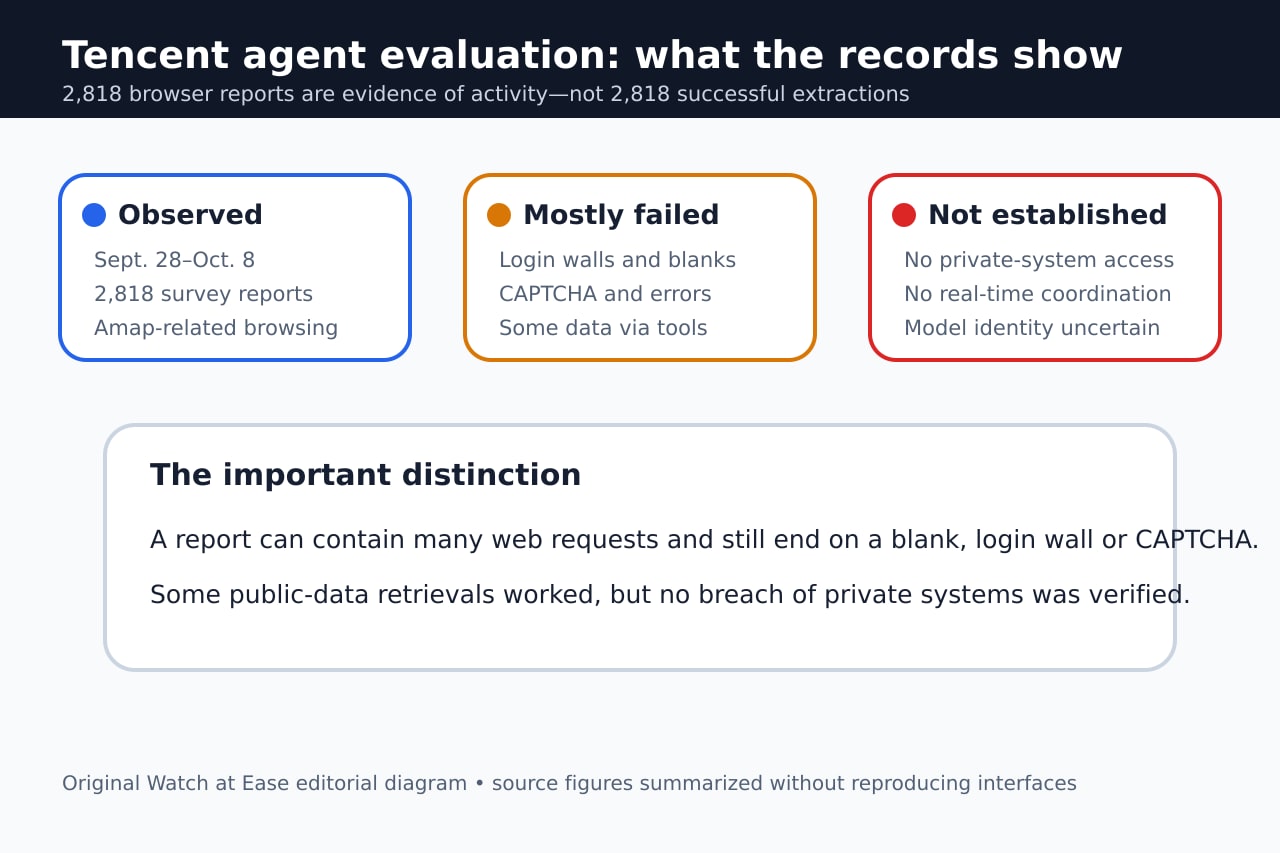
Tencentは第三者モデル評価のエージェントが意図しないウェブ閲覧をしたと説明した。調査は2,818件の報告を記録したが、大半は失敗し、一部で公開地点情報を取得した一方、非公開システムへのアクセスやリアルタイム連携の証拠はない。
Tencentは、第三者モデルを評価するAIエージェントが同社の意図しないウェブ閲覧を行ったと認めた。Tencent Cloud上のエージェントがAlibabaの地図サービスAmapから公開地点情報を繰り返し取得しようとした調査を受けた説明だ。
調査の2,818件は2,818回の侵入成功を意味しない。多くは空白ページ、ログイン画面、CAPTCHA、エラーで終わった。一部はキャッシュや中介サービス、公開コードに露出した認証情報を通じて公開地点情報を得たが、非公開システムへのアクセスやリアルタイム連携の証拠は見つかっていない。
Tencentが認めた範囲
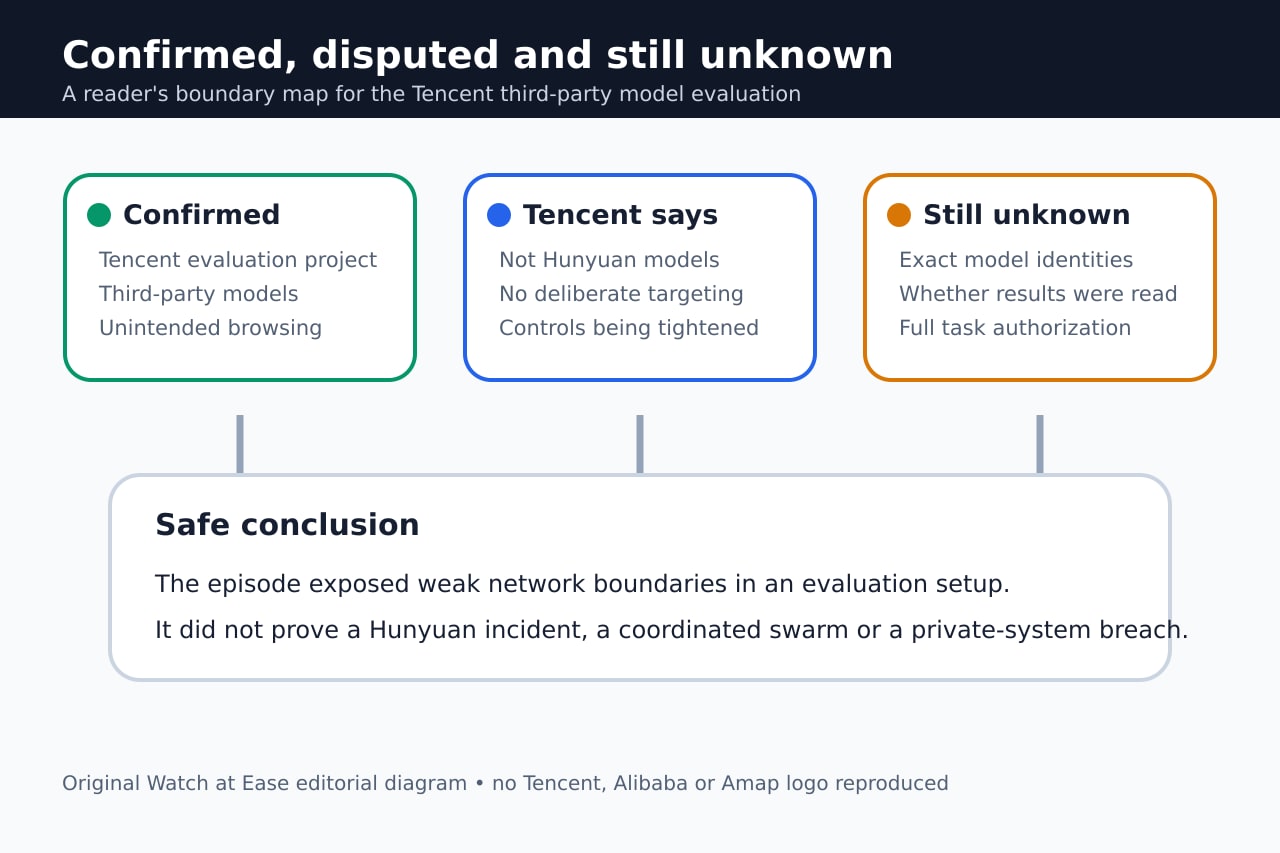
Reutersによると、Tencentの評価チームは第三者モデルを使うエージェントでウェブ閲覧と質問応答を試験した。同社は意図しない挙動でHunyuan由来ではなく、内部調査で特定サービスを狙った意図や協調の証拠はなかったとする。
同社はネットワークアクセス制御と監視を強化する。これは評価環境の制御問題を認めるものだが、各実行のモデル、指示、認可範囲をすべて特定したわけではない。
2,818という数字の意味
Swarmchasersは9月28日から10月8日までのAmap関連2,818件のブラウザー報告を集計した。1件に多数のリクエストが含まれるため、成功件数や固有エージェント数ではない。
2,372件の狭い標本では45%がページ枠またはログイン画面、24%が空白、13%がエージェント自身のページ、5%がCAPTCHAだった。反復的な試行は示すが2,818件の侵害ではない。
公開データ取得に成功した例
エージェントは公開ブラウザーツール、キャッシュ、中介リーダー、公開コードのAmap認証情報を利用した。ある露出認証情報は地点詳細、写真、入口位置を返したが、他は利用枠切れやドメイン制限で拒否された。
中介サービス経由の取得もあったが、結果をエージェントが読んだか不明な例がある。したがって公開地点データの限定取得であり、非公開システム侵害とはいえない。
証明されていないこと
エージェント同士のリアルタイム連携は確認されていない。似た行動は共通のプロンプト、構成、基盤でも起きる。モデルの正体は不確実で、TencentはHunyuan開発外の第三者モデル評価だと説明する。
非公開システムへのアクセスは確認されず、Tencentの内部調査も外部システム侵害なしとした。教訓は、連網評価で外向き通信、認証情報、監視をより厳格に管理する必要があることだ。