技術 · 實用指南
systemd 顯示 status=217/USER?改權限前先證明身分邊界
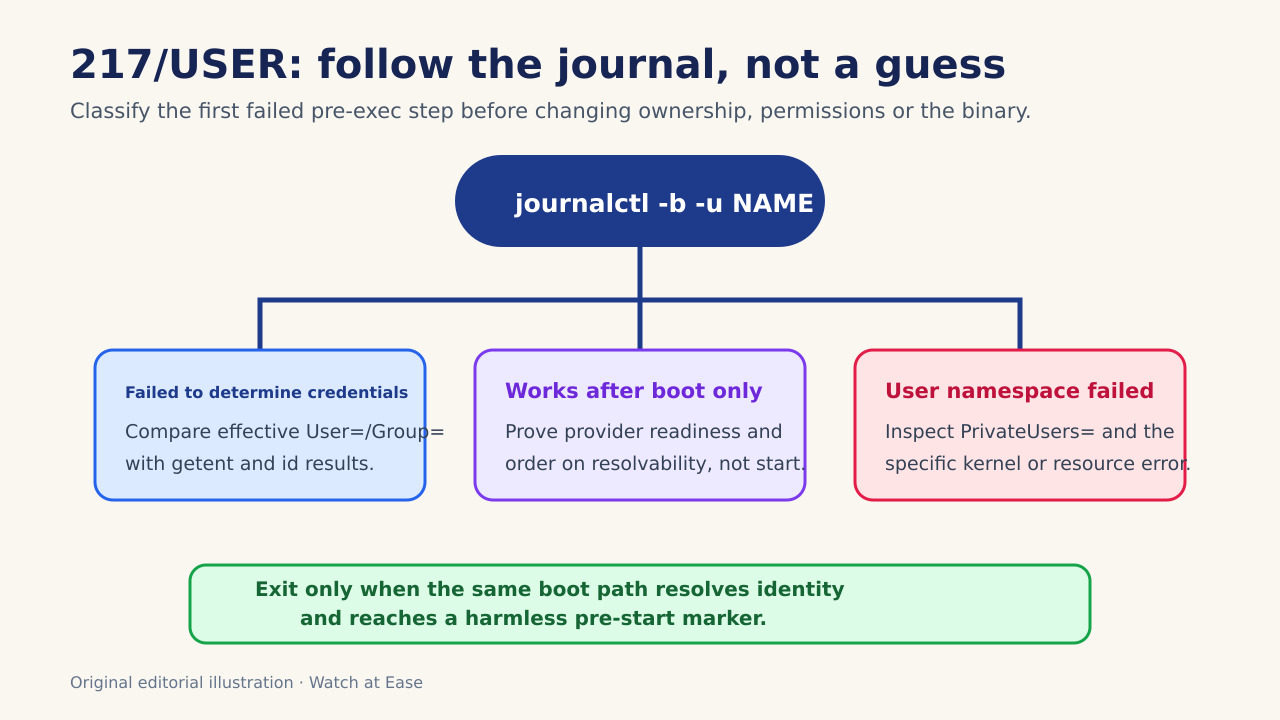
先讀第一條 journal 錯誤,再核對有效 unit、User=/Group=、NSS 與身分提供者就緒狀態,最後檢查 PrivateUsers。
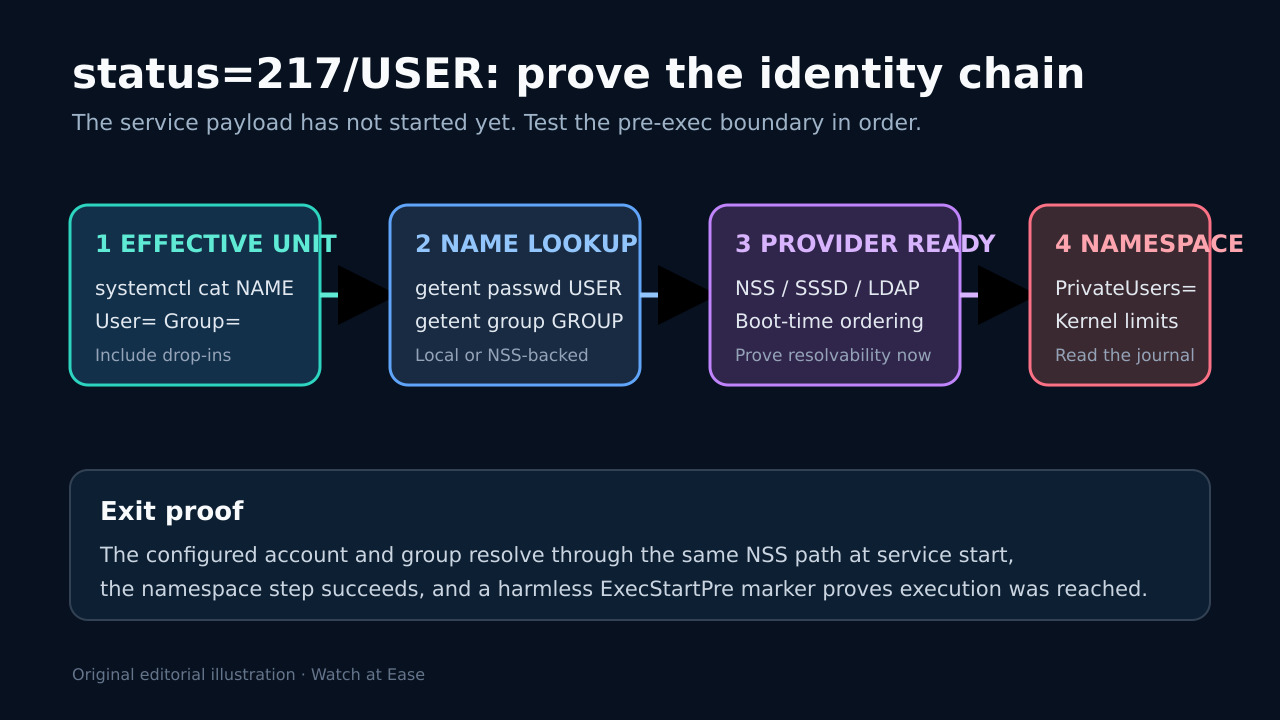
status=217/USER 是 systemd 執行前失敗,不是應用程式已崩潰的證據。上游把 217 定義為無法判定或切換使用者憑證,或無法建立使用者命名空間。
保留 unit 與日誌,依有效設定、NSS 解析、目錄服務就緒、命名空間及安全預啟動標記證明整條鏈。
從第一條 journal 錯誤開始
保存 systemctl status 與 journalctl -b -u 輸出,記錄 Failed at step USER、憑證或命名空間錯誤及 errno。
不要先 chmod、chown 或修改程式;217 階段尚未證明 ExecStart 負載有問題。
讀取有效 unit,不只看單一檔案
用 systemctl cat 與 systemctl show 核對 User=、Group=、DynamicUser= 及所有 drop-in。
模板與設定管理情境還要記錄實例及實際覆寫;語法正確不等於帳號可解析。
透過 NSS 證明身分解析
執行 getent passwd、getent group 與 id;getent 可涵蓋 SSSD、LDAP 等 NSS 來源。
在相同啟動階段重複檢查 UID、GID、群組、home 與 shell,避免被稍後手動成功誤導。
區分提供者啟動與真正就緒
目錄使用者要記錄 getent 首次成功時間與提供者真正 ready 的證據;After= 只排序啟動。
短暫 sleep 只能當實驗,最終要綁定真實就緒訊號。
單獨驗證使用者命名空間分支
若日誌指向 user namespacing,檢查 PrivateUsers=、容器策略、UID 對映及核心限制。
只在安全測試中做受控 override,不要永久關閉強化。
用退出證明再開始除錯應用程式
同一啟動路徑身分可解析且命名空間成功後,用臨時 ExecStartPre=/usr/bin/id 證明已進入執行階段。
保存證據並移除臨時覆寫,之後才檢查執行檔、工作目錄與應用日誌。