技术 · 实用指南
systemd 报 status=217/USER?改权限前先证明身份边界
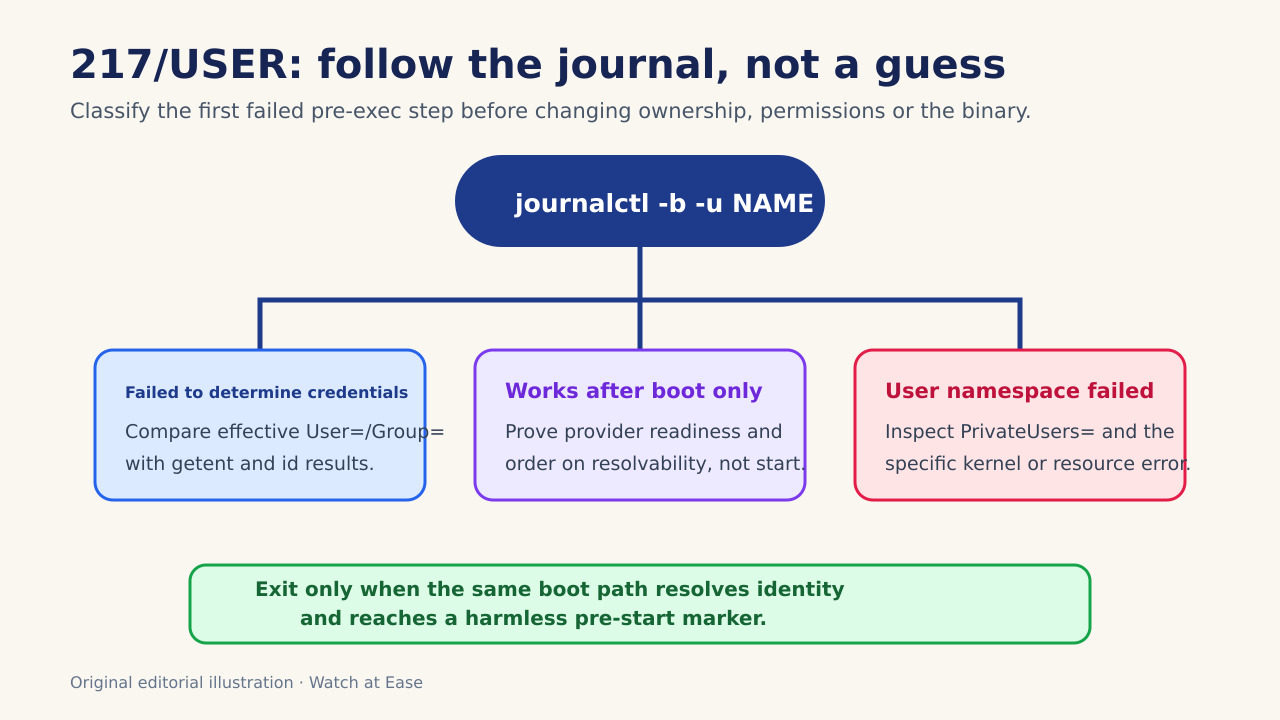
先读首条 journal 错误,再核有效 unit、User=/Group=、NSS 与身份提供者就绪状态,最后排查 PrivateUsers。
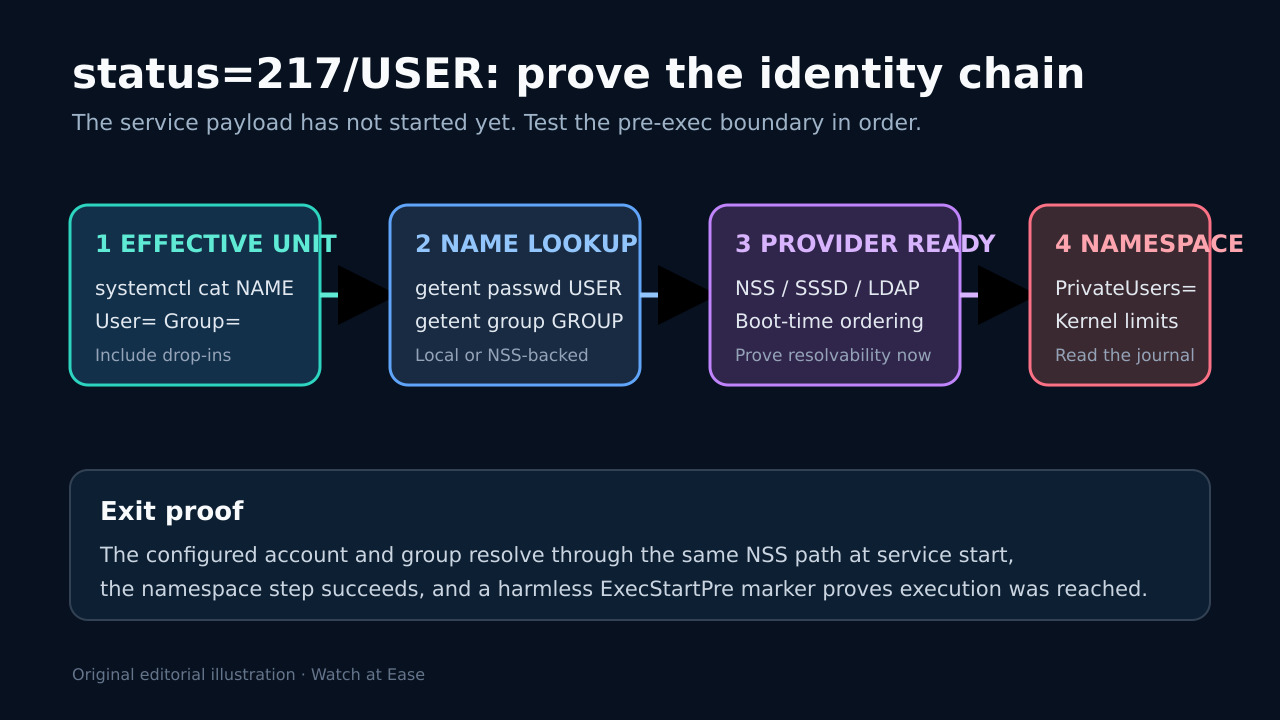
status=217/USER 是 systemd 执行前失败,不是应用已经崩溃的证据。上游把 217 定义为无法确定或切换用户凭据,或无法建立用户命名空间。
保留 unit 与日志,按有效配置、NSS 解析、目录服务就绪、命名空间和安全预启动标记的顺序证明整条链。
从首条 journal 错误开始
保存 systemctl status 与 journalctl -b -u 输出,记录 Failed at step USER、凭据或命名空间错误及 errno。
不要先 chmod、chown 或改程序;217 阶段尚不能证明 ExecStart 负载有问题。
读取有效 unit,而不是只看一个文件
用 systemctl cat 和 systemctl show 核对 User=、Group=、DynamicUser= 及所有 drop-in。
模板和配置管理场景还要记录实例名与实际部署覆盖;语法正确不等于账号可解析。
通过 NSS 证明身份解析
运行 getent passwd、getent group 与 id;getent 能覆盖 /etc/passwd 之外的 SSSD、LDAP 等 NSS 来源。
在同一启动阶段重复检查 UID、GID、组、home 与 shell,避免被稍后的手工成功误导。
区分提供者启动与真正就绪
目录用户要记录 getent 首次成功的时间和提供者真正 ready 的证据;After= 只排序启动,不保证异步查询已可用。
可用短暂 sleep 做实验,但最终应绑定真实就绪信号,不能用延时掩盖依赖缺口。
单独验证用户命名空间分支
若日志明确是 user namespacing,检查 PrivateUsers=、容器策略、UID 映射及内核限制。
只在安全测试中做受控 override,不要为消除错误永久关闭加固。
用退出证明再开始调试应用
当同一启动路径中身份可解析且命名空间成功时,用临时 ExecStartPre=/usr/bin/id 标记证明已进入执行阶段。
保存同一批证据并移除临时覆盖;之后才检查可执行文件、工作目录和应用日志。