기술 · 실용 가이드
systemd status=217/USER: 권한 변경 전 신원 경계를 증명하는 방법
첫 journal 오류, 실제 unit, User=/Group=, NSS, 신원 제공자 준비 상태와 PrivateUsers 순서로 확인합니다.
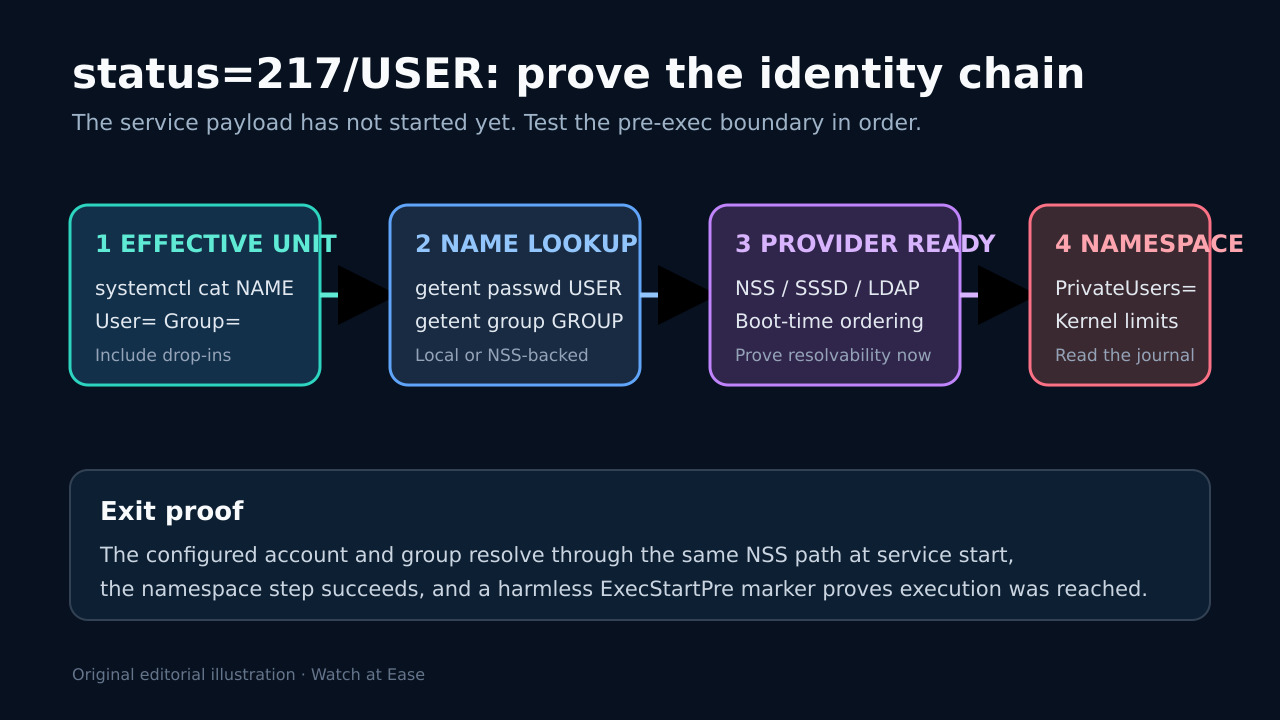
status=217/USER는 애플리케이션 충돌이 아니라 systemd의 실행 전 실패입니다. 업스트림 정의는 사용자 자격 증명 결정·변경 또는 사용자 네임스페이스 설정 실패를 포함합니다.
unit과 로그를 보존하고 실제 설정, NSS 확인, 외부 제공자 준비, 네임스페이스, 안전한 사전 실행 표식을 한 체인으로 증명합니다.
첫 journal 오류에서 시작
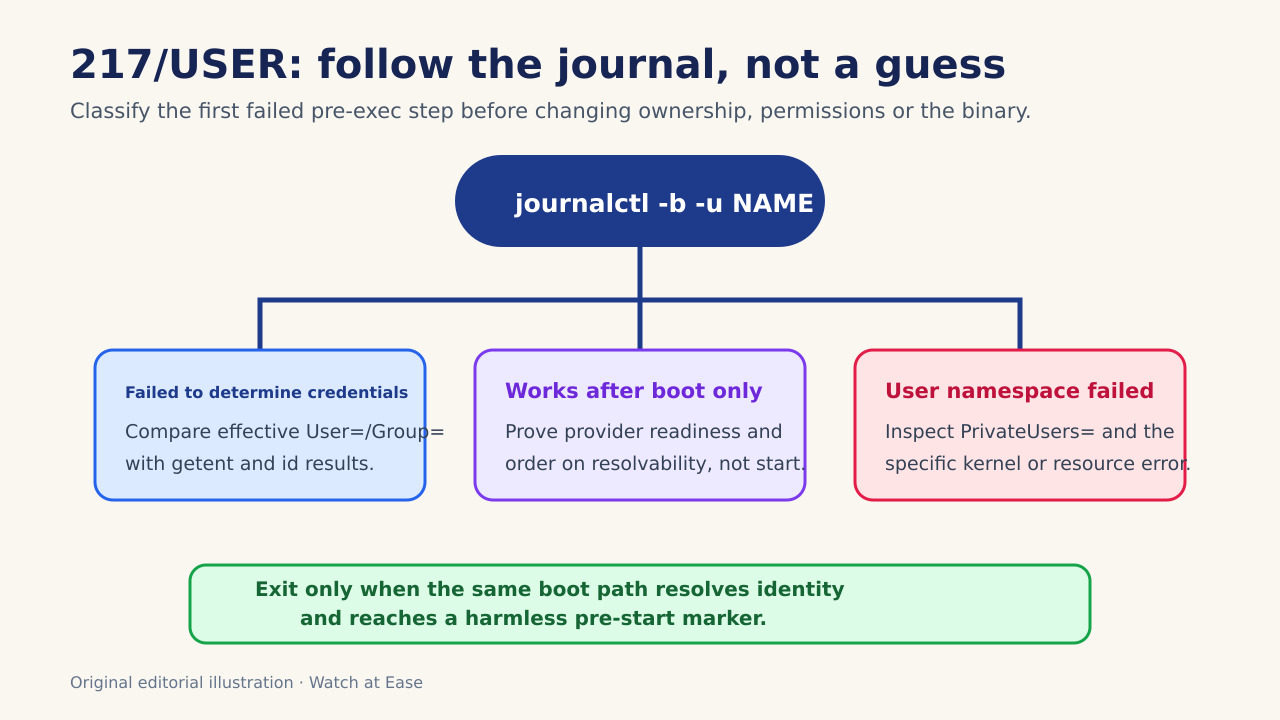
systemctl status와 journalctl -b -u 출력을 저장하고 Failed at step USER, 자격 증명, 네임스페이스, errno를 기록합니다.
처음부터 chmod, chown 또는 프로그램을 바꾸지 마십시오. 217 단계에서는 ExecStart 문제가 아직 증명되지 않았습니다.
한 파일이 아닌 실제 unit 확인
systemctl cat과 systemctl show로 User=, Group=, DynamicUser= 및 drop-in을 확인합니다.
템플릿과 구성 관리 환경에서는 인스턴스와 실제 배포된 재정의도 기록합니다.
NSS를 통한 신원 확인 증명
getent passwd, getent group, id를 실행합니다. getent는 SSSD와 LDAP를 포함한 NSS 경로를 따릅니다.
같은 부팅 단계에서 UID, GID, 그룹, home, shell을 확인해 나중의 수동 성공과 구분합니다.
제공자 시작과 준비 완료 분리
디렉터리 신원은 getent 최초 성공 시각과 제공자의 실제 ready 증거를 기록합니다. After=는 비동기 조회 준비를 보장하지 않습니다.
sleep은 임시 실험으로만 쓰고 최종 구성은 유효한 준비 신호에 연결합니다.
사용자 네임스페이스 분기 검사
journal이 user namespacing을 지목하면 PrivateUsers=, 컨테이너 정책, UID 매핑과 커널 제한을 확인합니다.
안전한 테스트 밖에서 보안 강화를 영구적으로 끄지 마십시오.
종료 증거 뒤에 애플리케이션 조사
같은 부팅 경로에서 신원과 네임스페이스가 성공하면 임시 ExecStartPre=/usr/bin/id로 실행 도달을 증명합니다.
증거를 저장하고 임시 재정의를 제거한 뒤 실행 파일과 앱 로그를 조사합니다.