Tecnología · GUÍA PRÁCTICA
systemd status=217/USER: demuestre la identidad antes de cambiar permisos
Lea el primer error del journal, revise la unidad efectiva, User=/Group=, NSS, la preparación del proveedor y PrivateUsers.
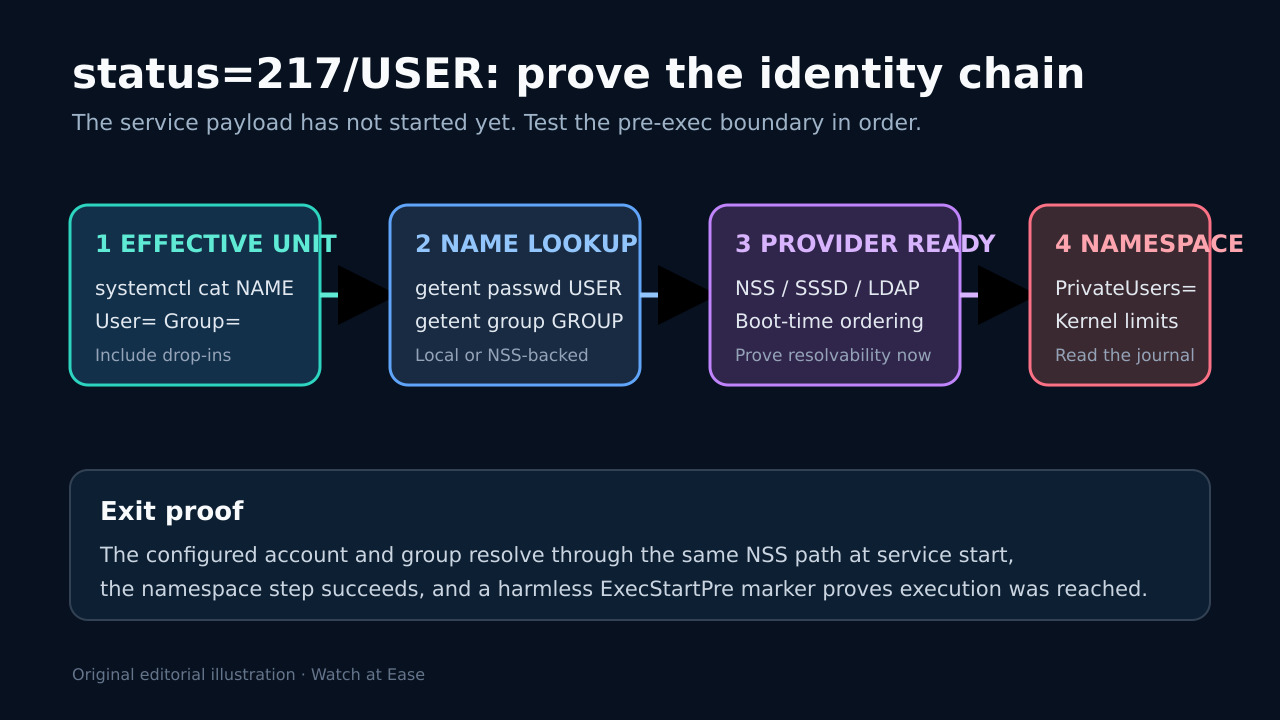
status=217/USER es un fallo previo a la ejecución de systemd, no una prueba de que la aplicación se haya bloqueado. La definición oficial incluye credenciales de usuario y espacio de nombres de usuario.
Conserve la unidad y los registros y pruebe la cadena: configuración efectiva, resolución NSS, preparación del proveedor externo, espacio de nombres y un marcador previo seguro.
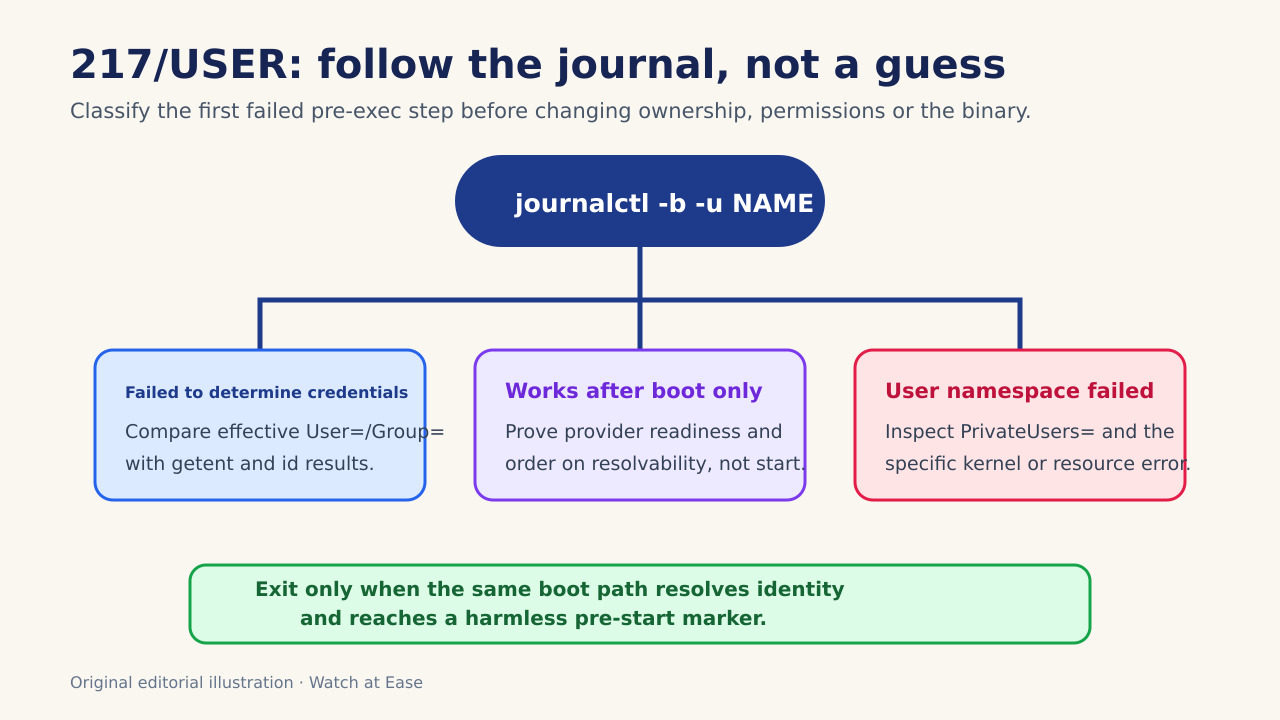
Empiece por el primer error del journal
Guarde systemctl status y journalctl -b -u, incluido Failed at step USER, el error de credenciales o namespace y errno.
No empiece con chmod, chown ni cambios del programa; en 217 aún no hay prueba contra ExecStart.
Lea la unidad efectiva, no un solo archivo
Use systemctl cat y systemctl show para User=, Group=, DynamicUser= y todos los drop-ins.
En plantillas y gestión de configuración registre también la instancia y las anulaciones desplegadas.
Demuestre la identidad mediante NSS
Ejecute getent passwd, getent group e id. getent sigue NSS y cubre SSSD, LDAP y otras fuentes.
Repita en la misma fase de arranque y compare UID, GID, grupos, home y shell.
Separe inicio de preparación real
Para identidades de directorio, registre cuándo getent responde y la señal ready del proveedor. After= no garantiza una consulta asíncrona disponible.
Use sleep solo como experimento; la solución debe depender de una señal de preparación válida.
Pruebe la rama del espacio de nombres
Si el journal indica user namespacing, revise PrivateUsers=, política del contenedor, mapas UID y límites del kernel.
No desactive el endurecimiento permanentemente para ocultar el estado.
Exija una prueba de salida antes de depurar
Cuando identidad y namespace funcionen en el mismo arranque, use temporalmente ExecStartPre=/usr/bin/id como prueba.
Guarde la evidencia, retire la anulación y solo entonces examine binario, directorio y registros de la aplicación.