科技 · 實用指南
systemd 顯示 status=216/GROUP?先稽核管理器與身分,再考慮刪除 Group=
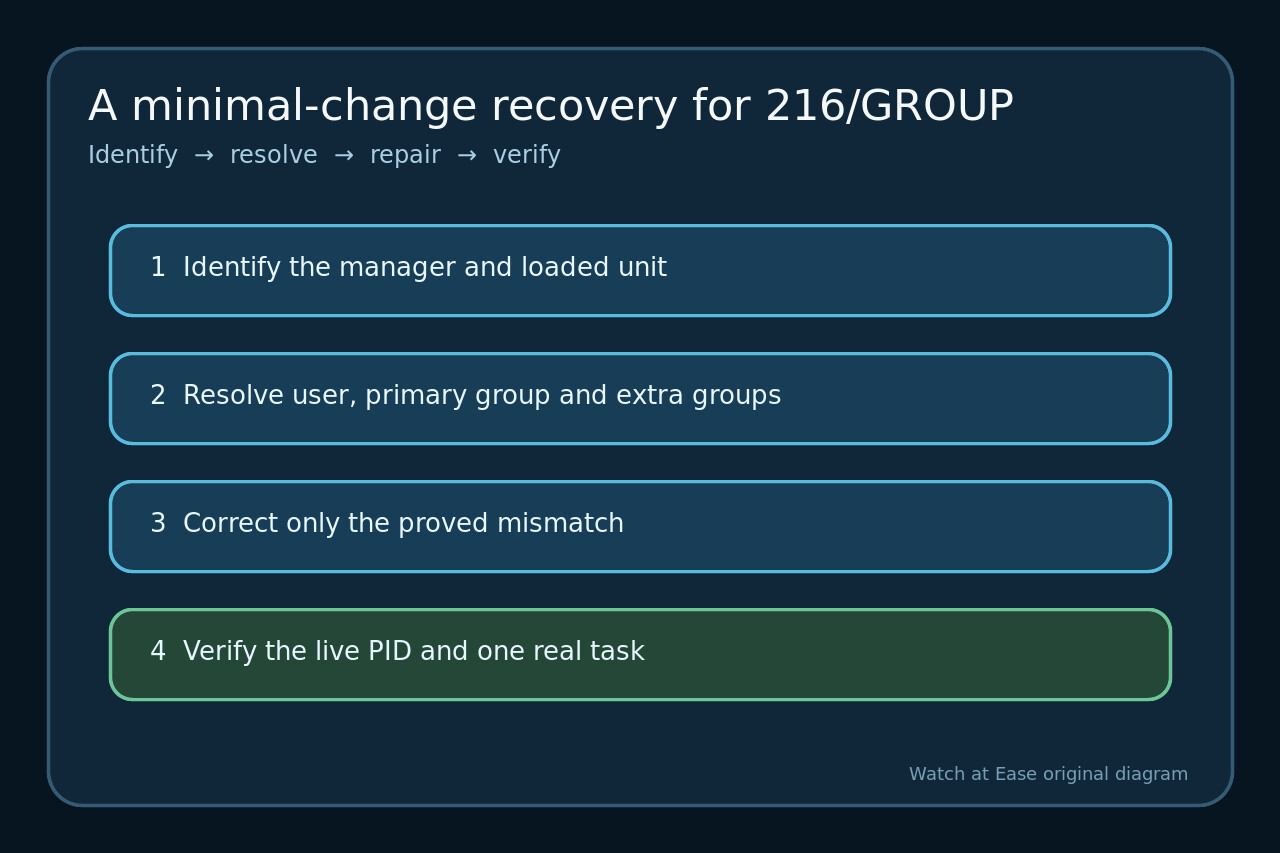
216/GROUP 發生在程式執行前:systemd 無法判定或切換群組憑證。先確認管理器、讀取生效 unit、驗證 NSS 解析,只修正已證明的錯配。
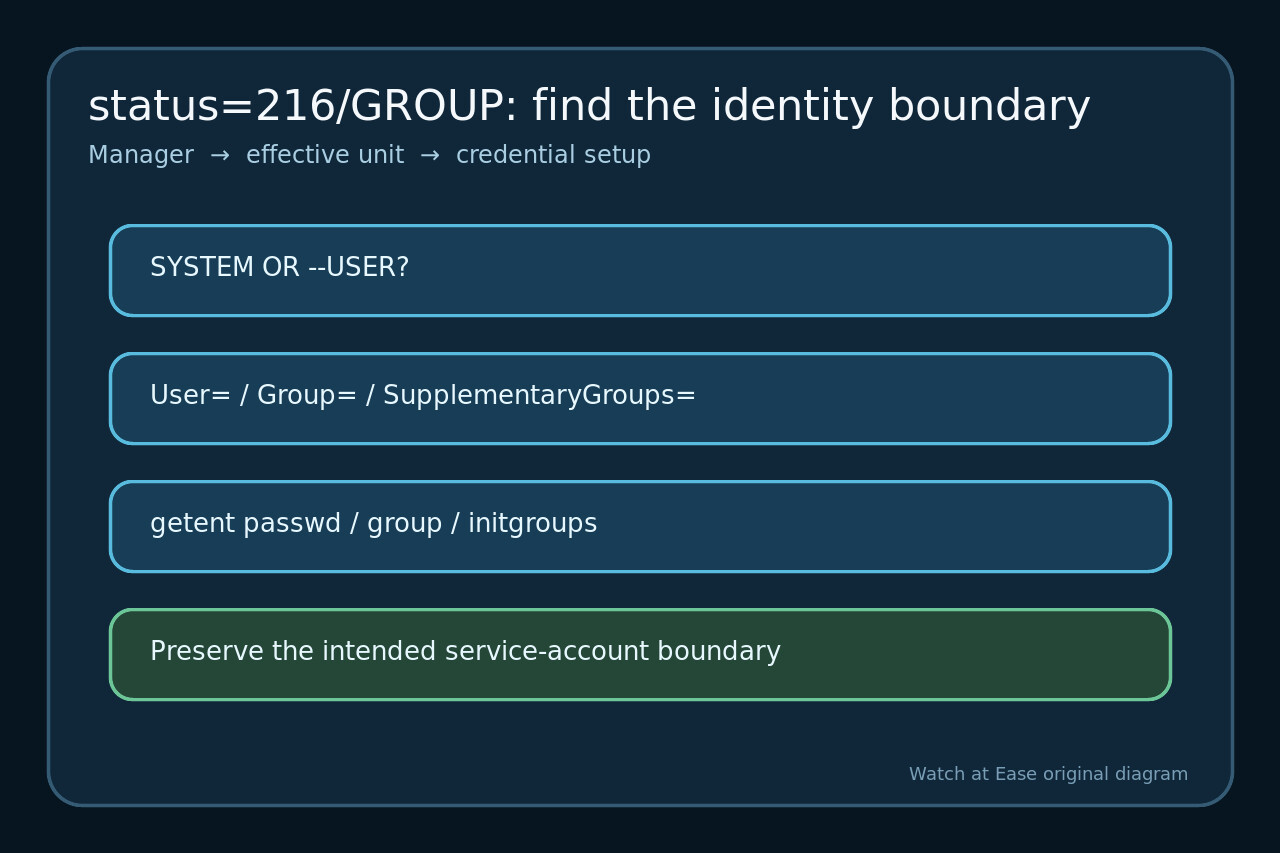
systemd 在判定或切換群組憑證失敗時回傳 216/GROUP。應用程式可能根本未執行,先除錯參數或工作目錄容易走錯分支。
不要把刪除 User= 或 Group= 當成通用修復;那可能只是移除安全邊界。先確定 PID 1 或使用者管理器載入了哪個 unit。
固定管理器、unit 路徑與原始錯誤
保存 status、失敗呼叫的 journal、FragmentPath 與 DropInPaths,並記錄使用 systemctl 或 systemctl --user。
確認 216/GROUP 是第一個憑證階段錯誤,而非多次重試後的 start-limit-hit;保存精確 unit 名與載入路徑。
讀取所有生效身分指令
檢查生效的 User=、Group=、SupplementaryGroups=、DynamicUser= 與相關沙箱設定。
系統服務可切換身分;一般使用者管理器不能改成另一使用者,照搬系統 unit 的設定可能無效。
編輯前證明 NSS 解析結果
用 getent passwd、getent group 與 getent initgroups 驗證使用者、主群組和附加群組;缺失鍵是證據,不是捏造數字 ID 的理由。
核對建立順序與作用域。除非 DynamicUser= 動態提供,靜態身分須在啟動前存在;容器、chroot 或遠端 NSS 可能不同。
以最小改動保留隔離邊界
只修正已證明的錯配:建立帳戶、修正群組、移除無效附加群組、換到正確管理器,或有意採用 DynamicUser=。
不要只為讓錯誤消失而刪除身分指令。若採預設身分,要重新評估檔案、socket、憑證與可寫目錄。
重新載入、啟動一次並驗證憑證
在同一管理器 daemon-reload,必要時清限速,然後只做一次受控啟動並重讀 journal。
核對主 PID 的 UID、主 GID、附加群組,再於不放寬權限下完成真實請求、連線或排程工作。