科技 · 实用指南
systemd 报 status=216/GROUP?先审计管理器与身份,再考虑删除 Group=
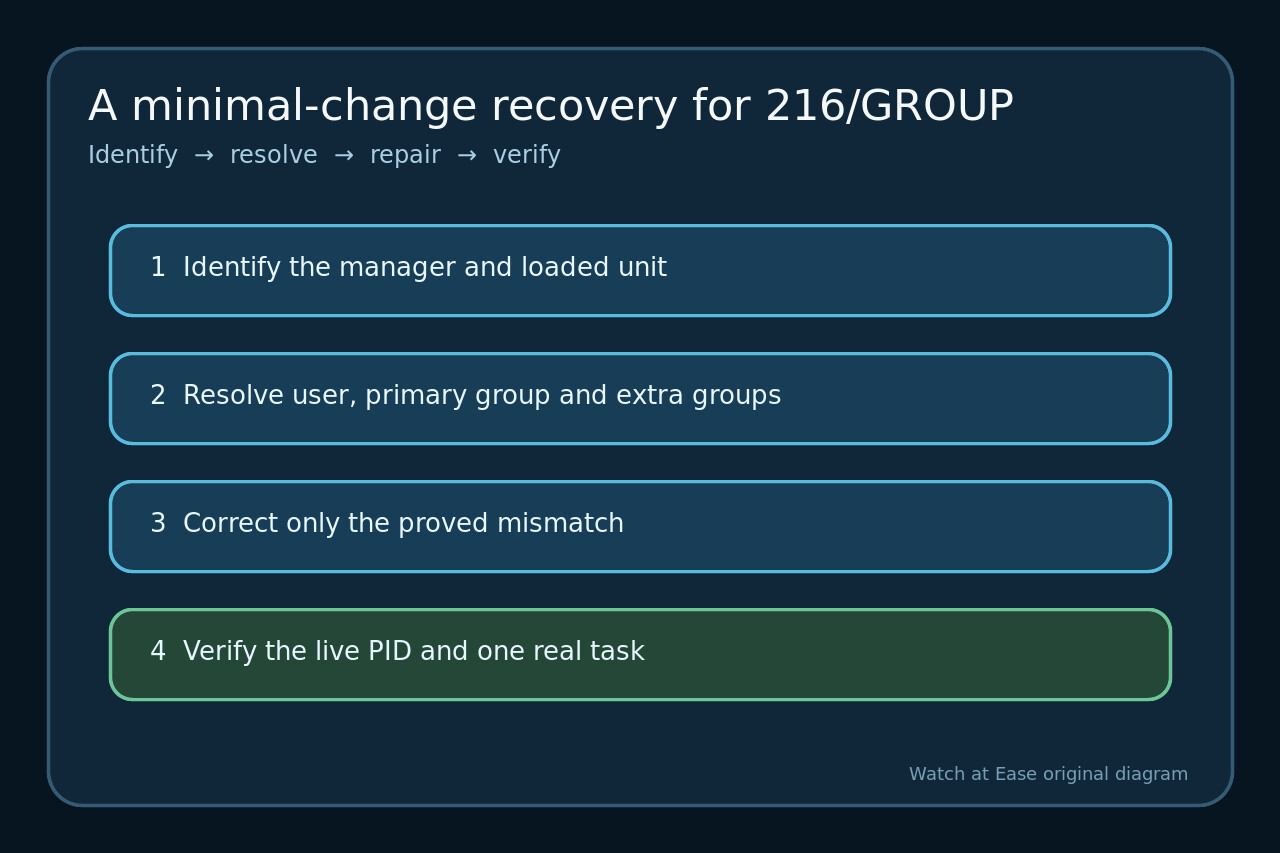
216/GROUP 发生在程序运行之前:systemd 无法确定或切换组凭据。先确认管理器、读取生效 unit、验证 NSS 解析,只修正已证明的错配,再核对运行进程身份。
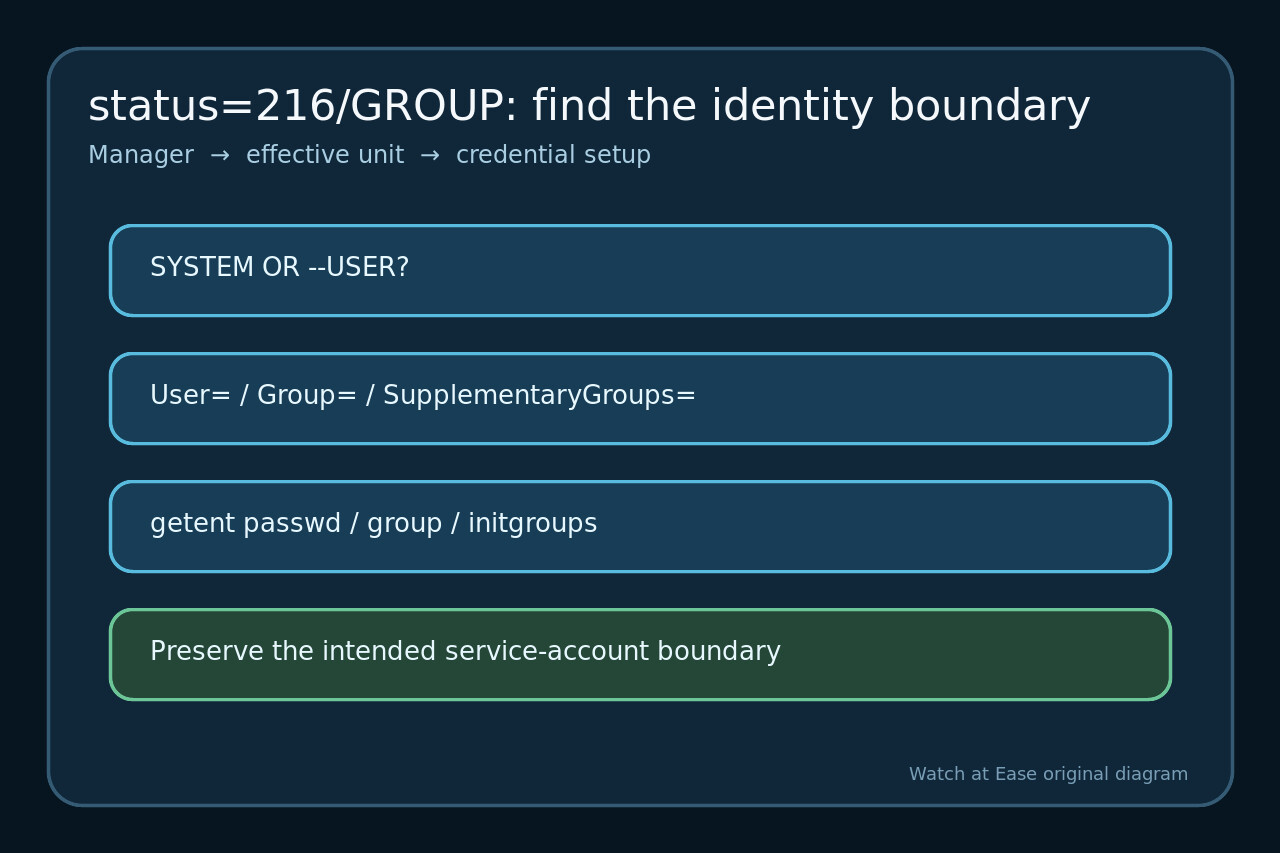
systemd 在确定或切换组凭据失败时返回 216/GROUP。应用程序可能根本没有执行,因此先调试参数或工作目录很容易走错分支。
不要把删除 User= 或 Group= 当作通用修复;这可能只是移除了安全边界。先确认是 PID 1 还是用户管理器加载 unit,并验证管理器要解析的身份数据。
固定管理器、unit 路径与首个错误
保存 systemctl status、失败调用的 journal、FragmentPath 与 DropInPaths,并记录使用的是 systemctl 还是 systemctl --user;两种管理器的身份规则不同。
确认 216/GROUP 是首个凭据阶段错误,而不是多次重试后才出现的 start-limit-hit。保存精确 unit 名和加载路径,避免改到旧副本。
读取全部生效身份指令
检查生效的 User=、Group=、SupplementaryGroups=、DynamicUser= 及身份相关沙箱设置,不要只读一个 unit 文件。
系统服务可用 User=/Group= 选择身份;普通用户管理器不能切换到另一用户,照搬系统 unit 的配置即使名称存在也可能无效。
编辑前证明 NSS 实际解析结果
用 getent passwd 查询用户、getent group 查询主组和附加组、getent initgroups 查询用户组表。缺失键是证据,不是编造数字 ID 的许可。
核对创建顺序与作用域。除非 DynamicUser= 有意动态提供账户,静态身份必须在启动前存在;远程 NSS、容器、chroot 或镜像可能与交互 shell 看到不同数据库。
用最小改动保留隔离边界
只修正已证明的错配:创建预期服务账户、修正组名、移除无效附加组、把 unit 放到正确管理器,或明确改造为 DynamicUser=。
不要只为消除报错就删身份指令。若改用管理器默认身份,应把它作为安全决策,并重新检查文件、套接字、凭据与可写目录。
重载、单次启动并核对运行凭据
在同一管理器执行 daemon-reload;仅当重试触发限速时清除该状态,然后只做一次受控启动。重新查看 status 与新 journal。
核对主 PID 的 UID、主 GID、附加组是否符合预期边界,最后在不扩大权限的前提下完成一次真实请求、连接或定时任务。