科技 · 实用指南
SSH 提示“no matching host key type found”?启用旧算法前先证明协商边界
这条错误指向服务器主机密钥协商,不是你的登录密钥。先证明实际端点、指纹和双方算法列表,再把旧算法仅作为精确主机、有人负责且会到期的临时例外。
这条错误指向服务器主机密钥协商,不是你的登录密钥。先证明实际端点、指纹和双方算法列表,再把旧算法仅作为精确主机、有人负责且会到期的临时例外。
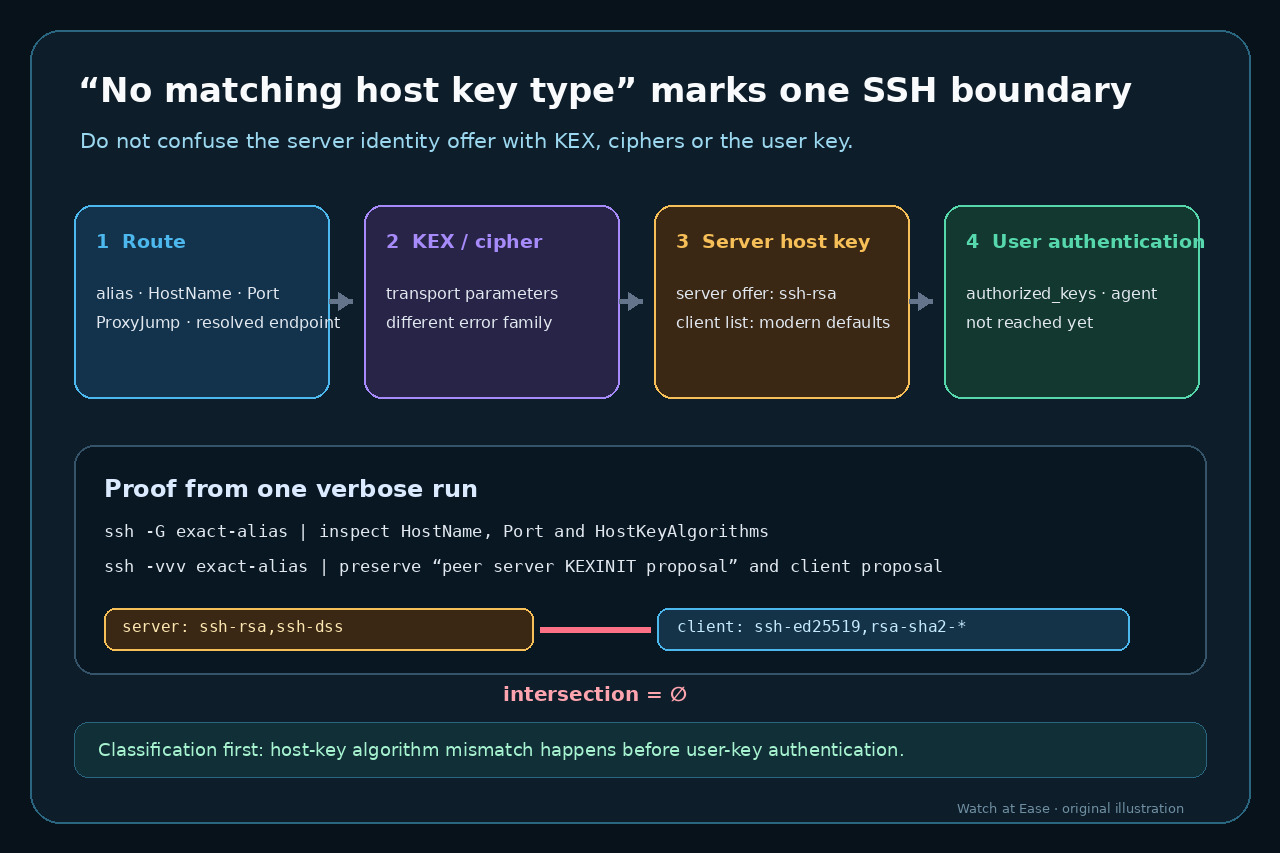
该错误发生在服务器身份算法协商阶段,用户公钥认证尚未开始。 修改算法前记录别名、实际 HostName、端口、跳板路径和配置来源。 从一次详细连接中保留客户端与服务器两份主机密钥算法列表。
先分类,再碰认证密钥
保留完整错误和一份脱敏 ssh -vvv 记录,确认它明确写的是 host key type/algorithm。若错误属于 KEX、cipher、MAC 或用户公钥认证,应停止并切换到相应证据路径。
此时不要轮换用户密钥、改 authorized_keys、清空 agent 或调整 PubkeyAcceptedAlgorithms;服务器身份验证发生在用户凭据提交之前。
证明实际目的地和生效配置
对精确别名运行 ssh -G,记录实际主机、端口、用户、ProxyJump、known_hosts 文件和 HostKeyAlgorithms;再用 ssh -vvv 记录地址、配置文件及命中的 Host/Match 规则。
先解决别名、Include、DNS、非标准端口或跳板造成的目的地偏差。把兼容规则加到错误目标既无效也不安全。
比较双方主机密钥提案
在详细日志中保存客户端列表和服务器 KEXINIT 主机密钥提案;只有两者交集为空才能解释这条错误。
把 HostKeyAlgorithms、KexAlgorithms、Ciphers 和 PubkeyAcceptedAlgorithms 分开;一次改多个类别会破坏诊断。
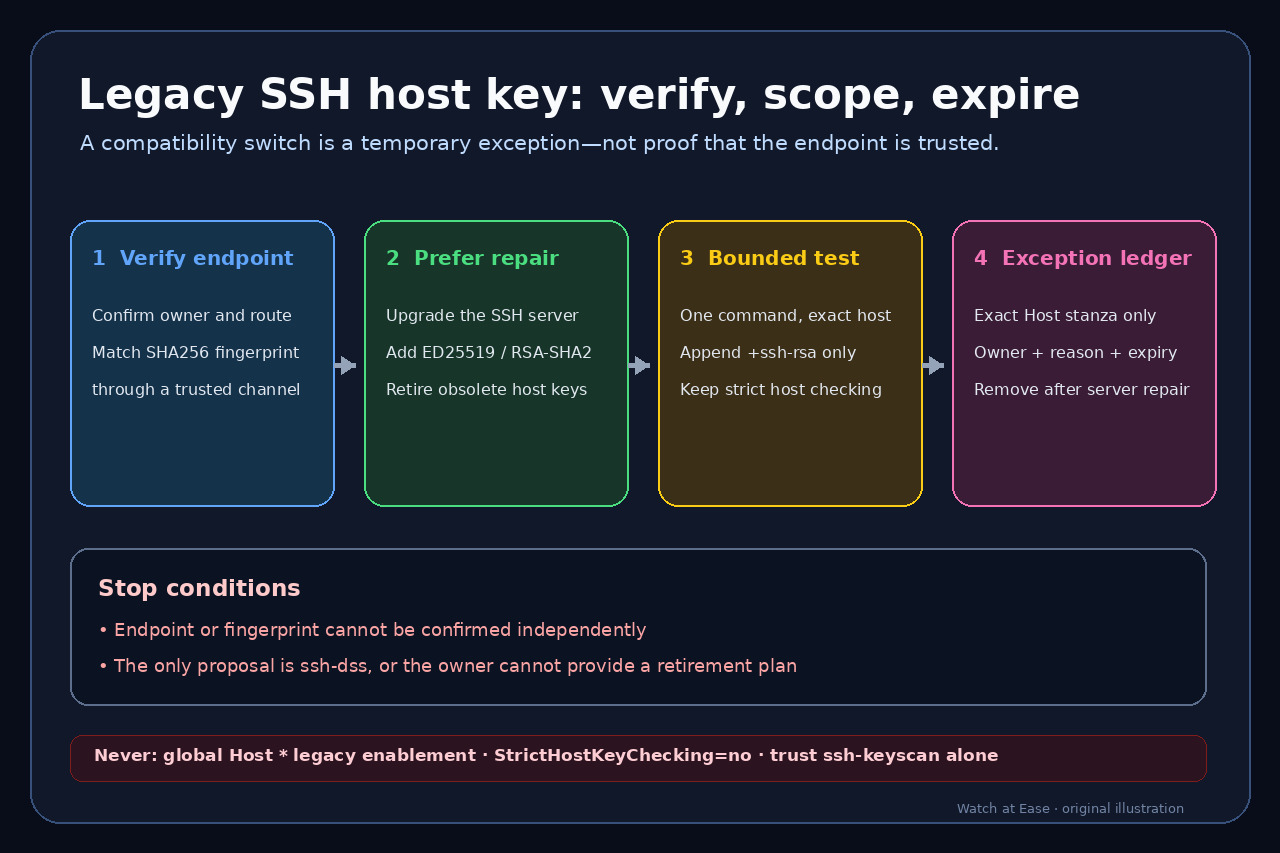
独立核验端点并理解 RSA 命名
通过资产清单、控制台或已认证管理员渠道核对预期类型和 SHA256 指纹。ssh-keyscan 只能采集候选密钥,不能单独证明身份。
不要把 RSA 密钥一概等同 ssh-rsa。RFC 8332 的 rsa-sha2-256/512 可以使用 RSA 密钥而避开旧 SHA-1 签名。
优先修服务器;必要时只建精确主机例外
持久修复是升级服务器或配置 ED25519、ECDSA、RSA-SHA2,再核对新指纹。只有 ssh-dss 且无人负责迁移时应停止。
对已核验端点,可先用单命令追加 +ssh-rsa 测试;获批后只放在精确 Host 下,保持严格主机检查,并记录负责人、原因和到期日。