기술 · 실용 가이드
SSH “no matching host key type found” 오류인가요? 레거시 알고리즘을 켜기 전에 협상 경계를 입증하세요
이 오류는 로그인 키가 아니라 서버 호스트 키 협상 단계입니다. 실제 엔드포인트와 지문, 양쪽 제안 목록을 입증하고 레거시 허용은 정확한 호스트·담당자·만료일이 있는 임시 예외로 제한하세요.
이 오류는 로그인 키가 아니라 서버 호스트 키 협상 단계입니다. 실제 엔드포인트와 지문, 양쪽 제안 목록을 입증하고 레거시 허용은 정확한 호스트·담당자·만료일이 있는 임시 예외로 제한하세요.
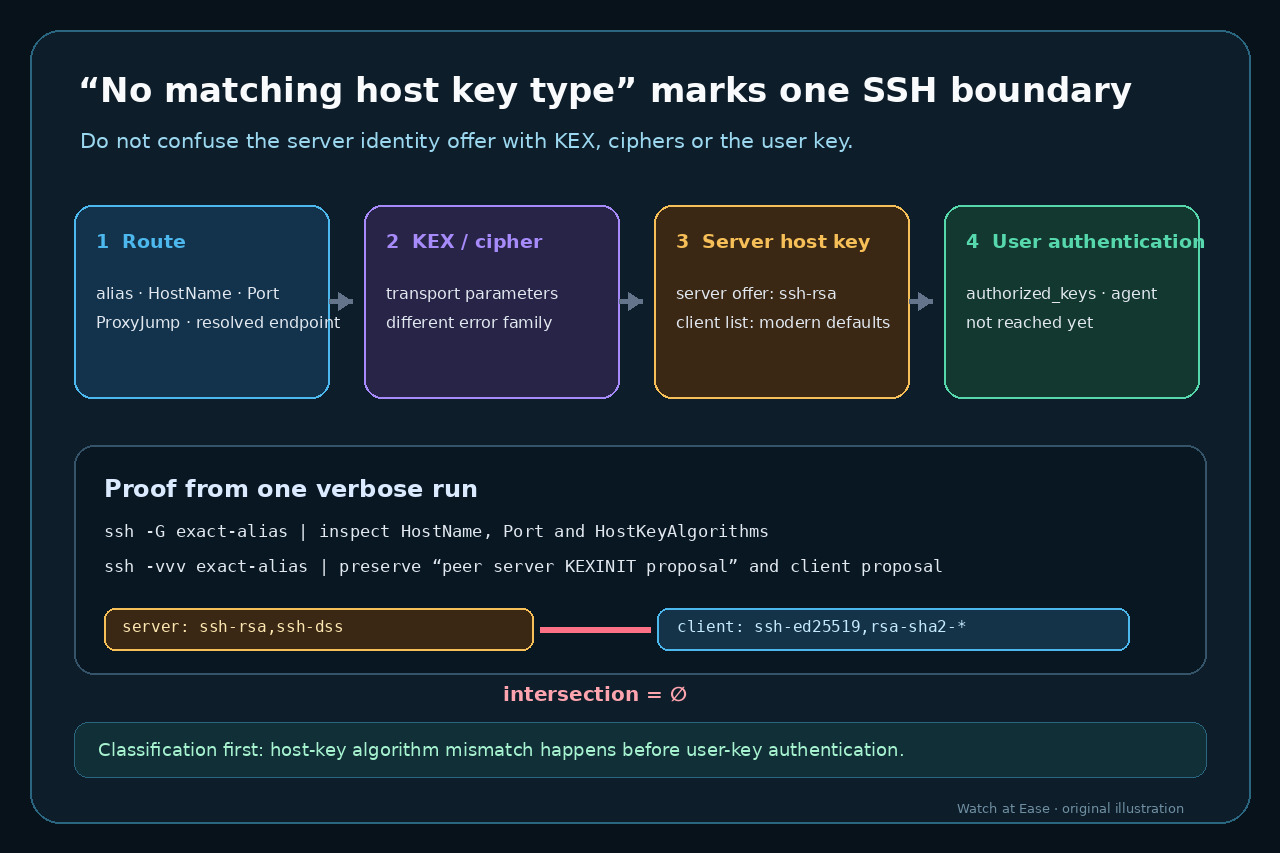
오류는 서버 신원 알고리즘 협상에서 발생하며 사용자 공개키 인증은 아직 시작되지 않았습니다. 변경 전 별칭, HostName, 포트, 점프 경로와 설정 출처를 기록합니다. 한 번의 상세 연결에서 클라이언트와 서버 호스트 키 목록을 모두 보존합니다.
인증 키를 건드리기 전에 오류 분류
전체 오류와 비식별화한 ssh -vvv를 보존하고 host key type/algorithm인지 확인합니다. KEX, cipher, MAC, 사용자 인증 오류는 다른 경계입니다.
사용자 키 교체, authorized_keys, agent 삭제, PubkeyAcceptedAlgorithms 변경은 아직 하지 않습니다.
실제 목적지와 유효 설정 입증
정확한 별칭으로 ssh -G를 실행해 HostName, 포트, 사용자, ProxyJump, known_hosts, HostKeyAlgorithms를 기록합니다.
별칭, Include, DNS, 포트, 점프 호스트의 목적지 편차를 먼저 해결하고 잘못된 대상에 예외를 추가하지 않습니다.
양쪽 호스트 키 제안 비교
상세 로그에서 클라이언트 목록과 서버 KEXINIT 호스트 키 제안을 보존합니다. 공통 항목이 없다는 것이 직접 증거입니다.
HostKeyAlgorithms, KexAlgorithms, Ciphers, PubkeyAcceptedAlgorithms는 서로 다른 단계입니다.
엔드포인트 검증과 RSA 이름 구분
자산 목록, 콘솔 또는 인증된 관리자로 예상 유형과 SHA256 지문을 확인합니다. ssh-keyscan 단독 출력은 신원 증명이 아닙니다.
RFC 8332의 rsa-sha2-256/512는 RSA 키를 사용하지만 레거시 ssh-rsa/SHA-1과 다릅니다.
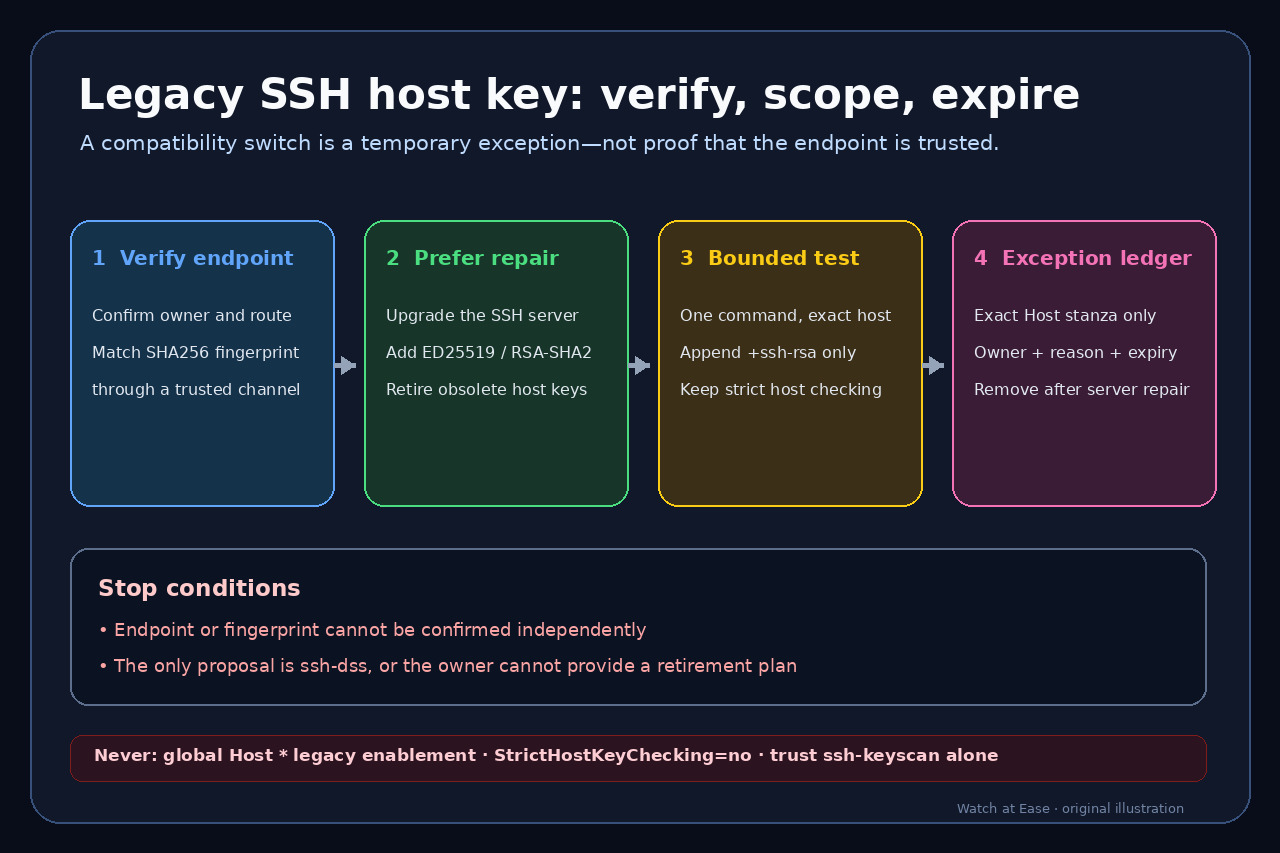
서버 수리를 우선하고 예외는 한 호스트로 제한
영구 수리는 서버 업그레이드나 ED25519, ECDSA, RSA-SHA2 구성과 새 지문 확인입니다.
검증된 대상에만 한 명령 +ssh-rsa 테스트를 하고, 승인되어도 정확한 Host, 담당자, 이유, 만료일을 기록합니다.