Tecnología · GUÍA PRÁCTICA
¿SSH dice “no matching host key type found”? Demuestra el límite antes de habilitar un algoritmo heredado
El error pertenece a la negociación de la clave de host del servidor, no a tu clave de acceso. Demuestra el destino, la huella y ambas listas; limita cualquier algoritmo heredado a un host exacto con responsable y caducidad.
El error pertenece a la negociación de la clave de host del servidor, no a tu clave de acceso. Demuestra el destino, la huella y ambas listas; limita cualquier algoritmo heredado a un host exacto con responsable y caducidad.
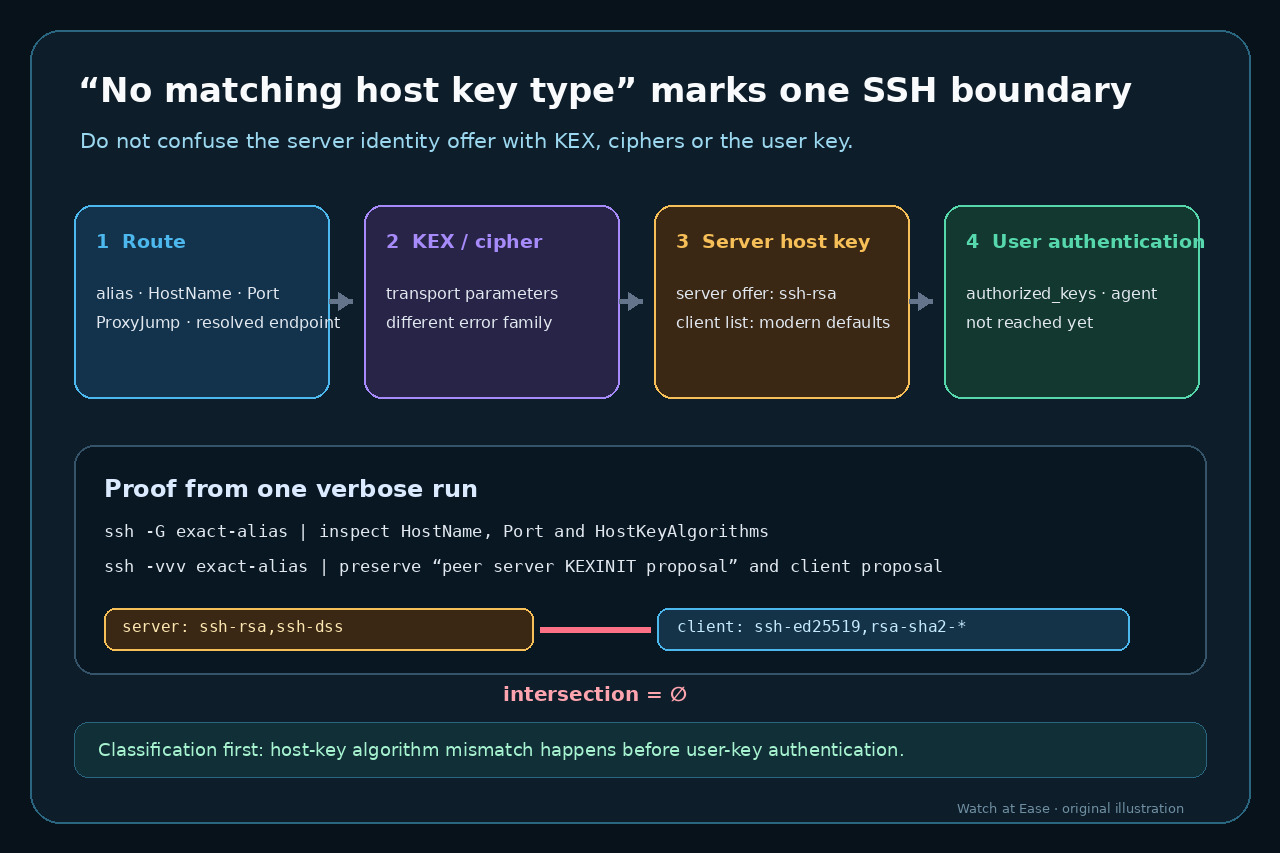
El error ocurre al acordar el algoritmo de identidad del servidor; la autenticación de usuario aún no ha empezado. Antes de cambiar algoritmos registra alias, HostName, puerto, salto y origen de configuración. Conserva las listas de algoritmos de host del cliente y del servidor de una sola conexión detallada.
Clasifica el fallo antes de tocar las claves de usuario
Guarda el error completo y un ssh -vvv redactado; confirma que nombra host key type/algorithm. KEX, cifrado, MAC o autenticación de usuario son límites distintos.
No rotes la clave del usuario, edites authorized_keys, vacíes el agente ni cambies PubkeyAcceptedAlgorithms todavía.
Demuestra el destino y la configuración efectiva
Ejecuta ssh -G sobre el alias exacto y registra HostName, puerto, usuario, ProxyJump, archivos known_hosts y HostKeyAlgorithms.
Resuelve primero desvíos por alias, Include, DNS, puerto o salto; una regla aplicada al destino equivocado es insegura.
Compara las dos propuestas de clave de host
Conserva la lista del cliente y la propuesta host-key del KEXINIT del servidor. La intersección vacía es la prueba.
No mezcles HostKeyAlgorithms, KexAlgorithms, Ciphers y PubkeyAcceptedAlgorithms.
Verifica el destino y distingue los nombres RSA
Confirma tipo y huella SHA256 por inventario, consola o administrador autenticado. ssh-keyscan recopila una candidata, pero no autentica por sí solo.
RFC 8332 permite rsa-sha2-256/512 con material RSA sin usar la firma heredada ssh-rsa/SHA-1.
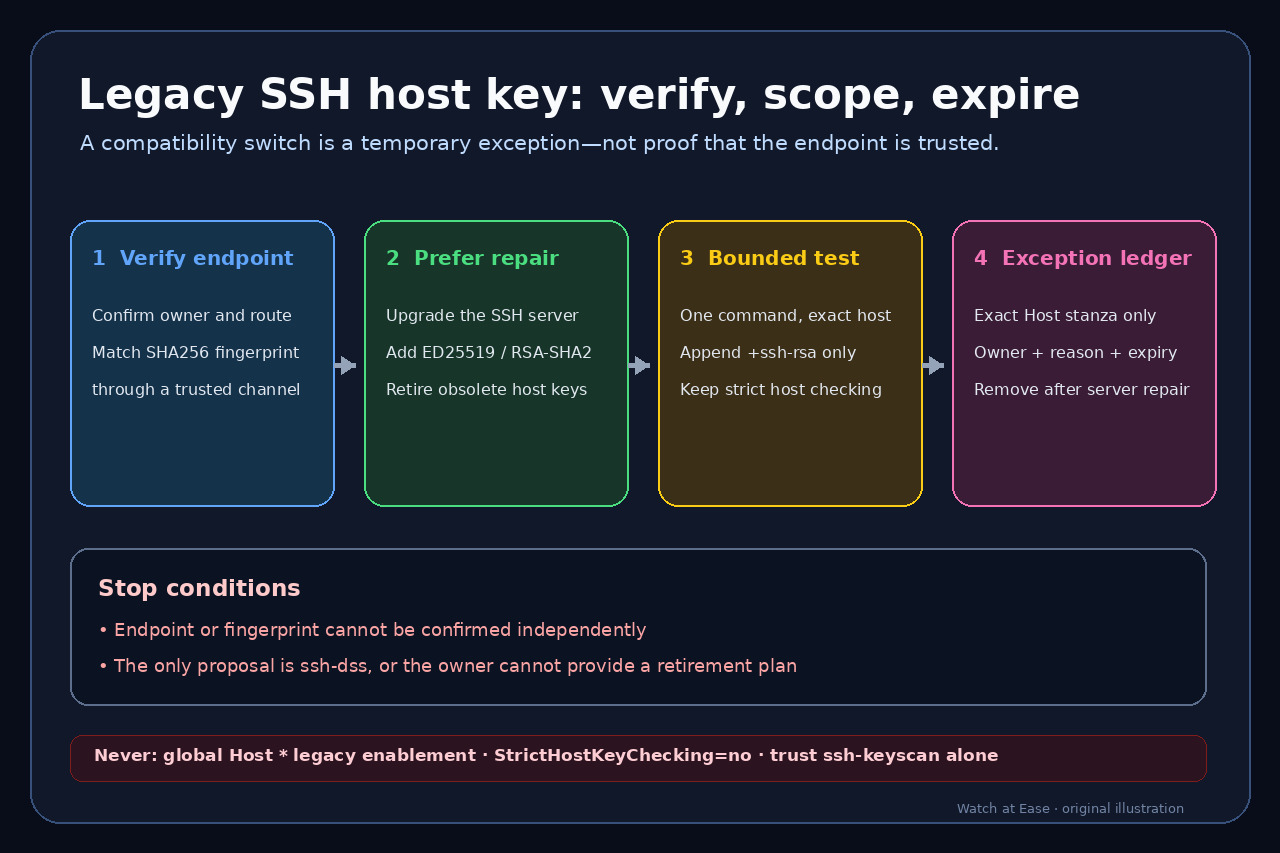
Repara el servidor; si hace falta, limita la excepción
La solución duradera es actualizar el servidor o añadir ED25519, ECDSA o RSA-SHA2 y verificar la nueva huella.
En un destino verificado prueba +ssh-rsa en un solo comando; si se aprueba, usa un Host exacto, conserva la comprobación estricta y anota responsable, motivo y vencimiento.