科技 · 实用指南
Python SSLCertVerificationError:修改信任前先确认谁提供了证书
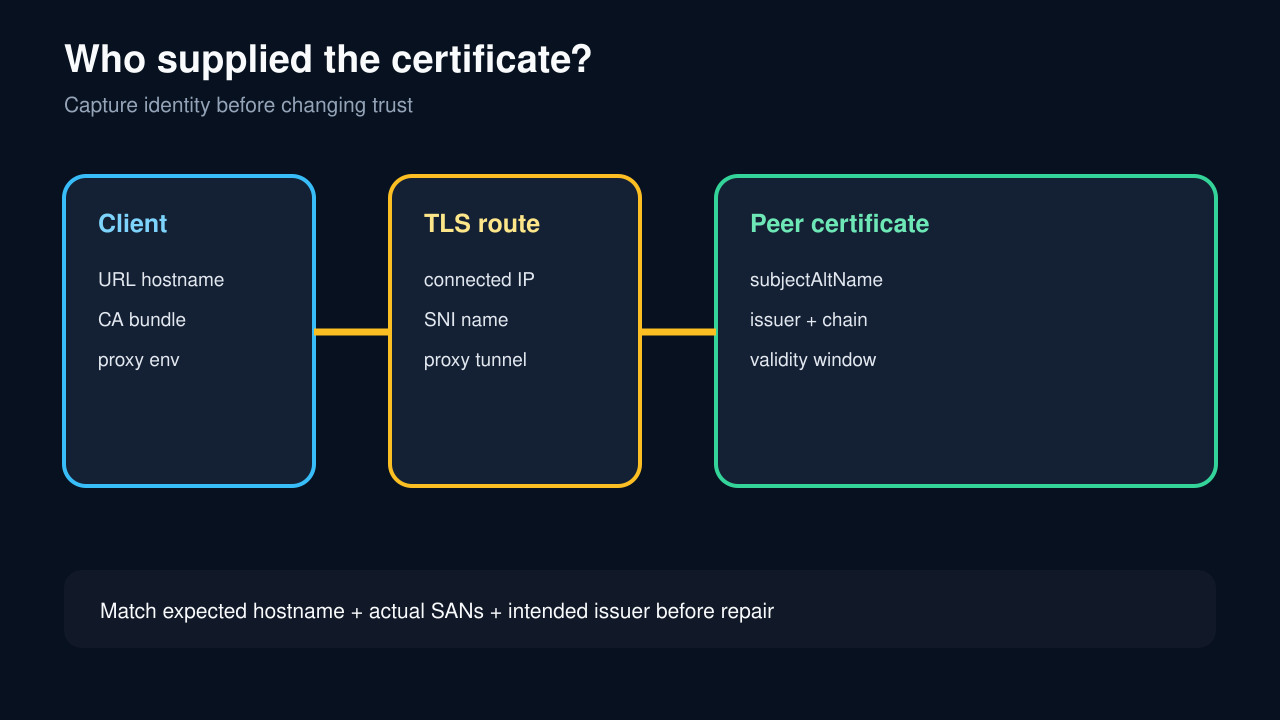
保持验证开启。记录请求名称、SNI、对端 SAN、签发者、代理路径与实际 CA 包,再修复真正拥有错配的组件。
SSLCertVerificationError 是结论,不是单一根因。同类异常可能来自不受信链、过期证书、错误时钟、主机名不符、IP 直连、错误虚拟主机、HTTPS 代理或当前进程未加载的 CA 包。
安全的第一步不是 verify=False。用开启验证的同一路径复现一次,记录向谁发起、谁应答、证书声明什么身份、客户端用了哪个信任库。
冻结完整失败请求
记录完整 URL、端口、Python/OpenSSL 与库版本、代理变量、verify 或 CA 配置及完整异常。不要把证据缩成一句 CERTIFICATE_VERIFY_FAILED。
必须从同一进程身份和网络路径复现。浏览器、curl、容器、计划任务与虚拟环境可能使用不同代理或信任库。
检查证书前先写清端点身份
分别记录 URL 主机名、连接 IP、SNI 主机名与 HTTP Host。普通调用中它们一致;IP URL、代理隧道或自定义适配器会拆开。
TLS 证书选择和主机名验证早于 HTTP。只改 Host 头不能让针对 IP 的 TLS 期望自动变成 example.org。
给验证失败分类
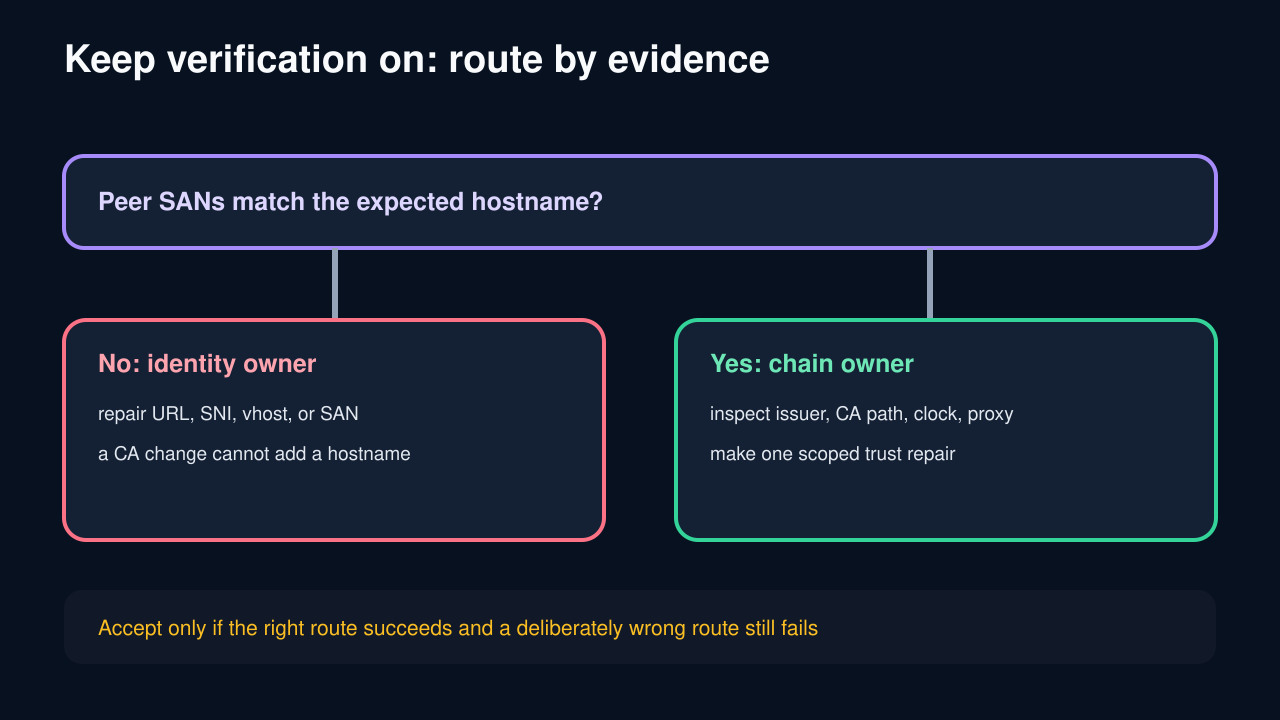
主机名不符时,对照预期名称与 subjectAltName;增加 CA 不能修复缺少的名称。链错误要检查签发路径和此客户端实际加载的 CA 包;有效期错误要同时检查运行时钟。
若签发者来自企业安全产品而非源站,确认是否启用了批准的 HTTPS 代理。信任企业 CA 是受管环境的策略决定。
只实施一个责任方修复
证书 SAN 缺生产域名时修服务端;请求错误身份时修 URL 或 SNI;代理是预期拥有者时才修代理路由或安装批准的企业 CA;进程未加载 CA 时修库配置。
一次只改一项,保留 verify=True。私有 CA 优先绑定到专用 Session 或 PoolManager,不要扩大无关主机的全局信任。
同时验证成功与拒绝路径
重复原请求并记录对端 subject、SAN、签发者、预期名称、CA 来源和代理状态,确认响应确属目标服务。
加入负向测试:错误主机名、未批准根或应失败的无代理路径必须继续被拒绝。