科技 · 实用指南
pip 报 CERTIFICATE_VERIFY_FAILED?绕过 TLS 前先证明实际信任路径
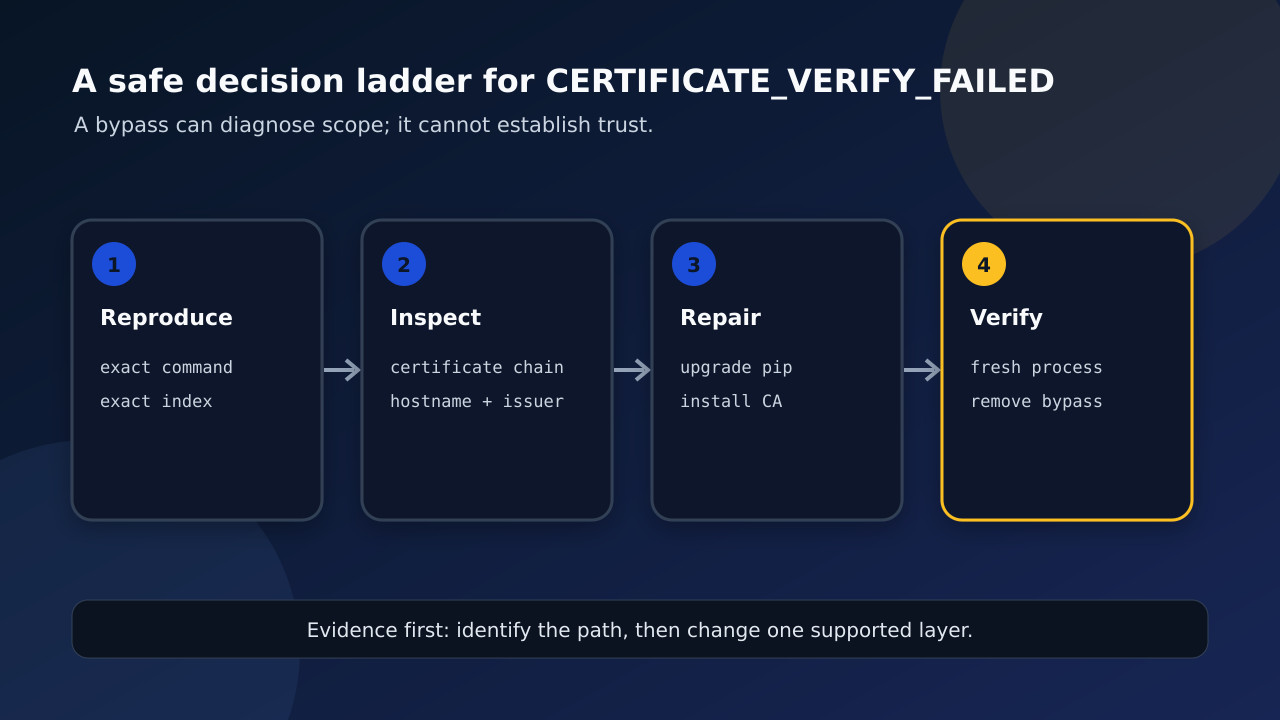
先确认具体的 Python、pip 配置、代理签发者与 CA 来源,再修复最小的受支持层,并在无绕过条件下复验原请求。
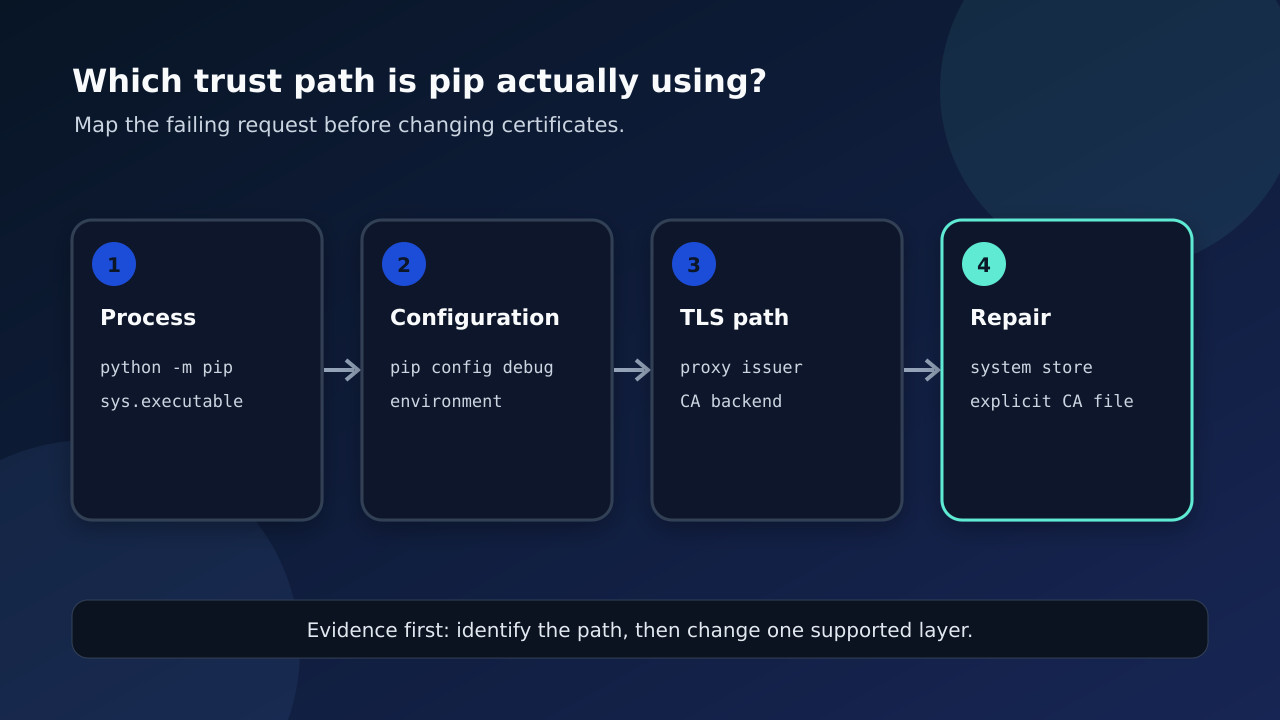
pip 的 TLS 失败并不是只有一个通用命令能解决的问题。同一个报错可能来自错误的解释器、隐藏的 pip 配置、拦截代理、不完整的 CA 链、旧版证书后端,或走不同路径的构建隔离子进程。安全的第一步是先识别真实进程和信任来源。
锁定实际失败的进程与请求
用 `python -m pip ...` 重现,并记录解释器路径、OpenSSL 版本和 pip 版本。记录准确的索引主机,以及失败发生在主安装、依赖解析还是隔离构建。浏览器能打开网页,并不能证明这个 Python 进程使用同一信任库或代理路径。
编辑前先暴露配置
运行 `python -m pip config debug`,列出 pip 能看到的文件和值,再检查 `PIP_CERT`、`REQUESTS_CA_BUNDLE`、`CURL_CA_BUNDLE`、代理变量和自定义索引。记录时不要泄露凭据。用户级、虚拟环境级配置和环境变量可能覆盖你以为生效的设置。
识别证书签发者与 CA 后端
确认链由公共 CA、组织代理还是异常中间证书签发。受支持的新版本组合可借助 truststore 同时使用系统证书与 certifi,但行为取决于 pip 和 Python 版本。显式 `--cert` 或 CA 环境变量会再次改变路径。
选择最小的受支持修复
若解释器错误,就调用目标解释器;若版本过旧,则在获准的维护路径中升级。组织有意拦截 TLS 时,应向管理员获取根证书并安装到系统信任库,或让 pip 指向获批 CA 包。应从源头修复错误代理或索引设置。
只把绕过当作诊断
trusted-host 或关闭验证可以说明边界在证书验证,但不能证明服务器身份,也不会修复信任链。不要把绕过保存到全局配置、镜像、CI 密钥或复制命令中。获准临时测试后应立即删除,且不要在公开问题中粘贴凭据或私有 CA。
在新进程中验证闭环
新开终端或重建环境,不带绕过重试同一 `python -m pip` 请求,并再次运行配置调试。确认目标解释器和 CA 来源生效,同时检查直接依赖与构建依赖。若只有隔离构建失败,应保留这一差异。