科技 · 新聞解讀
PHP發布緊急修補:兩項嚴重漏洞可使Web伺服器暴露
PHP 8.5.12、8.4.27、8.3.36及8.2.35修補兩項未經驗證的遠端程式碼執行漏洞。官方表示暫時緩解並不完整,應立即更新。
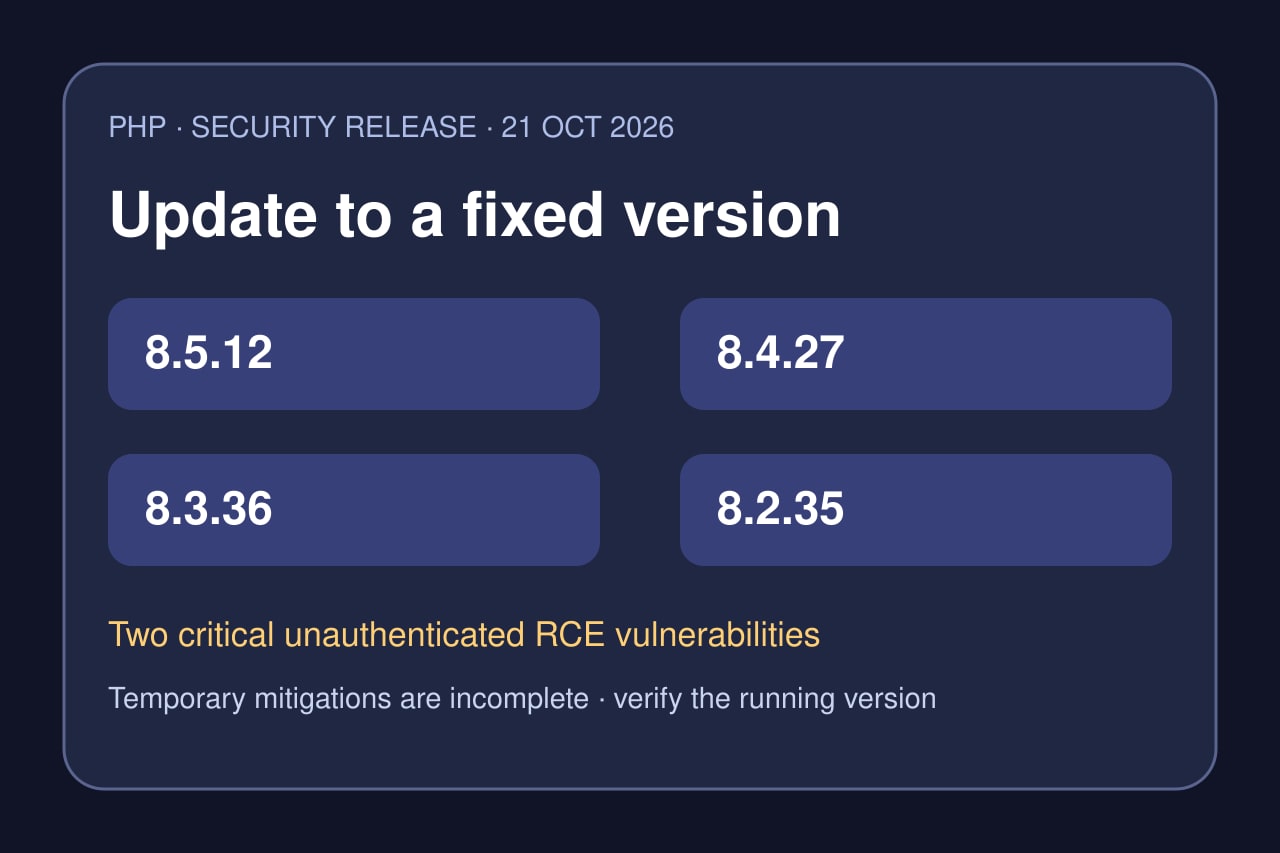
PHP專案10月21日發布四個安全更新,修補兩項在受影響條件下可讓未經驗證攻擊者在Web伺服器執行程式碼的嚴重漏洞。修補版本為PHP 8.5.12、8.4.27、8.3.36及8.2.35。
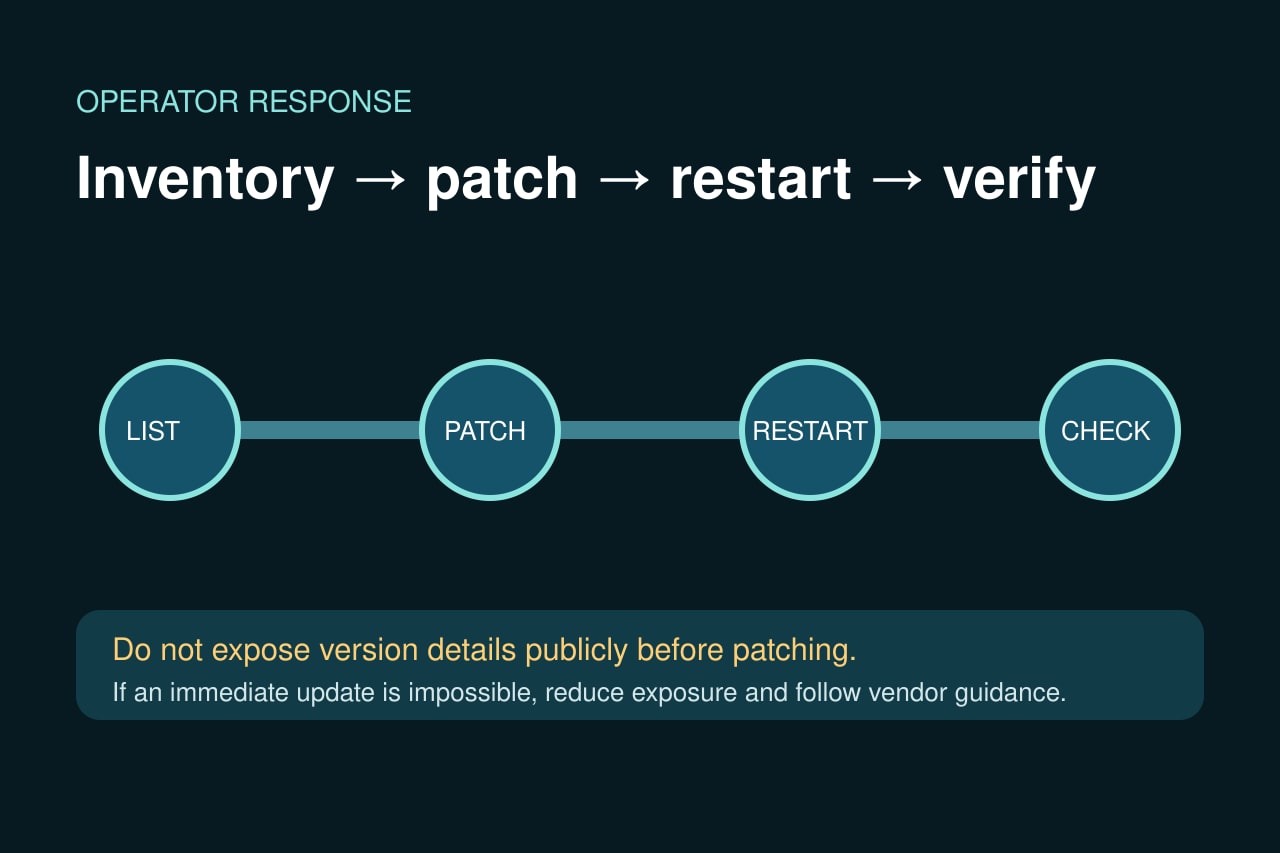
風險不限於某個框架或內容管理系統:官方公告涵蓋所有處理Web請求的PHP安裝。營運者應盤點執行環境、部署相應供應商套件、重新啟動工作程序並核對實際執行版本。
四個受支援分支獲得修補
PHP專案發布8.5.12、8.4.27、8.3.36及8.2.35。公告指出,所有處理Web請求的PHP安裝都在範圍內,包括PHP-FPM、Apache mod_php、php-cgi、FrankenPHP與LiteSpeed。
兩項漏洞都可能造成未驗證程式碼執行
CVE-2026-109618涉及記憶體耗盡清理期間的破壞;CVE-2026-109619涉及已釋放記憶體對應的請求全域狀態殘留。專案將兩者評為嚴重,並稱mod_php的已展示風險最高。
更新是唯一完整解法
管理員應從PHP、作業系統或長期支援供應商取得套件,重新啟動相關工作程序並核對實際執行版本。官方列出暫時控制,但明確表示不能讓安裝完全安全。
舊分支需要供應商或遷移決定
PHP 8.1及更舊版本已不再獲得專案正常修補。部分發行版或長期支援供應商可能提供回補,安全團隊也發布7.4、8.0與8.1的最小原始碼回補;營運者仍須向自己的供應商確認。
未觀察到利用不等於可以等待
路透報導,CISA在發布時尚未觀察到利用,但仍敦促立即更新。部分政府網站在回應期間下線;這不代表網站遭入侵,而是顯示無法立刻修補時,下線可作為謹慎緩解的一部分。