科技 · 新闻解读
PHP发布紧急修复:两项严重漏洞可使Web服务器暴露
PHP 8.5.12、8.4.27、8.3.36和8.2.35修复两项未经身份验证的远程代码执行漏洞。官方称临时缓解并不完整,应立即升级。
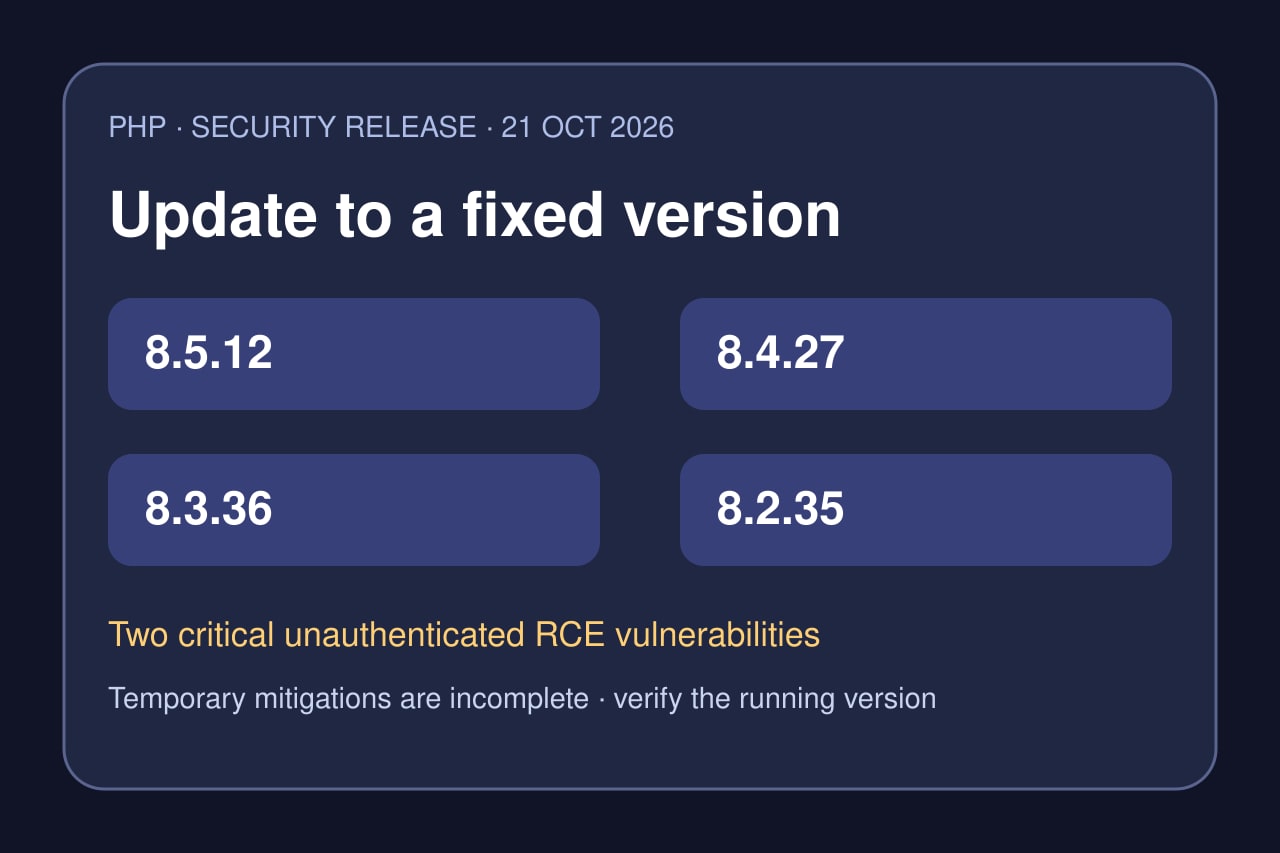
PHP项目10月21日发布四个安全更新,修复两项在受影响条件下可让未经身份验证攻击者在Web服务器上执行代码的严重漏洞。修复版本为PHP 8.5.12、8.4.27、8.3.36和8.2.35。
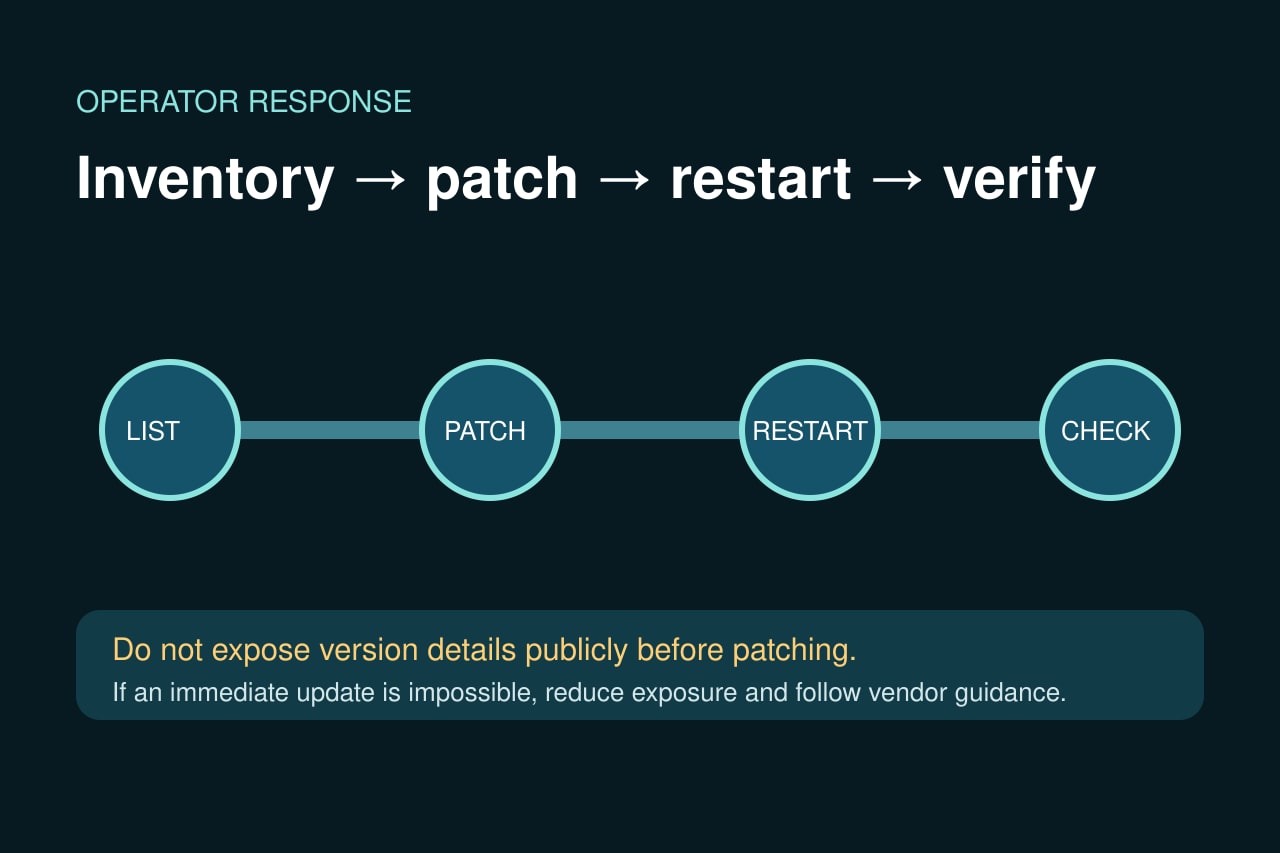
风险不限于某个框架或内容管理系统:官方公告覆盖所有处理Web请求的PHP安装。运维人员应清点运行环境、部署相应供应商软件包、重启工作进程并核对实际运行版本。
四个受支持分支获得修复
PHP项目发布8.5.12、8.4.27、8.3.36和8.2.35。公告称,所有处理Web请求的PHP安装都在范围内,包括PHP-FPM、Apache mod_php、php-cgi、FrankenPHP和LiteSpeed。
两项漏洞都可能导致未经验证的代码执行
CVE-2026-109618涉及内存耗尽清理期间的破坏;CVE-2026-109619涉及已释放内存对应的请求全局状态残留。项目将两者评为严重,并称mod_php的已演示风险最高。
升级是唯一完整解决方案
管理员应从PHP、操作系统或长期支持供应商获取软件包,重启相关进程并核对实际运行版本。官方列出若干临时控制,但明确表示这些措施不能使安装完全安全。
旧分支需要供应商或迁移决定
PHP 8.1及更旧版本已不再获得项目常规修复。部分发行版或长期支持供应商可能提供回补,安全团队也发布了7.4、8.0和8.1的最小源码回补;运维人员仍须向自己的供应商确认。
未观察到利用不等于可以等待
路透报道称,CISA在发布时尚未观察到利用,但仍敦促立即更新。部分政府网站在响应期间下线;这不证明网站遭入侵,而是显示无法立刻修补时,下线可以是谨慎缓解的一部分。