기술 · 뉴스 해설
PHP, 웹 서버 노출시키는 치명적 결함 2건 긴급 수정
PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35가 인증 없는 원격 코드 실행 취약점 2건을 해결했다. 임시 완화는 불완전하므로 즉시 업데이트해야 한다.
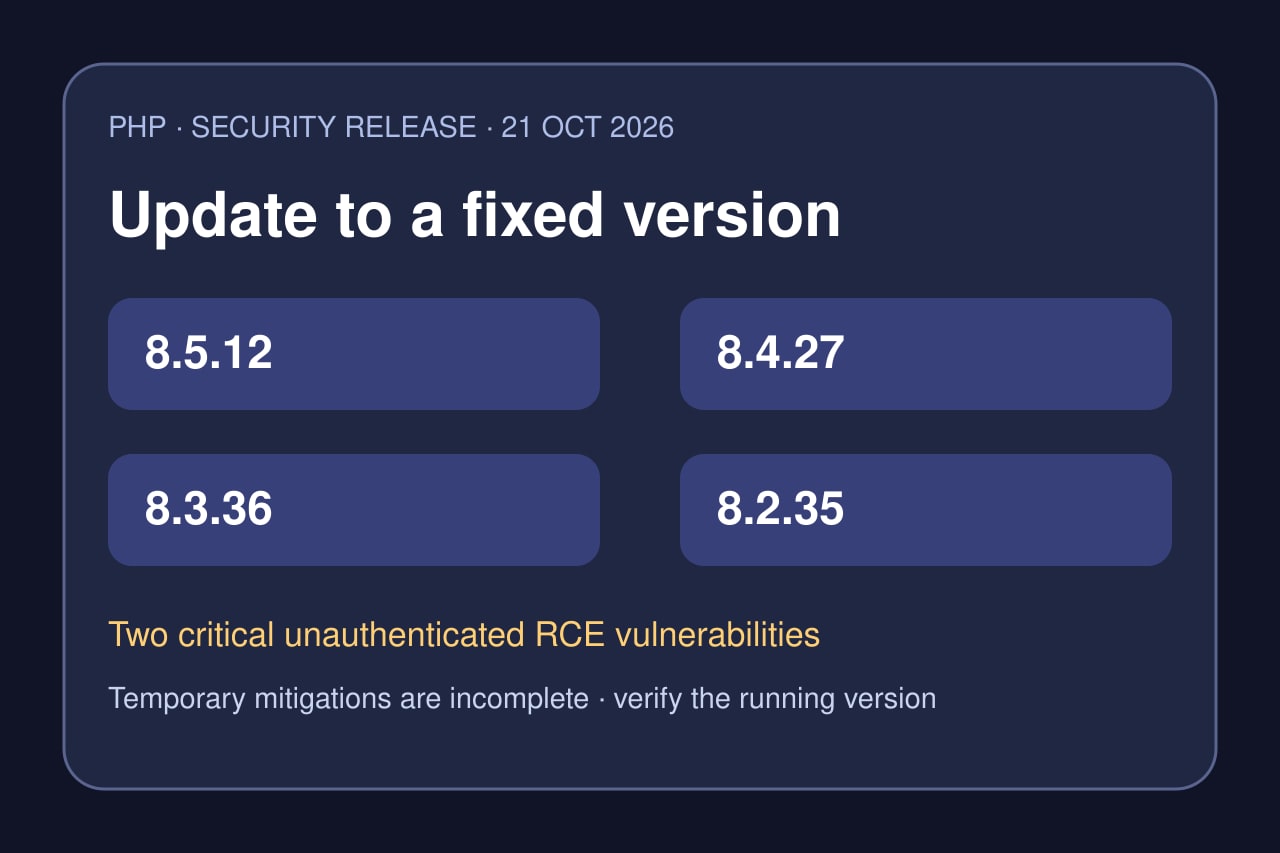
PHP 프로젝트는 10월 21일 인증 없는 공격자가 조건에 따라 웹 서버에서 코드를 실행할 수 있는 치명적 취약점 2건을 해결하는 보안 업데이트 4개를 공개했다. 수정 버전은 8.5.12, 8.4.27, 8.3.36, 8.2.35다.
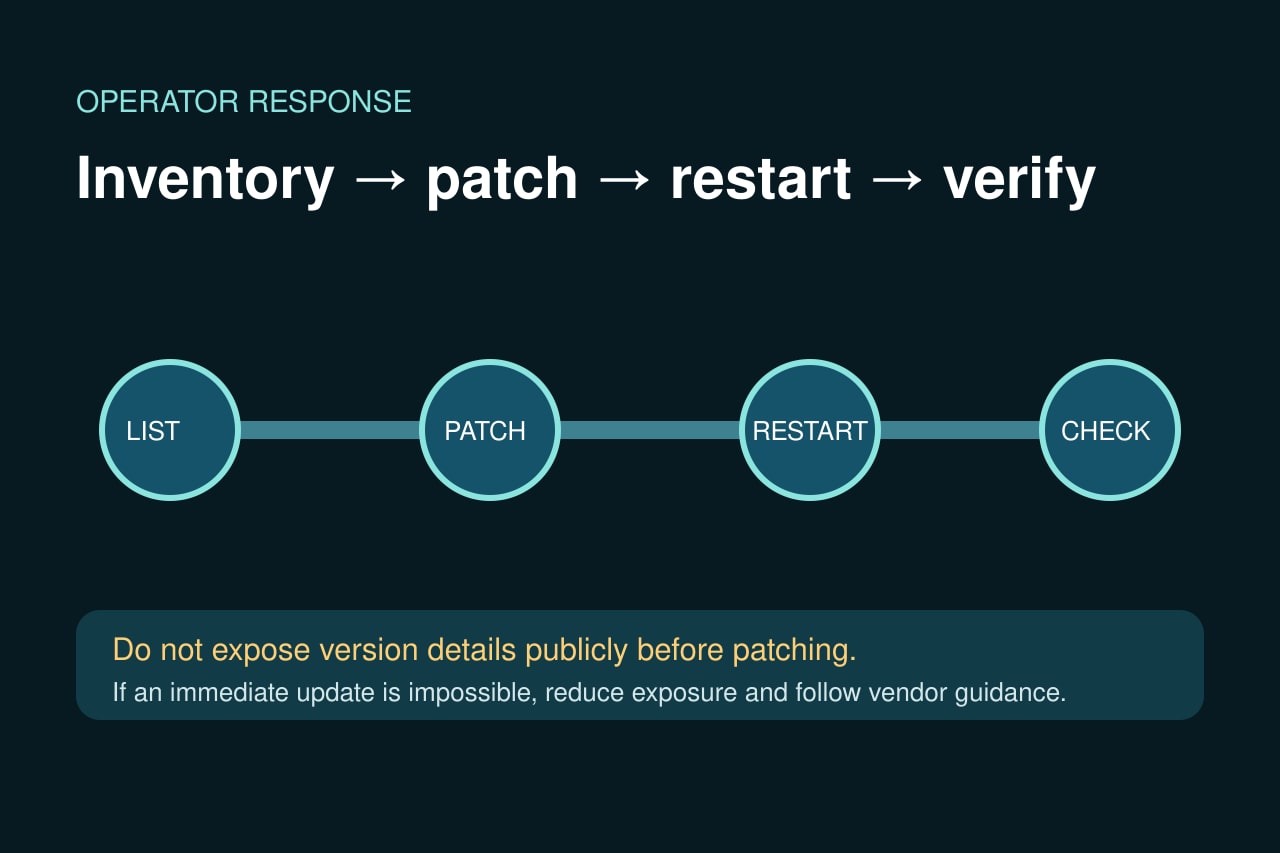
위험은 특정 프레임워크나 CMS에 한정되지 않는다. 운영자는 런타임을 조사하고 적절한 공급업체 패키지를 배포한 뒤 작업자를 재시작하고 실제 실행 버전을 확인해야 한다.
지원 중인 네 개 계열에 수정판 제공
PHP 프로젝트는 8.5.12, 8.4.27, 8.3.36, 8.2.35를 공개했다. PHP-FPM, Apache mod_php, php-cgi, FrankenPHP, LiteSpeed 등 웹 요청을 처리하는 모든 PHP 설치가 범위에 포함된다.
두 결함 모두 인증 없는 코드 실행 가능
CVE-2026-109618은 메모리 부족 정리 과정의 손상, CVE-2026-109619는 해제된 메모리 뒤에 요청 전역 상태가 남는 문제와 관련된다. 둘 다 치명적으로 평가됐고 입증된 위험은 mod_php에서 가장 높다.
완전한 해결책은 업데이트뿐
PHP나 운영체제·장기지원 공급업체 패키지를 배포하고 작업자를 재시작한 뒤 실제 실행 버전을 확인해야 한다. 임시 통제는 특정 경로만 줄이며 설치를 완전히 안전하게 만들지 않는다.
구버전은 공급업체 확인이나 이전 필요
PHP 8.1 이하는 프로젝트의 일반 수정 대상이 아니다. 일부 배포판과 LTS 업체가 백포트를 제공할 수 있고 7.4·8.0·8.1용 최소 소스 패치도 있지만, 운영자는 자기 공급업체의 적용 여부를 확인해야 한다.
악용 미관측은 기다릴 이유가 아니다
Reuters에 따르면 CISA는 공개 시점에 악용을 관측하지 않았지만 즉시 업데이트를 촉구했다. 일부 정부 사이트의 중단은 침해 증거가 아니라 즉시 패치가 어려울 때 취할 수 있는 신중한 완화 조치다.