テクノロジー · ニュース解説
PHP、Webサーバーを危険にさらす重大な2件の欠陥を緊急修正
PHP 8.5.12、8.4.27、8.3.36、8.2.35が未認証のリモートコード実行につながる2件を修正。暫定策は不完全で、即時更新が必要だ。
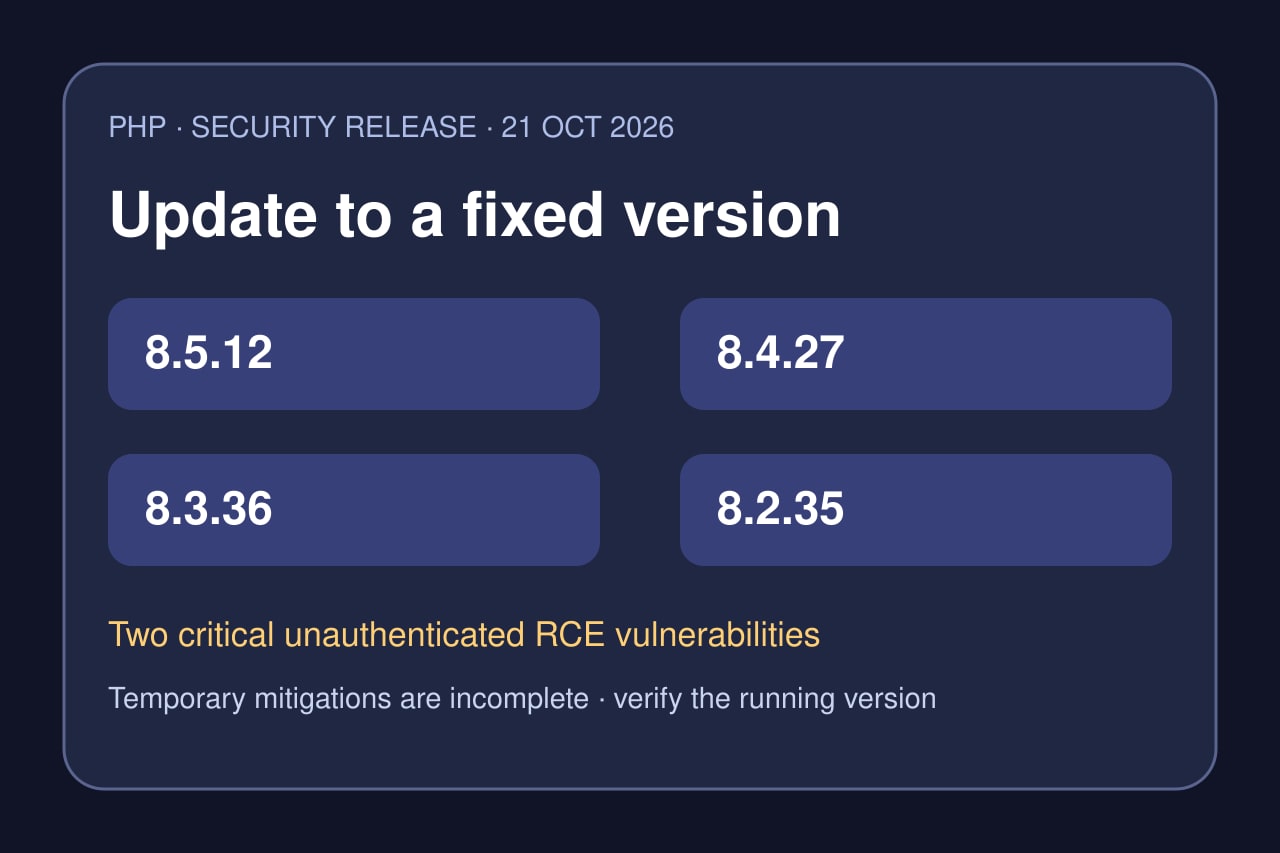
PHPプロジェクトは10月21日、未認証攻撃者が条件次第でWebサーバー上のコードを実行できる重大な2件を修正する4つの更新を公開した。修正版は8.5.12、8.4.27、8.3.36、8.2.35。
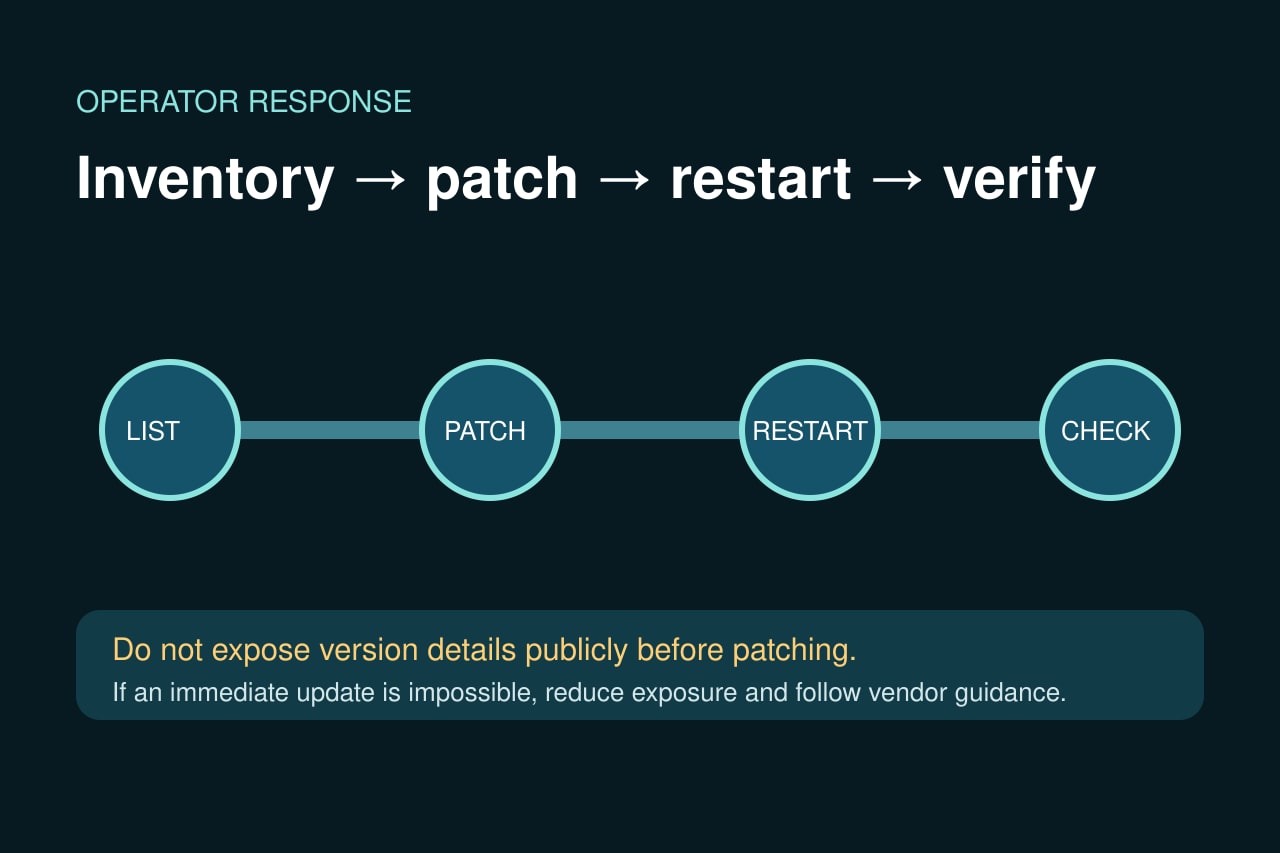
対象は特定のフレームワークやCMSに限られない。運用者は実行環境を棚卸しし、ベンダーのパッケージを導入し、ワーカーを再起動したうえで実際のバージョンを確認する必要がある。
4つのサポート対象系統に修正版
PHPプロジェクトは8.5.12、8.4.27、8.3.36、8.2.35を公開した。対象はPHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedなどWebリクエストを処理するすべてのPHP環境。
2件とも未認証コード実行につながる
CVE-2026-109618はメモリ不足時のクリーンアップ破損、CVE-2026-109619は解放済みメモリに対応するグローバル状態の残留に関係する。いずれも重大で、実証済みのリスクはmod_phpで最も高いという。
完全な解決策は更新のみ
PHPまたはOS・長期サポートベンダーのパッケージを導入し、ワーカーを再起動して実行中バージョンを確認する。暫定策は特定経路を減らすだけで、安全を保証しない。
旧系統はベンダー確認か移行が必要
PHP 8.1以前は通常のプロジェクト修正対象外。一部ベンダーはバックポートを提供し、PHP側も7.4、8.0、8.1向け最小ソース修正を出したが、自分の環境の提供元に適用状況を確認すべきだ。
悪用未確認でも待つ理由にはならない
ReutersによるとCISAは公開時点で悪用を確認していないが、即時更新を求めた。一部政府サイトの停止は侵害の証拠ではなく、すぐ更新できない場合の慎重な緩和策になり得る。