Tecnología · NOTICIA EXPLICADA
PHP publica correcciones urgentes para dos fallos críticos que exponen servidores web
PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35 corrigen dos vulnerabilidades de ejecución remota sin autenticación. Las mitigaciones temporales son incompletas.
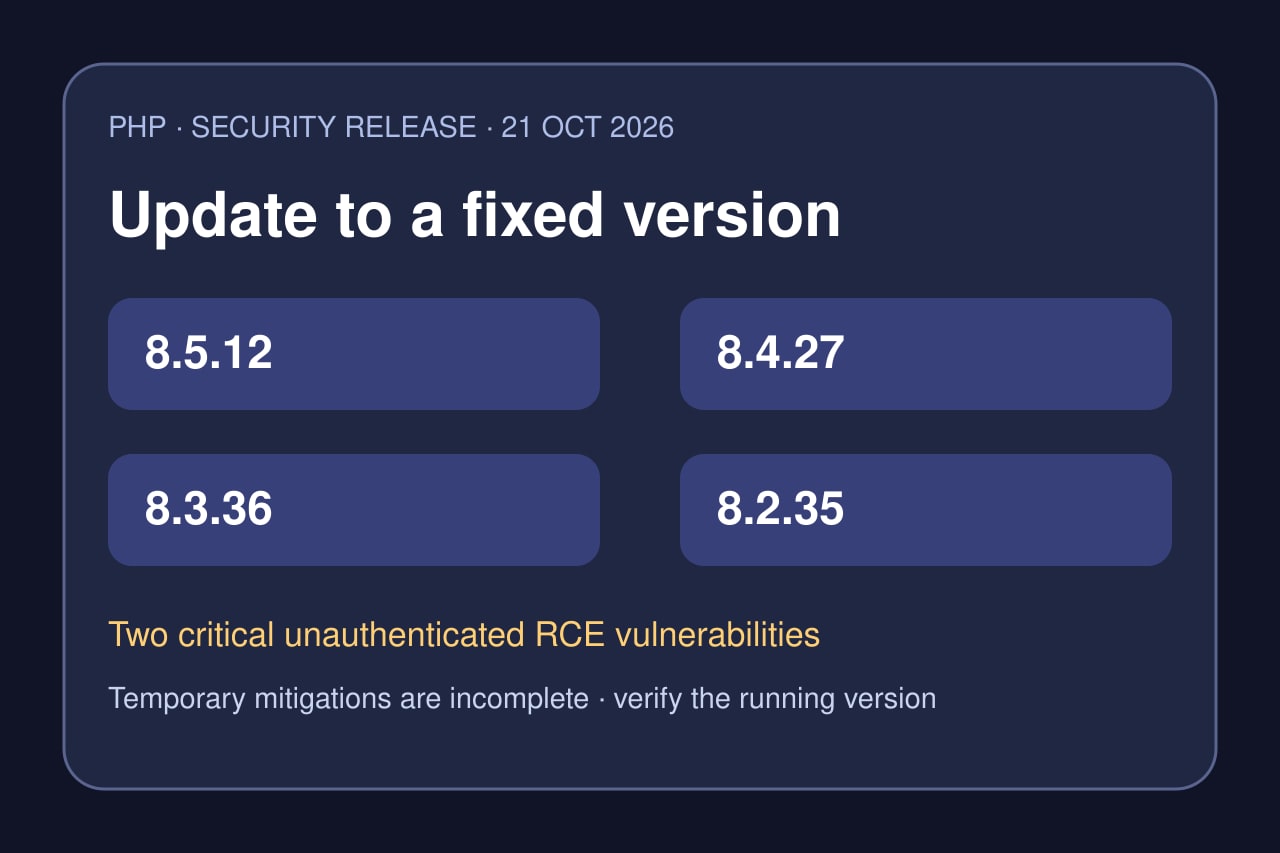
PHP publicó el 21 de octubre cuatro actualizaciones para dos vulnerabilidades críticas que, bajo ciertas condiciones, permiten a un atacante sin autenticación ejecutar código en un servidor web. Las versiones corregidas son 8.5.12, 8.4.27, 8.3.36 y 8.2.35.
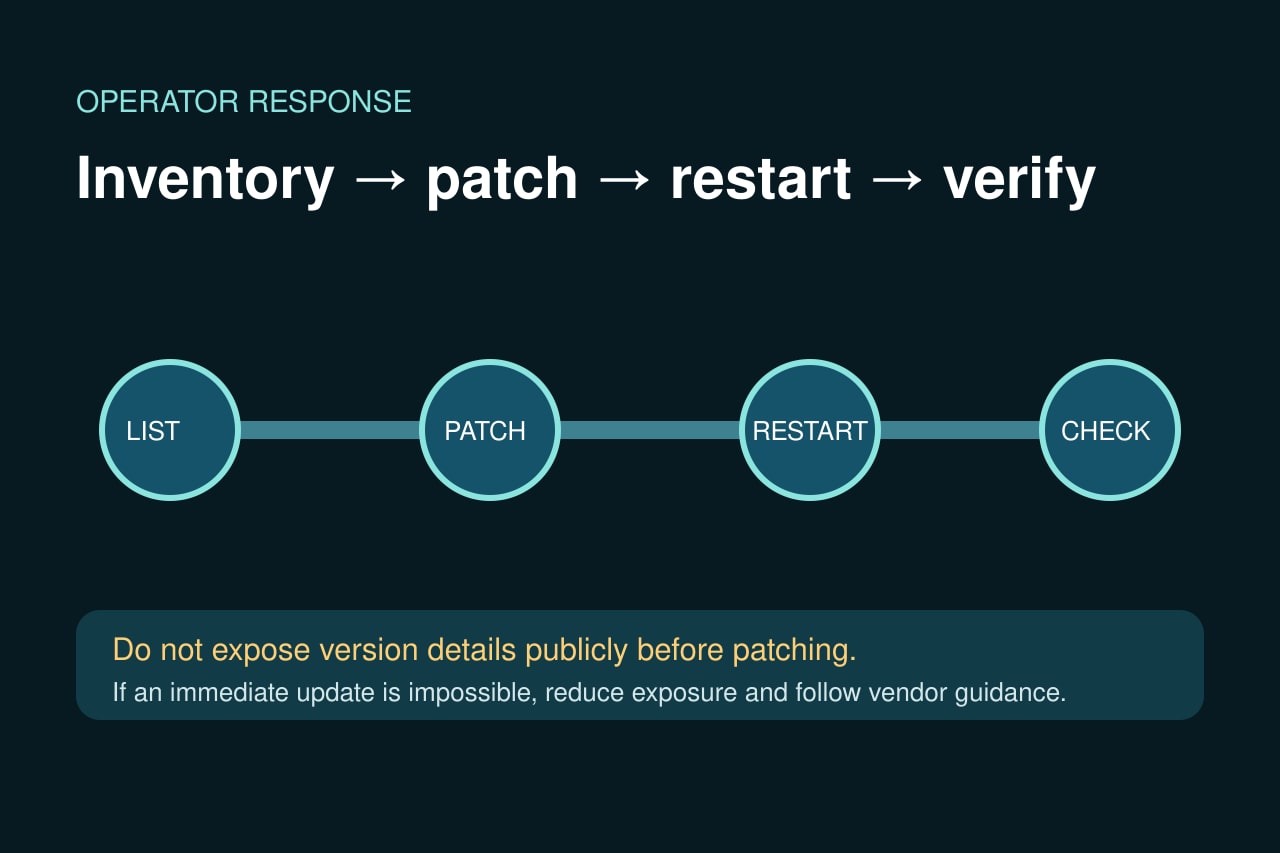
El alcance no se limita a un marco o gestor de contenidos. Los operadores deben inventariar el entorno, instalar el paquete correcto, reiniciar los procesos y confirmar la versión realmente activa.
Cuatro ramas compatibles recibieron correcciones
PHP publicó 8.5.12, 8.4.27, 8.3.36 y 8.2.35. El aviso incluye toda instalación que atienda solicitudes web mediante PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP o LiteSpeed.
Ambos fallos pueden permitir código sin autenticación
CVE-2026-109618 afecta la limpieza tras agotar memoria; CVE-2026-109619 deja estado global de una solicitud después de liberar su memoria. PHP califica ambos como críticos y dice que el riesgo demostrado es mayor con mod_php.
Actualizar es la única solución completa
Los administradores deben usar paquetes de PHP o de su proveedor de sistema o soporte, reiniciar los procesos y verificar la versión en ejecución. Las medidas temporales reducen rutas concretas, pero no vuelven segura la instalación.
Las ramas antiguas exigen proveedor o migración
PHP 8.1 y anteriores ya no reciben correcciones normales del proyecto. Algunos proveedores pueden ofrecer parches y PHP publicó retroadaptaciones mínimas para 7.4, 8.0 y 8.1, pero cada operador debe confirmar la cobertura de su propio proveedor.
No observar ataques no justifica esperar
Reuters informó que CISA no había observado explotación al publicarse el aviso, pero pidió actualizar de inmediato. El cierre temporal de algunos sitios gubernamentales no prueba una intrusión; puede ser una mitigación prudente cuando no es posible parchear de inmediato.