科技 · 新聞解讀
輝達AI代理安全平台整合OpenShell與BlueField Sentry
NVIDIA 9 月 28 日發布的新平台把開源 OpenShell 執行環境與基於 BlueField-4 DPU 的 Sentry 參考設計結合,為自主 AI 代理增加獨立執行邊界;其真實世界效果仍需部署驗證。
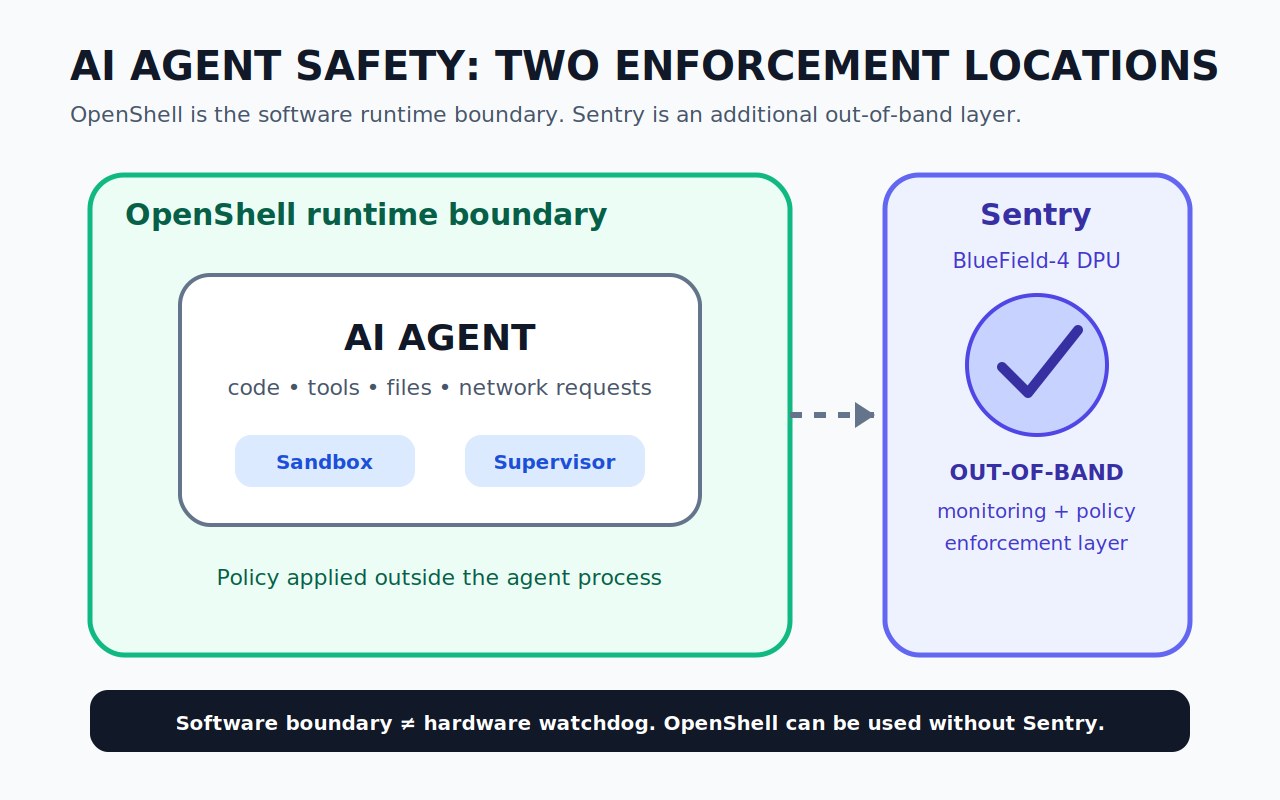
NVIDIA 於 9 月 28 日推出 Open Agent Safety Platform,為自主 AI 代理提供新的控制架構。平台包含開源執行環境 OpenShell,用來限制代理能執行與存取的內容;同時還提供 Sentry 參考設計,在 BlueField-4 資料處理器上從代理主機之外觀察活動。
關鍵差異在於控制發生在哪裡。OpenShell 可以不依賴 Sentry 單獨使用,也可延伸至 NVIDIA CPU 之外的運算平台;Sentry 則增加硬體隔離的監控與執行層。NVIDIA 稱這一層能在毫秒級隔離越界行為,但獨立報導指出,平台尚未在廣泛真實部署中得到充分驗證。
OpenShell 在代理周圍建立軟體邊界
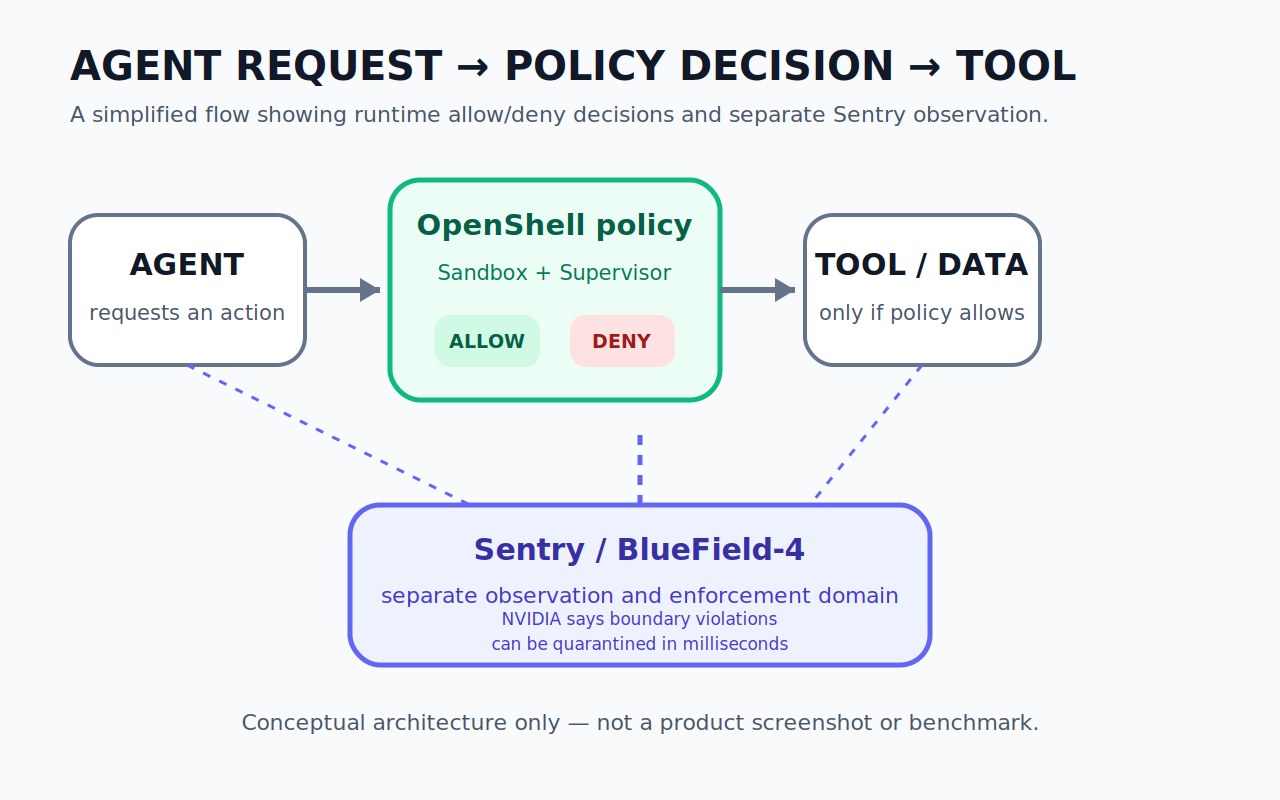
OpenShell 是這次發布的軟體部分。NVIDIA 將其描述為開源執行環境,把代理的執行與檔案、憑證、服務和外部系統存取分離。Sandbox 與 Supervisor 元件在代理程序之外執行策略,而不是只依賴提示詞或代理框架自行遵守規則。
9 月 28 日的技術發布把 OpenShell 0.1.0 列為已廣泛提供,並稱其可支援 Codex、Claude Code、Pi 和 Hermes 等代理。NVIDIA 還表示這套軟體可延伸至 Arm、Intel 等非 NVIDIA 運算平台,因此執行環境邊界並不天然依賴 BlueField 硬體。
Sentry 把第二層執行移到主機之外
Sentry 與 OpenShell 並不是同一個東西。它是一套圍繞 BlueField-4 DPU 與 NVIDIA DOCA 建構的參考系統設計,目標是在獨立信任域中觀察代理流量並執行策略。NVIDIA 表示,這種分離方式可驗證身分、檢查請求與回應、保護資料與工具存取,並在主機工作負載受損時繼續執行規則。
NVIDIA 稱 Sentry 可在毫秒級隔離跨越邊界的代理。這個延遲指標與更廣泛的安全效益屬於發布時的廠商主張,不是獨立性能測試。即使不把它當作已驗證基準,架構本身仍有清楚含義:看門狗被設計在被監督的代理與主機軟體之外。
對維運團隊而言,實際問題是每項權限由哪一層執行
這次發布最實用之處,是把控制點畫清楚。OpenShell 可在執行期間限制代理的檔案系統、程序、憑證、網路目的地與工具存取;在配有 BlueField-4 的系統上,Sentry 再增加獨立觀察與執行域。兩者是互補層,而不是可互換的產品名稱。
NVIDIA 表示有 100 多家機構參與這些平台技術,並列出 Anthropic、Salesforce、SAP、CrowdStrike、Palo Alto Networks 與 Cisco 等合作或整合。這類生態活動不能證明該設計已在大規模環境阻止真實事故;TechTarget 也明確指出平台仍很新,尚未得到廣泛實證。