科技 · 新闻解读
英伟达AI智能体安全平台整合OpenShell与BlueField Sentry
NVIDIA 9 月 28 日发布的新平台把开源 OpenShell 运行时与基于 BlueField-4 DPU 的 Sentry 参考设计结合起来,为自主 AI 代理增加独立执行边界;其真实世界效果仍需部署验证。
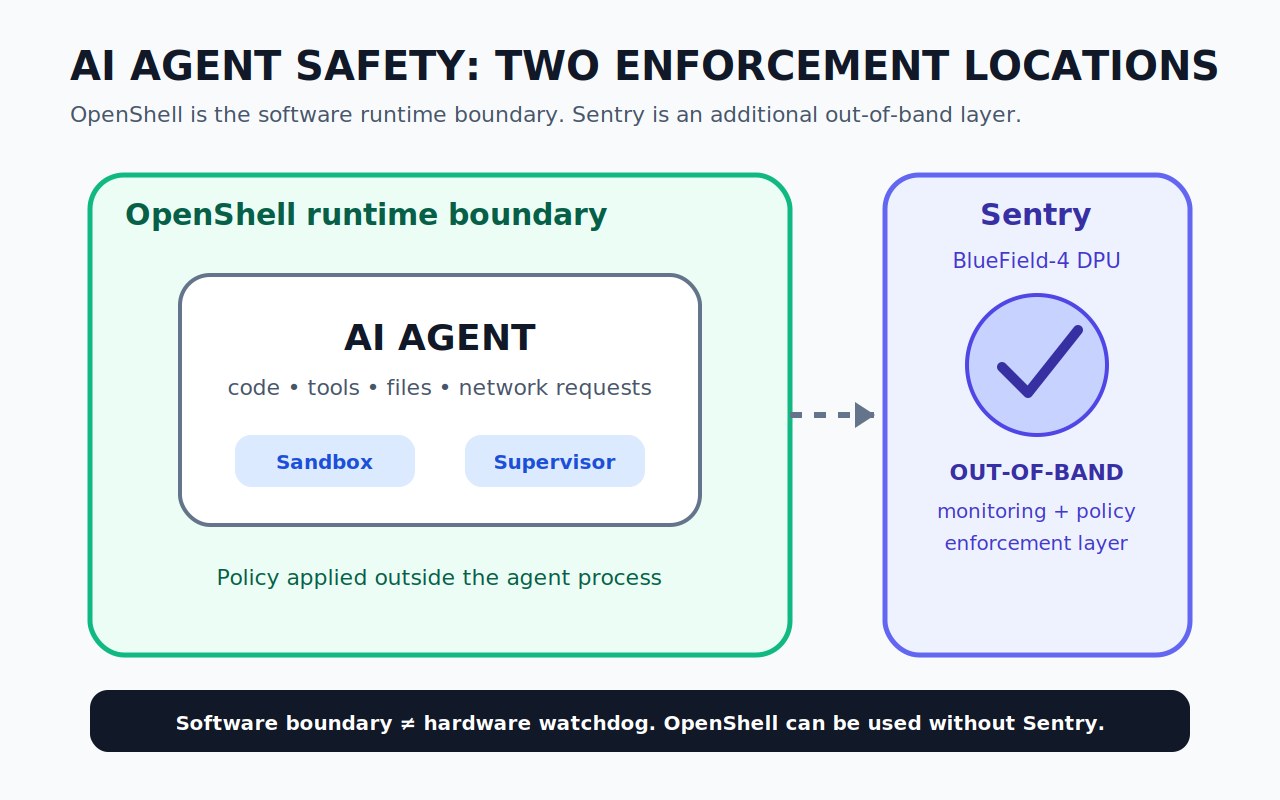
NVIDIA 于 9 月 28 日推出 Open Agent Safety Platform,为自主 AI 代理提供新的控制架构。平台包含开源运行时 OpenShell,用来限制代理能够执行和访问的内容;同时还提供 Sentry 参考设计,在 BlueField-4 数据处理器上从代理主机之外观察活动。
关键区别在于控制发生在哪里。OpenShell 可以不依赖 Sentry 单独使用,并可扩展到 NVIDIA CPU 之外的计算平台;Sentry 则增加一个硬件隔离的监控和执行层。NVIDIA 称这一层能在毫秒级隔离越界行为,但独立报道指出,该平台尚未在广泛真实部署中得到充分验证。
OpenShell 在代理周围建立软件边界
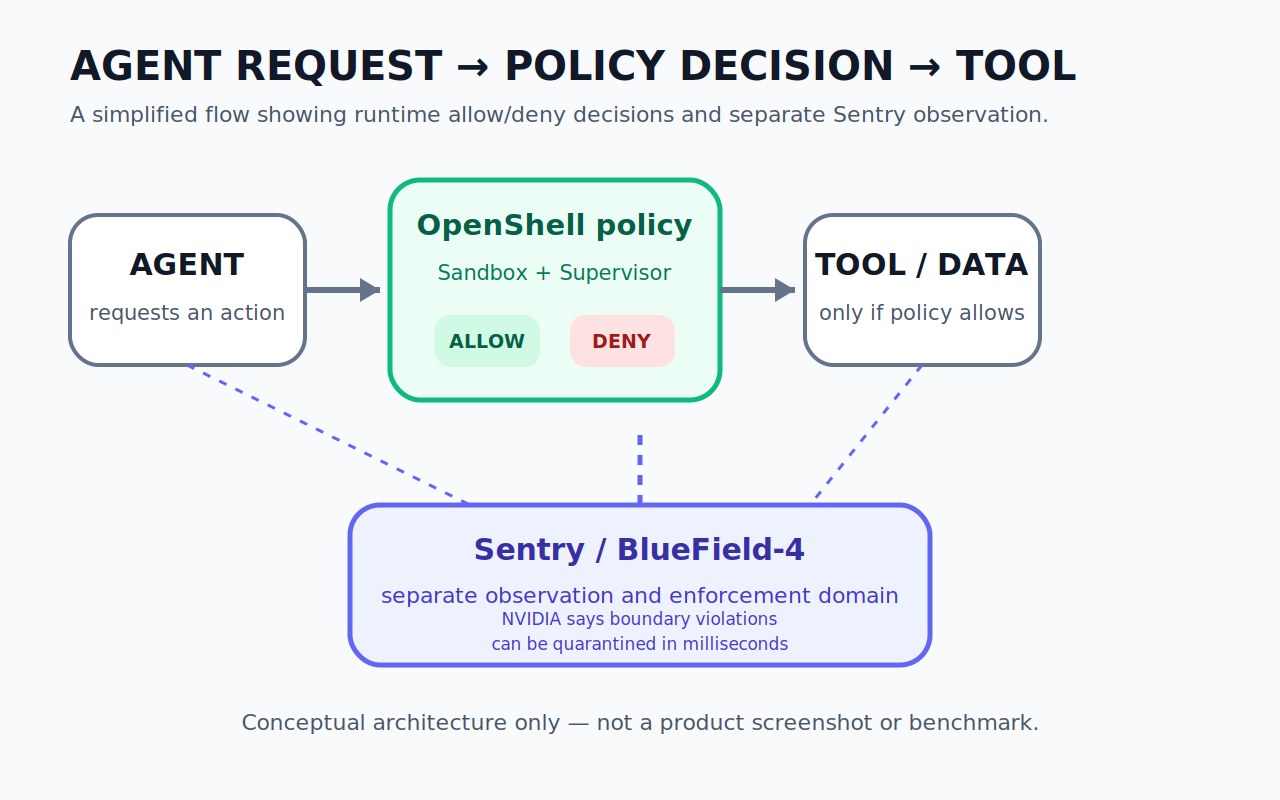
OpenShell 是本次发布的软件部分。NVIDIA 将其描述为开源运行时,把代理的执行与文件、凭证、服务和外部系统访问分离。Sandbox 与 Supervisor 组件在代理进程之外执行策略,而不是只依赖提示词或代理框架自行遵守规则。
9 月 28 日的技术发布把 OpenShell 0.1.0 列为已广泛提供,并称其可支持 Codex、Claude Code、Pi 和 Hermes 等代理。NVIDIA 还表示,这套软件可扩展到 Arm、Intel 等非 NVIDIA 计算平台,因此运行时边界并不天然依赖 BlueField 硬件。
Sentry 把第二层执行移到主机之外
Sentry 与 OpenShell 并不是同一个东西。它是一套围绕 BlueField-4 DPU 与 NVIDIA DOCA 构建的参考系统设计,目标是在独立信任域中观察代理流量并执行策略。NVIDIA 表示,这种分离方式可以验证身份、检查请求与响应、保护数据和工具访问,并在主机工作负载受损时继续执行规则。
NVIDIA 称 Sentry 可在毫秒级隔离越过边界的代理。这个延迟指标及更广泛的安全收益属于发布时的厂商主张,并非独立性能测试结果。即使不把它当作已验证基准,这种架构本身仍有明确含义:看门狗被设计在被监督的代理和主机软件之外。
对运维团队来说,实际问题是每项权限由哪一层执行
这次发布最实用的地方,是把控制点画清楚。OpenShell 可在运行时限制代理的文件系统、进程、凭证、网络目标和工具访问;在配有 BlueField-4 的系统上,Sentry 再增加一个独立观察和执行域。它们是互补层,而不是两个可以互换的产品名称。
NVIDIA 表示有 100 多家机构参与这些平台技术,并列出 Anthropic、Salesforce、SAP、CrowdStrike、Palo Alto Networks 和 Cisco 等合作或集成。这样的生态活动不能证明该设计已经大规模阻止真实事故;TechTarget 也明确指出,这个平台仍很新,尚未得到广泛实证。