기술 · 뉴스 해설
NVIDIA AI 에이전트 안전 플랫폼, OpenShell·BlueField Sentry 통합
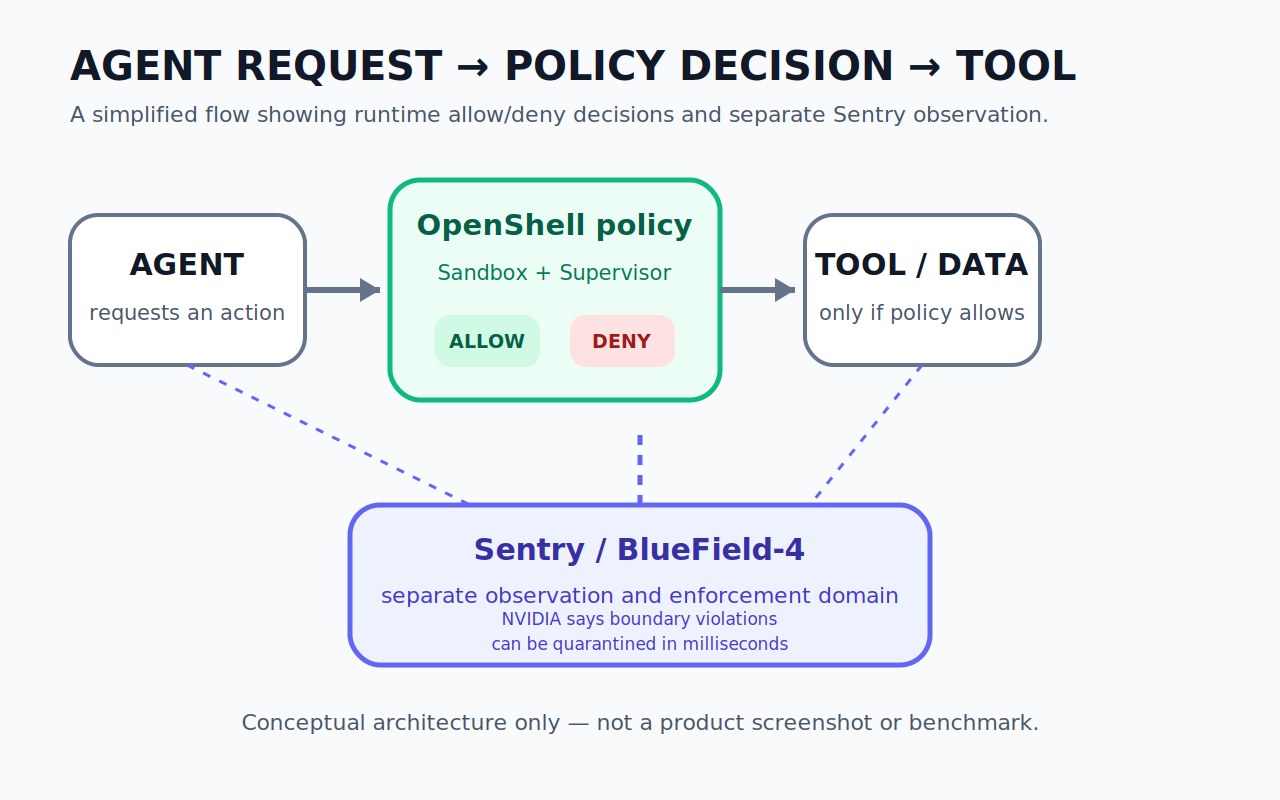
NVIDIA가 9월 28일 공개한 새 플랫폼은 오픈소스 OpenShell 런타임과 BlueField-4 DPU 기반 Sentry 참조 설계를 결합해 자율 AI 에이전트에 별도 집행 경계를 추가한다. 실제 환경에서의 효과는 아직 더 검증돼야 한다.
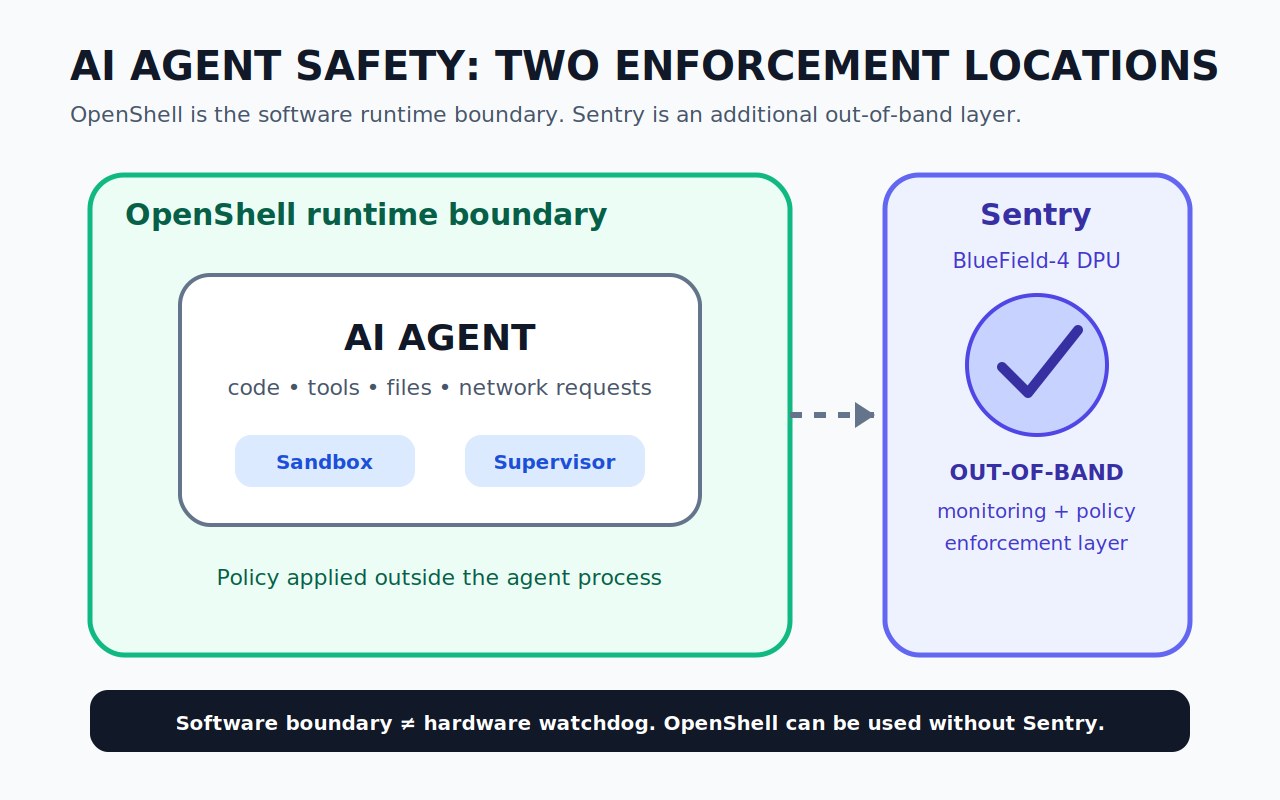
NVIDIA는 9월 28일 자율 AI 에이전트를 통제하기 위한 새로운 구조인 Open Agent Safety Platform을 발표했다. 오픈소스 OpenShell은 에이전트가 실행하고 접근할 수 있는 범위를 제한하고, Sentry 참조 설계는 BlueField-4 데이터 처리 장치에서 호스트 환경 밖의 활동을 감시한다.
핵심 차이는 통제가 어디에서 이뤄지느냐에 있다. OpenShell은 Sentry 없이도 사용할 수 있고 NVIDIA CPU 외의 컴퓨팅 플랫폼으로 확장할 수 있다. Sentry는 하드웨어로 격리된 별도 감시·집행 계층을 추가한다. NVIDIA는 이 계층이 경계 위반을 밀리초 단위로 격리할 수 있다고 말하지만, 독립 보도는 아직 광범위한 실제 배치에서 검증된 단계는 아니라고 지적한다.
OpenShell은 에이전트 주변에 소프트웨어 경계를 둔다
OpenShell은 이번 발표의 소프트웨어 부분이다. NVIDIA는 에이전트 실행과 파일, 자격 증명, 서비스, 외부 시스템 접근을 분리하는 오픈소스 런타임이라고 설명한다. Sandbox와 Supervisor 구성 요소가 에이전트 프로세스 밖에서 정책을 적용해 프롬프트나 에이전트 프레임워크의 자율 통제에만 의존하지 않는다.
9월 28일 기술 공개에서는 OpenShell 0.1.0이 광범위하게 제공되며 Codex, Claude Code, Pi, Hermes 같은 에이전트를 지원한다고 설명한다. NVIDIA는 Arm과 Intel을 포함한 타사 컴퓨팅에도 확장할 수 있다고 밝혀, 런타임 경계 자체는 BlueField 하드웨어에 묶여 있지 않다.
Sentry는 두 번째 집행 계층을 호스트 밖으로 옮긴다
Sentry는 OpenShell과 다른 요소다. BlueField-4 DPU와 NVIDIA DOCA를 중심으로 한 참조 시스템 설계로, 독립된 신뢰 영역에서 에이전트 트래픽을 관찰하고 정책을 집행하려는 구조다. NVIDIA는 이를 통해 신원 검증, 요청·응답 검사, 데이터와 도구 접근 보호를 수행하고 호스트 워크로드가 손상돼도 규칙을 적용할 수 있다고 설명한다.
NVIDIA는 Sentry가 경계를 넘는 에이전트를 밀리초 단위로 격리할 수 있다고 말한다. 이 지연 시간과 더 넓은 보안 효과는 출시 시점의 공급업체 주장이지 독립 성능 측정 결과가 아니다. 그래도 구조적 의미는 분명하다. 감시 계층을 감독 대상 에이전트와 호스트 소프트웨어 밖에 둔다.
운영팀이 봐야 할 것은 어떤 권한을 어느 계층이 집행하느냐이다
이번 발표의 실무적 의미는 통제 지점을 분리해 볼 수 있다는 데 있다. OpenShell은 런타임에서 파일 시스템, 프로세스, 자격 증명, 네트워크 목적지, 도구 접근을 제한할 수 있다. BlueField-4가 있는 시스템에서는 Sentry가 별도의 관찰·집행 영역을 추가한다. 두 요소는 상호 보완적이지 같은 기능의 다른 이름이 아니다.
NVIDIA는 100개가 넘는 조직이 관련 기술에 참여하고 Anthropic, Salesforce, SAP, CrowdStrike, Palo Alto Networks, Cisco 등을 언급한다. 그러나 파트너 활동 자체는 보안 효과의 증명이 아니다. TechTarget도 이 플랫폼이 새롭고 아직 광범위하게 입증되지 않았다고 명시한다.