テクノロジー · ニュース解説
NVIDIAのAIエージェント安全基盤、OpenShellとBlueField Sentryを統合
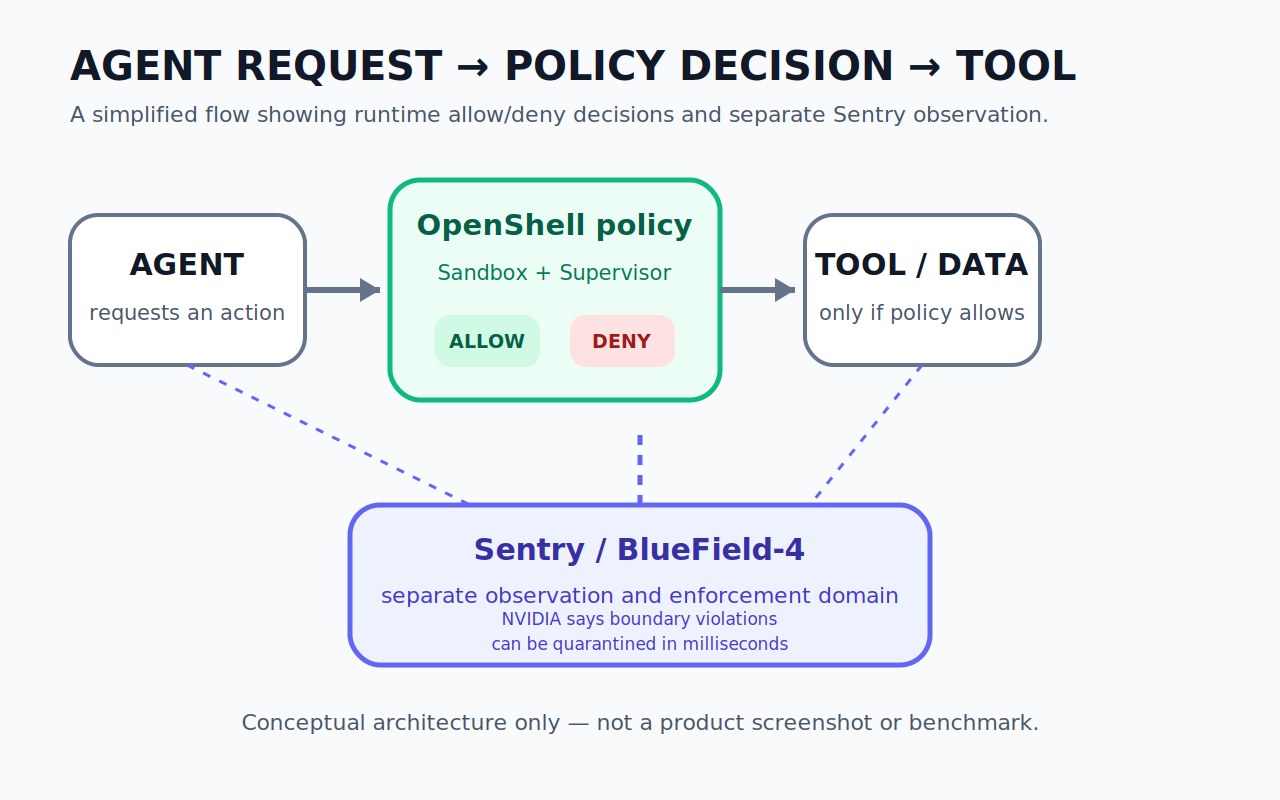
NVIDIAが9月28日に発表した新プラットフォームは、オープンソースのOpenShellランタイムとBlueField-4 DPU上のSentryリファレンス設計を組み合わせ、自律型AIエージェントに別系統の実行境界を追加する。実運用での有効性は今後の検証が必要だ。
NVIDIAは9月28日、自律型AIエージェントを制御する新しい仕組み「Open Agent Safety Platform」を発表した。オープンソースのOpenShellがエージェントの実行やアクセス先を制限し、Sentryのリファレンス設計はBlueField-4 DPU上でホスト環境の外側から活動を監視する。
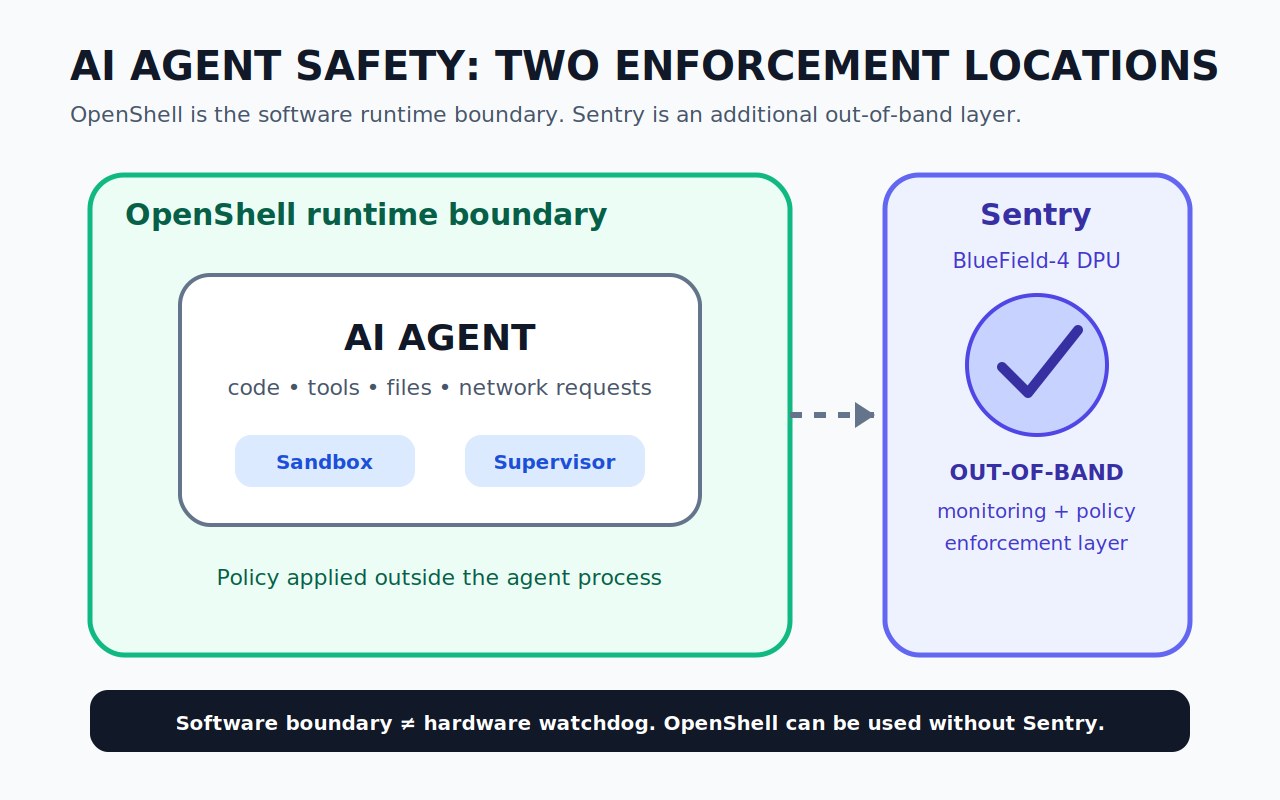
重要なのは制御の場所だ。OpenShellはSentryなしでも利用でき、NVIDIA CPU以外の計算基盤にも拡張できる。一方Sentryはハードウェア隔離された監視・実行層を追加する。NVIDIAは境界違反をミリ秒単位で隔離できるとしているが、独立系報道は実環境で広く実証された段階ではないと指摘している。
OpenShellはエージェントの周囲にソフトウェア境界を置く
OpenShellは今回の発表のソフトウェア側だ。NVIDIAは、エージェントの実行とファイル、認証情報、サービス、外部システムへのアクセスを分離するオープンソースランタイムと説明している。SandboxとSupervisorがエージェントプロセスの外側でポリシーを適用し、プロンプトやエージェントフレームワークの自制だけに依存しない。
9月28日の技術公開ではOpenShell 0.1.0が広く利用可能とされ、Codex、Claude Code、Pi、Hermesなどをサポートするとしている。さらにNVIDIAはArmやIntelを含む第三者の計算基盤にも拡張できるとしており、ランタイム境界自体はBlueFieldハードウェアに固定されていない。
Sentryは第2の実行層をホストの外側に置く
SentryはOpenShellとは別物だ。BlueField-4 DPUとNVIDIA DOCAを使うリファレンスシステム設計で、独立した信頼領域からエージェントの通信を観察し、ポリシーを実行することを狙う。NVIDIAは、ID確認、要求と応答の検査、データやツールへのアクセス保護を行い、ホスト側ワークロードが侵害されてもルール適用を続けられるとしている。
NVIDIAはSentryが境界を越えるエージェントをミリ秒単位で隔離できるとしている。この遅延値や広い安全効果は発表時点のベンダー主張であり、独立した性能測定ではない。それでも設計上の意味は明確で、監視役を監督対象のエージェントやホストソフトウェアの外側に置く。
運用担当者が見るべきなのは、どの権限をどの層が強制するか
この発表の実務的な価値は制御点を分けて考えられることにある。OpenShellはファイルシステム、プロセス、認証情報、ネットワーク接続先、ツール利用を実行時に制限できる。BlueField-4搭載環境ではSentryが別の観察・実行領域を追加する。2つは補完関係にあり、同じ機能の別名ではない。
NVIDIAは100を超える組織が関連技術に取り組み、Anthropic、Salesforce、SAP、CrowdStrike、Palo Alto Networks、Ciscoなどとの統合や協力を挙げている。ただし参加の広さは安全性の実証ではない。TechTargetも、新しいプラットフォームであり広範な実運用実績はまだないと明記している。