Tecnología · NOTICIA EXPLICADA
La plataforma de seguridad para agentes de IA de NVIDIA integra OpenShell y BlueField Sentry
La plataforma anunciada por NVIDIA el 28 de septiembre combina el entorno abierto OpenShell con el diseño de referencia Sentry sobre DPU BlueField-4, añadiendo una capa separada de control para agentes autónomos cuya eficacia real aún debe demostrarse a gran escala.
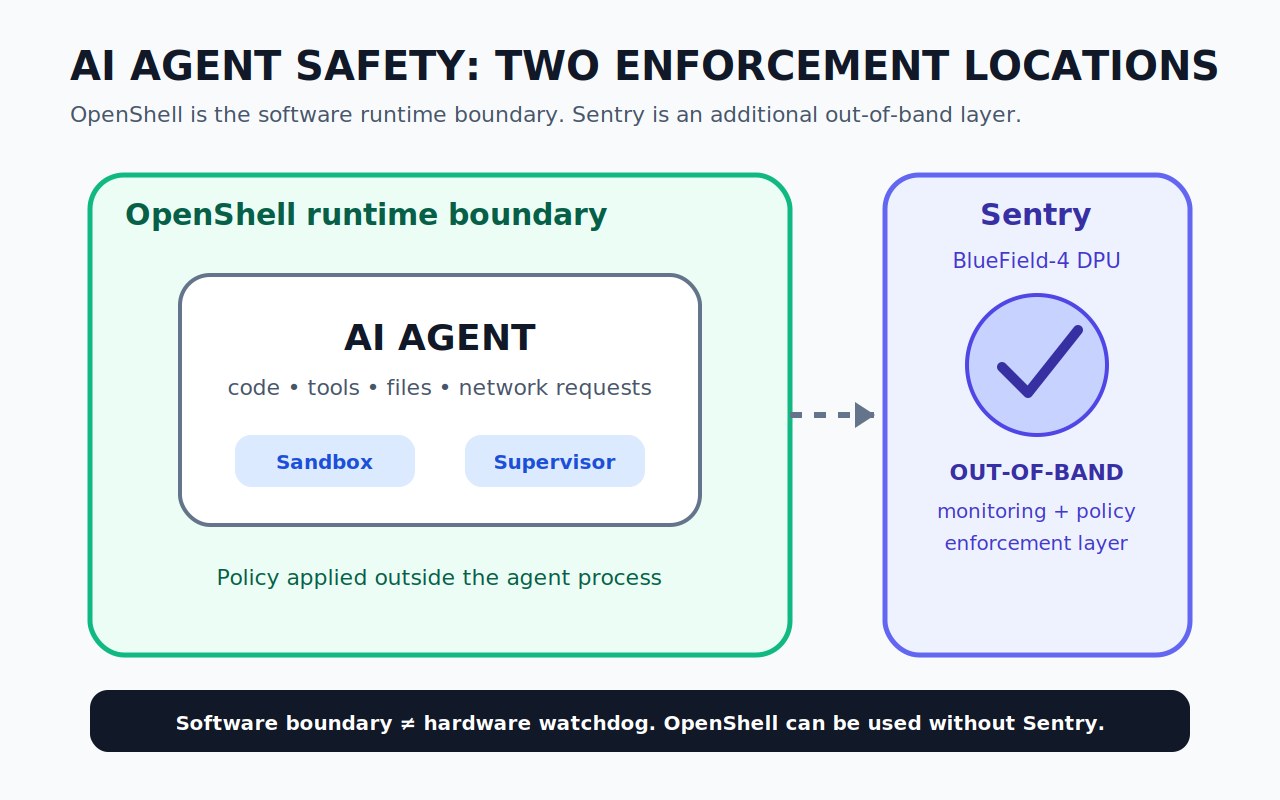
NVIDIA presentó el 28 de septiembre Open Agent Safety Platform, una nueva arquitectura de control para agentes autónomos de IA. OpenShell, de código abierto, limita lo que un agente puede ejecutar y a qué puede acceder; el diseño de referencia Sentry utiliza DPU BlueField-4 para observar la actividad desde fuera del entorno anfitrión del agente.
La diferencia clave es dónde se aplican los controles. OpenShell puede utilizarse sin Sentry y extenderse a plataformas de cómputo distintas de las CPU de NVIDIA, mientras que Sentry añade una capa de supervisión y aplicación de políticas aislada por hardware. NVIDIA dice que puede poner en cuarentena violaciones de límites en milisegundos, pero medios independientes advierten que la plataforma aún no ha sido probada ampliamente en despliegues reales.
OpenShell crea un límite de software alrededor del agente
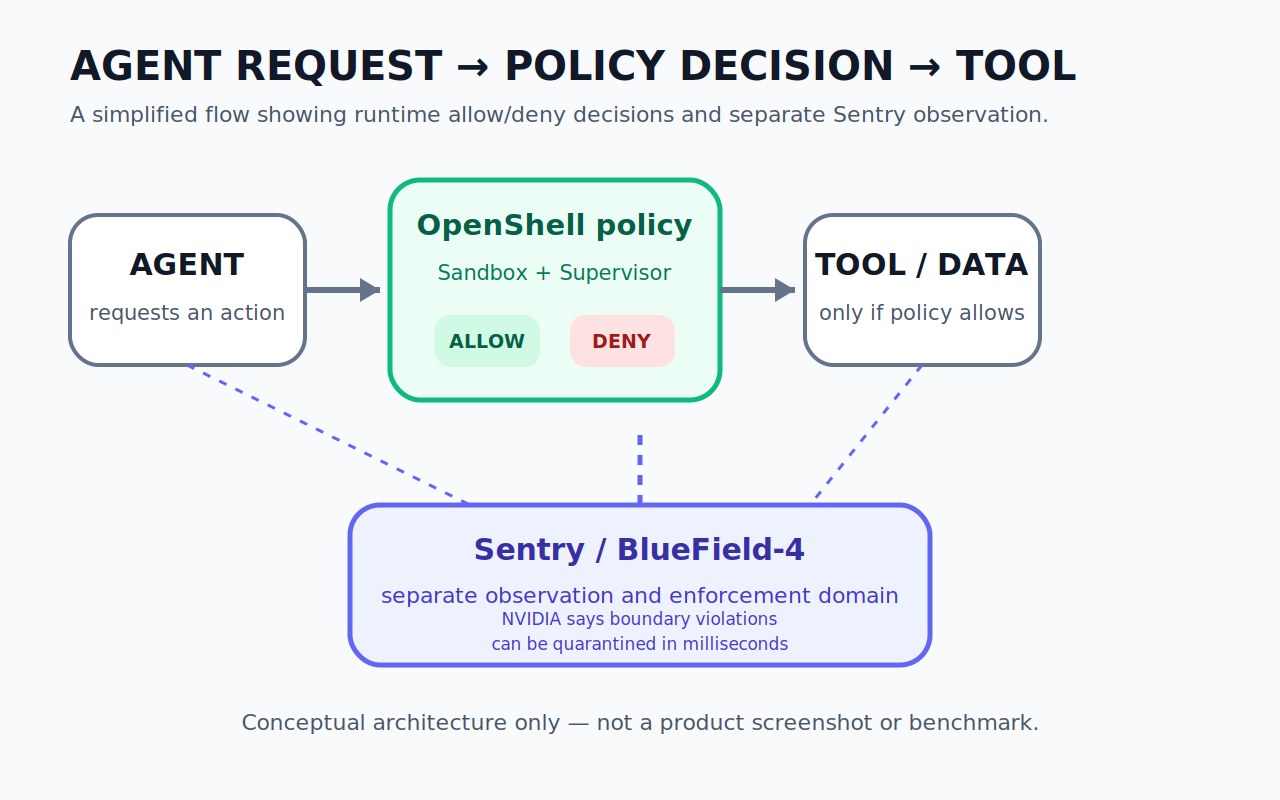
OpenShell es la parte de software del lanzamiento. NVIDIA lo describe como un entorno abierto que separa la ejecución del agente de su acceso a archivos, credenciales, servicios y sistemas externos. Sus componentes Sandbox y Supervisor aplican políticas fuera del proceso del agente, en vez de depender solo de instrucciones o del marco del agente.
La publicación técnica del 28 de septiembre presenta OpenShell 0.1.0 como ampliamente disponible y compatible con agentes como Codex, Claude Code, Pi y Hermes. NVIDIA también dice que puede extenderse a plataformas de Arm e Intel, por lo que el límite de ejecución no depende necesariamente de hardware BlueField.
Sentry mueve una segunda capa de aplicación fuera del host
Sentry no es lo mismo que OpenShell. Es un diseño de referencia basado en DPU BlueField-4 y NVIDIA DOCA que pretende observar tráfico de agentes y aplicar políticas desde un dominio de confianza separado. NVIDIA dice que puede verificar identidades, inspeccionar solicitudes y respuestas, proteger acceso a datos y herramientas y mantener controles aunque el host esté comprometido.
NVIDIA afirma que Sentry puede poner en cuarentena en milisegundos a un agente que salga de sus límites. Esa latencia y el beneficio de seguridad más amplio son afirmaciones del proveedor en el lanzamiento, no resultados de una prueba independiente. Aun así, la idea arquitectónica es clara: el vigilante se sitúa fuera del agente y del software anfitrión que supervisa.
Para los operadores, importa qué capa aplica cada permiso
El valor práctico del lanzamiento está en separar los puntos de control. OpenShell puede limitar en tiempo de ejecución el sistema de archivos, procesos, credenciales, destinos de red y herramientas del agente. En sistemas con BlueField-4, Sentry añade otro dominio de observación y aplicación. Son capas complementarias, no nombres intercambiables.
NVIDIA dice que más de 100 organizaciones trabajan con estas tecnologías y cita integraciones o colaboraciones con Anthropic, Salesforce, SAP, CrowdStrike, Palo Alto Networks y Cisco. Esa actividad del ecosistema no demuestra eficacia de seguridad a gran escala. TechTarget señala expresamente que la plataforma es nueva y todavía no está ampliamente probada.