Tecnología · GUÍA PRÁCTICA
¿npm muestra EINTEGRITY? Rastrea el tarball esperado y recibido antes de reiniciar
La diferencia puede estar en el lockfile, la caché local, un registry privado o proxy, o metadatos cambiados. Conserva la evidencia y repara solo el límite que falló.
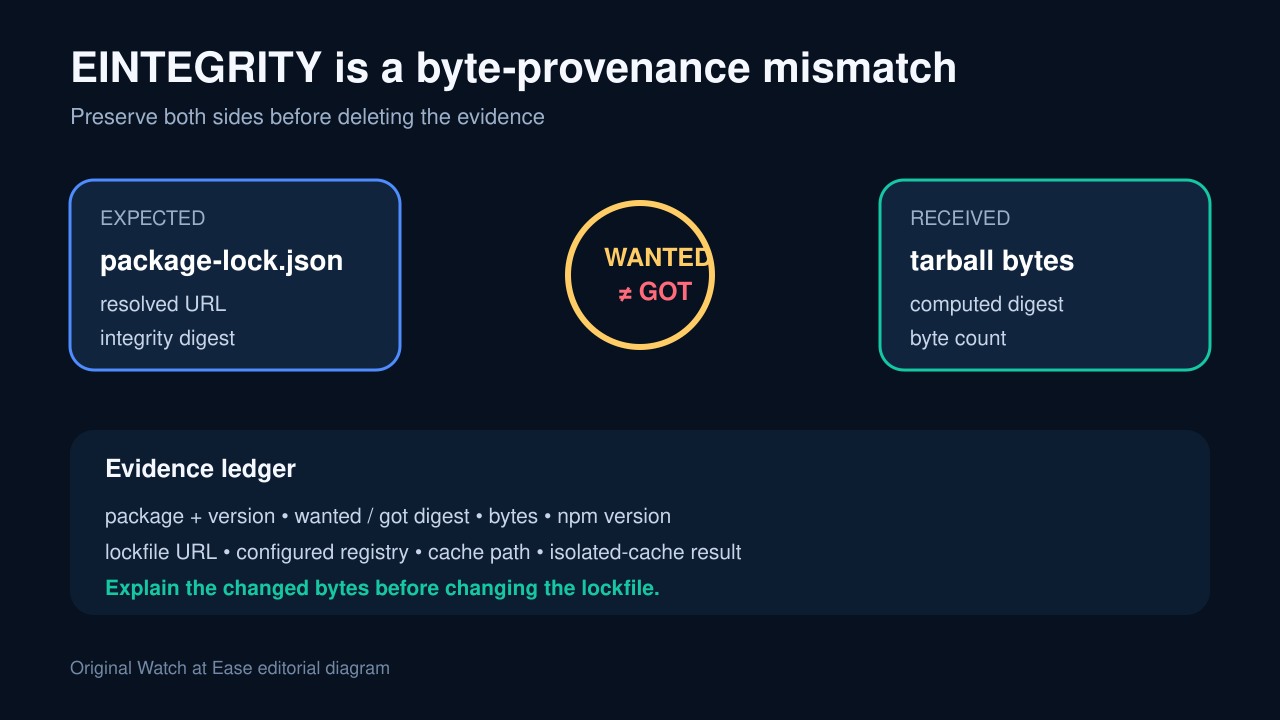
EINTEGRITY indica que el resumen de los bytes recibidos no coincide con el esperado por npm. Es evidencia, no una orden para borrar package-lock.json, desactivar TLS o vaciar todo.
Registra paquete, wanted/got, bytes, resolved, integrity, registry, versión de npm y el resultado de una caché aislada.
Conserva el desajuste como registro de procedencia
Guarda paquete, versión, wanted/got, bytes, npm/Node, comando, entorno y debug log. Consulta registry y cache sin exponer tokens.
Registra resolved e integrity de package-lock.json. Mantén sin cambios el lado esperado mientras pruebas los bytes recibidos.
Verifica la caché local antes de borrarla
Ejecuta npm cache verify y npm doctor cache. El resultado de la caché direccionada por contenido separa el límite local.
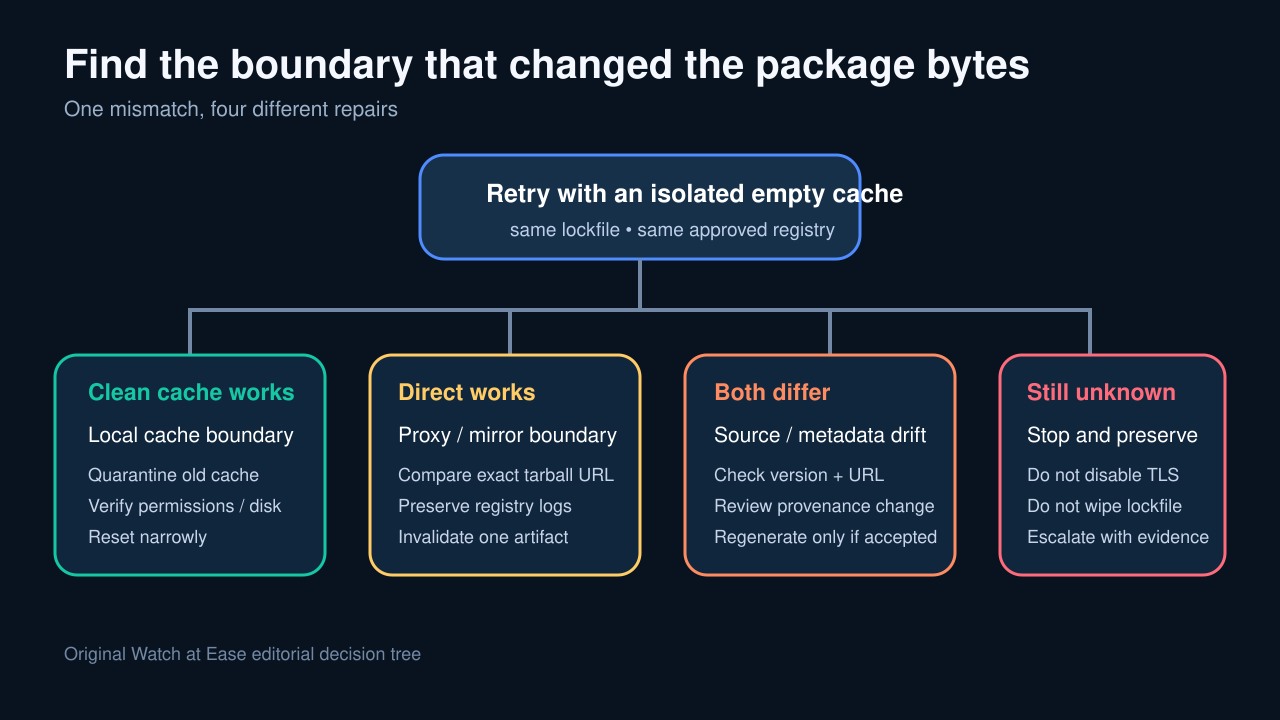
Repite con una caché nueva y vacía. Si funciona, aísla la antigua; si devuelve el mismo got, investiga otro límite.
Compara la ruta directa y el registry configurado
Usa resolved y la configuración para identificar npmjs, registry privado, Verdaccio, Azure Artifacts o proxy. No desactives strict SSL.
Obtén el mismo paquete por rutas aprobadas directa y proxy; compara SHA-512, bytes, redirecciones y tipo de contenido.
Clasifica deriva del lockfile, caché o registry
Si la caché aislada coincide, el límite era la caché antigua o el sistema local. Si solo coincide la ruta directa, conserva logs e invalida un único artifact del proxy.
Si ninguna fuente aprobada coincide, investiga republicación, espejo incorrecto o cambio intencional; regenera el lockfile solo tras aprobar esa procedencia.
Cierra con evidencia reproducible de CI
Reintenta con el mismo lockfile y registry; registra salida, cache, digest final y confirma que el lockfile no cambió.
Separa claves de caché por hash del lockfile y registry, y conserva el primer log fallido.