Technology · 実用ガイド
Linux の「Read-only file system」?mount・namespace・device 境界を先に証明する
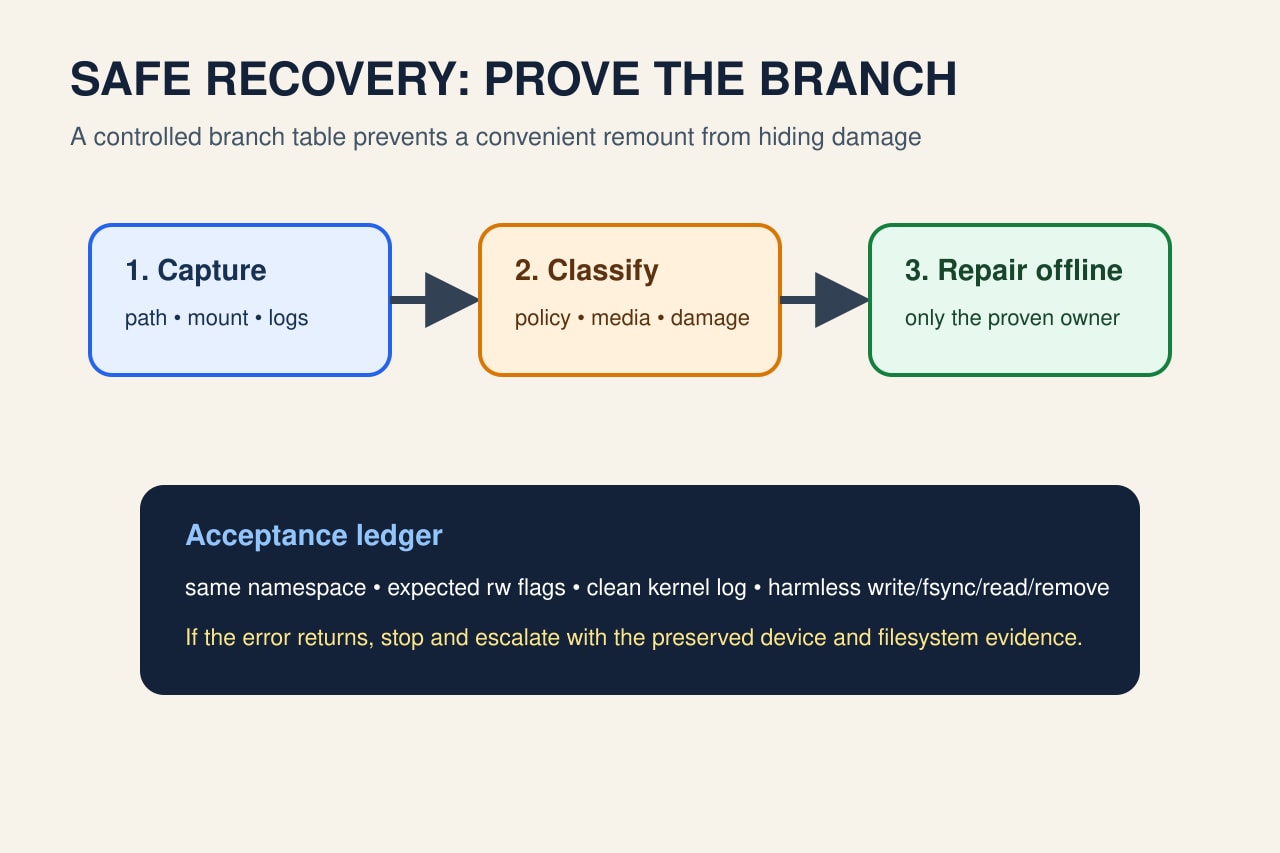
失敗 path を最深 mount に対応付け、最初の kernel error を保存し、remount や repair 前に policy、namespace、media、filesystem damage を分離します。
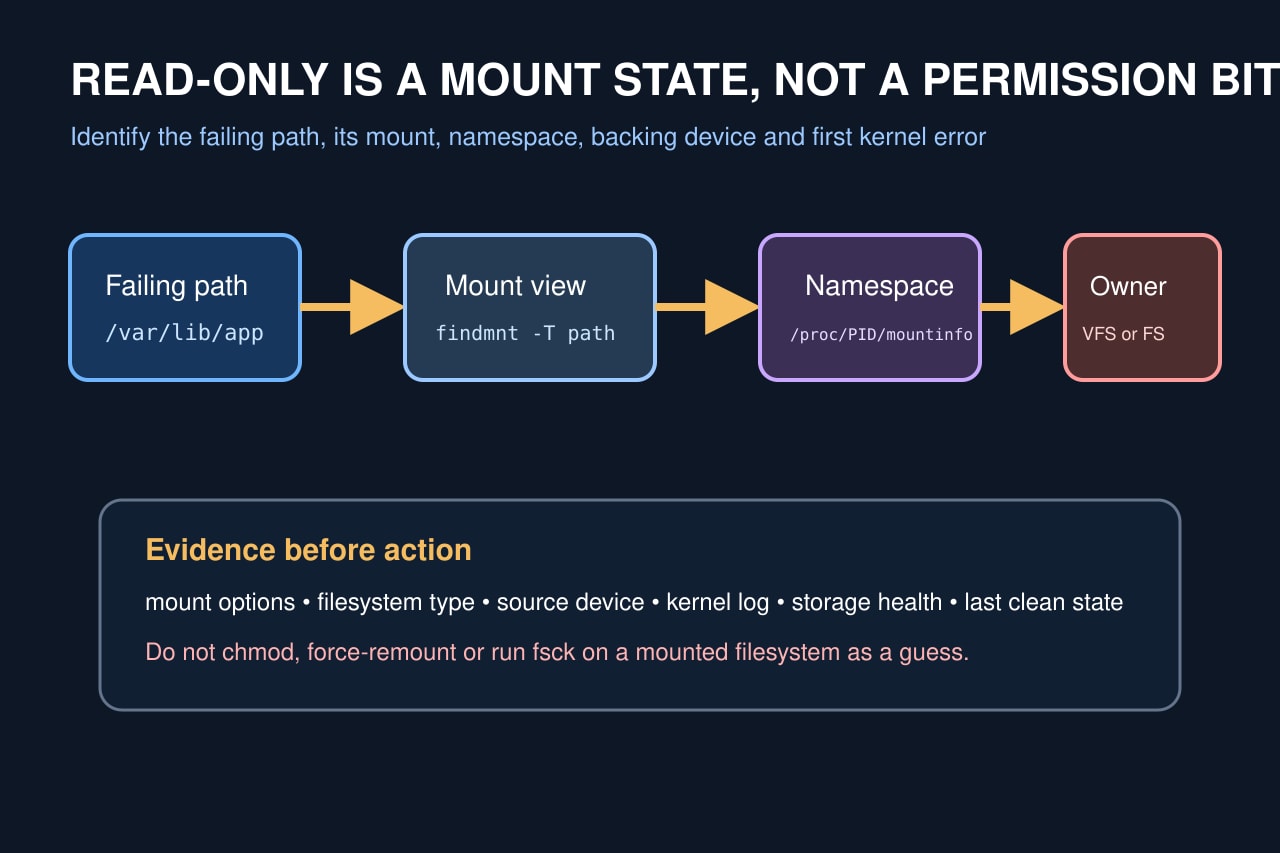
EROFS は mount または filesystem state で、通常の permission bit の問題ではありません。process の mount view は shell と違う場合があります。
path、PID、timestamp、original error を固定し、deepest mount と kernel/device evidence を保存してから証明済み branch だけ修正します。
正確な failure boundary を固定する
absolute path、PID、errno、timestamp、operation、identity、container/service context を記録し、evidence を上書きする retry を止めます。
失敗 context で findmnt -T と /proc/PID/mountinfo を読み、deepest target を admin shell と比較します。
policy と error remount を分離する
ro が VFS、filesystem、両方のどこにあるか確認し、fstab、unit、bind、image、overlay、cloud config を調べます。
first timestamp 周辺の journalctl -k/dmesg を保存します。ext4 errors=remount-ro は error 時の readonly 化を定義します。
backing owner と blast radius を証明する
SOURCE、UUID、device-mapper、RAID、network export、loop image、cloud volume と block-device state を対応付けます。
一つの namespace/bind だけなら mount policy、superblock/device なら全 backing path を対象にします。
証明した branch だけ修正する
policy は source config を直し、filesystem/media error は writer を止め、diagnostic を保存し、unmount/recovery 後に公式手順で処理します。
mounted writable filesystem への fsck、繰り返す force-rw、log 削除を推測で実行しません。
元の namespace で acceptance を行う
元の service/container/PID view で exact path と flags を再確認し、新しい kernel/device error がないことを確認します。
unique file を create、write、fsync、read/compare、remove し、一つの normal operation を観察します。再発時は停止します。