기술 · 실용 가이드
Kubernetes ImagePullBackOff? Secret 변경 전에 Pod event를 읽으세요
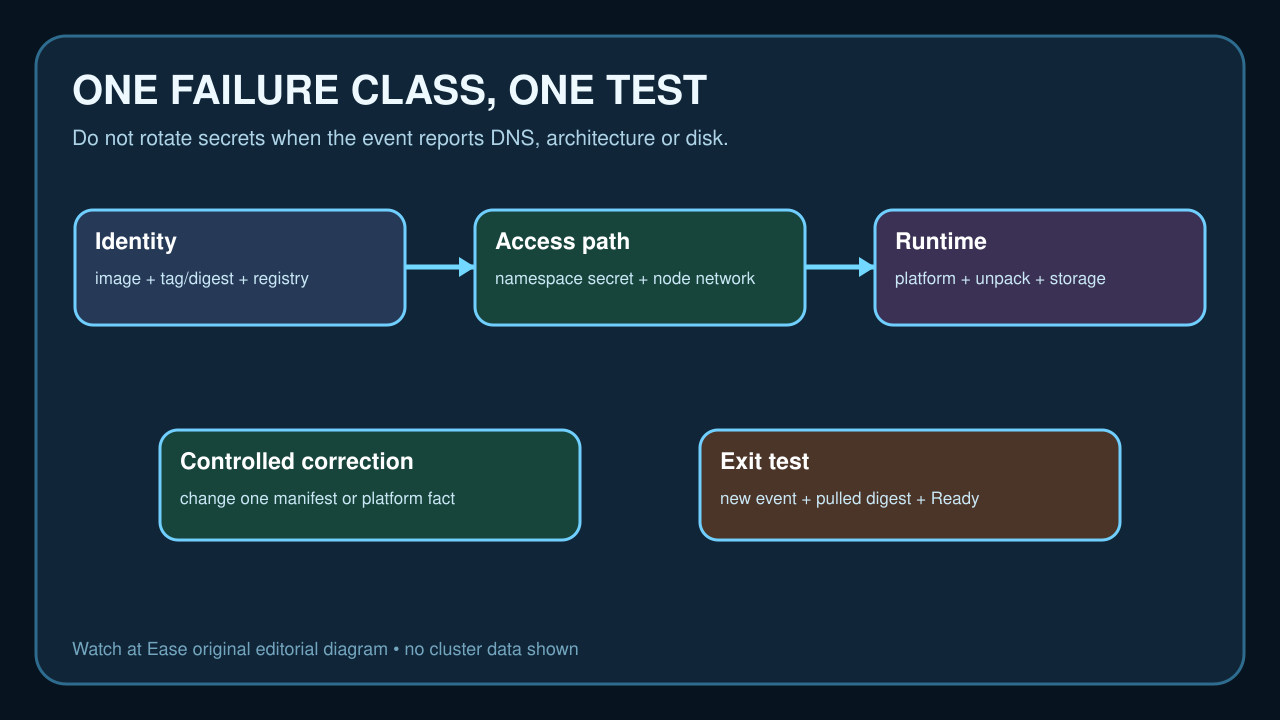
ImagePullBackOff는 retry state이지 진단이 아닙니다. 정확한 event를 보존하고 image identity, namespace Secret, node network, platform, runtime storage를 구분하세요.
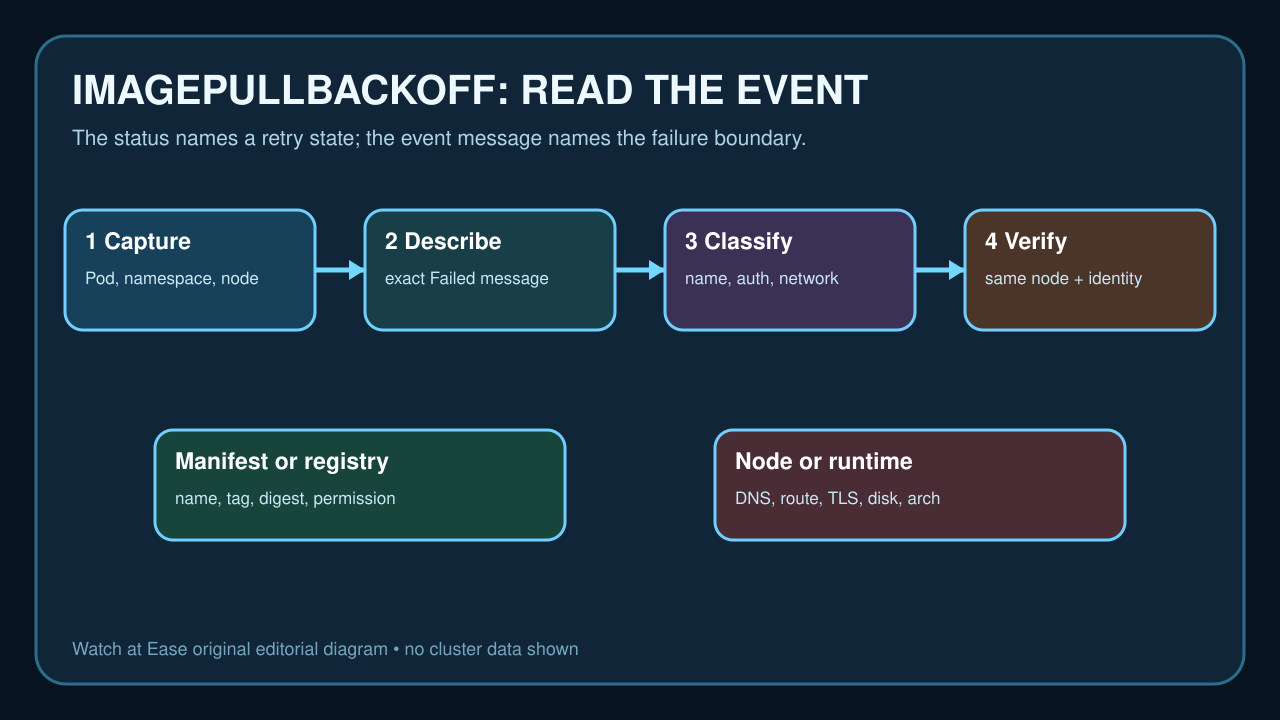
ImagePullBackOff는 kubelet의 pull 실패와 backoff retry를 뜻합니다. 원인은 Failed event에 있으며 image 이름, 권한, Secret, DNS/TLS, architecture, unpack와 node resource를 나눠야 합니다.
배포된 image reference, namespace, node와 message를 저장하고 한 failure class만 검사하세요. digest pull과 workload Ready를 함께 확인해야 종료입니다.
Pod, node, event 보존
namespace, Pod, owner, container, node, image와 최신 Failed message를 기록하세요.
Pod 재생성은 retry timing만 바꾸며 원인 해결을 증명하지 않습니다.
image identity 확인
최종 Pod template의 registry, repo, tag/digest와 실제 artifact를 비교하세요.
not found, denied, platform mismatch를 분리하고 node architecture를 확인합니다.
namespace credential 확인
unauthorized 또는 missing secret일 때만 Secret 이름, namespace, type, reference를 확인하세요.
credential을 출력하지 말고 workstation login을 kubelet 권한으로 보지 마세요.
node path와 runtime 시험
DNS, timeout, TLS, connection은 실패 node context에서 시험하고 TLS를 약화하지 마세요.
unpack, disk, schema, architecture는 storage, runtime log, manifest를 확인합니다.
한 번의 수정과 exit test
event가 지지하는 한 사실만 바꾸고 rollback metadata를 보존하세요.
새 pull, resolved digest, old event 제거와 workload Ready를 확인합니다.