Tecnología · GUÍA PRÁCTICA
¿Kubernetes muestra ImagePullBackOff? Lee el evento del Pod antes de cambiar secretos
ImagePullBackOff es un estado de reintento, no un diagnóstico. Conserva el evento exacto y separa identidad de imagen, credenciales, red del nodo, plataforma y runtime.
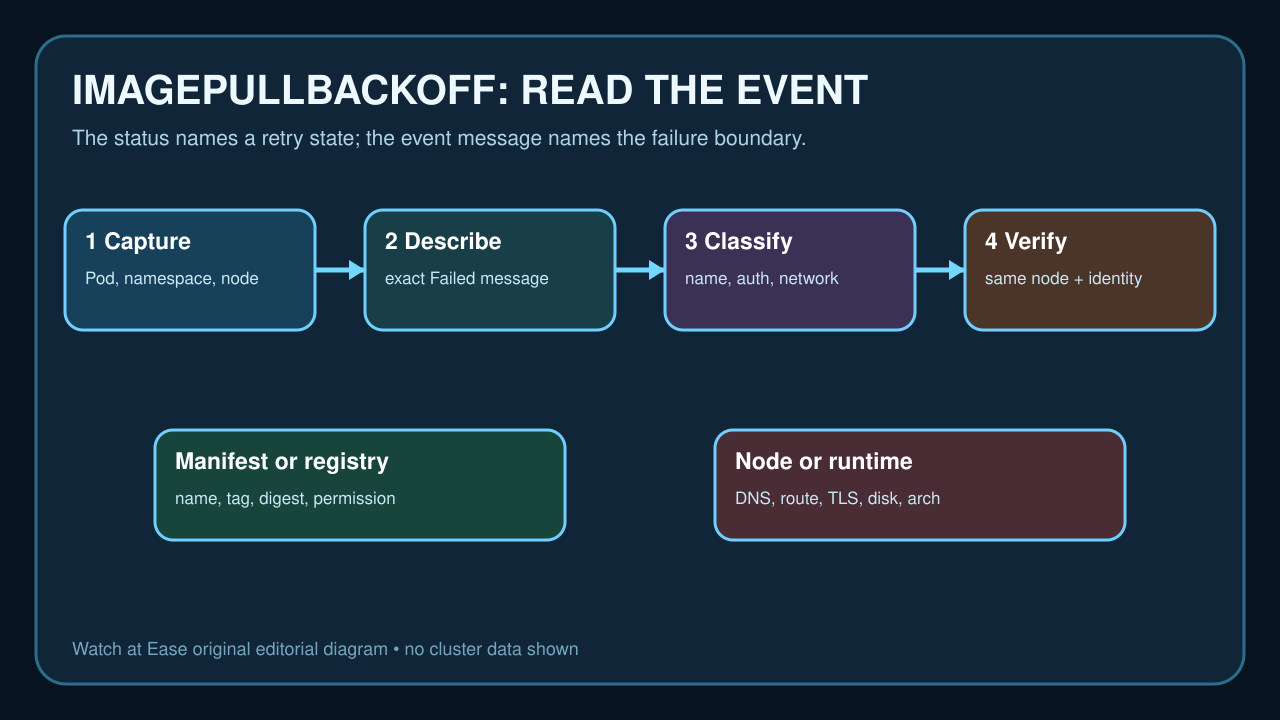
ImagePullBackOff indica que kubelet no pudo descargar la imagen y aplica reintentos con espera creciente. La causa está en el evento Failed: nombre, permiso, Secret, DNS/TLS, arquitectura, desempaquetado o recursos del nodo.
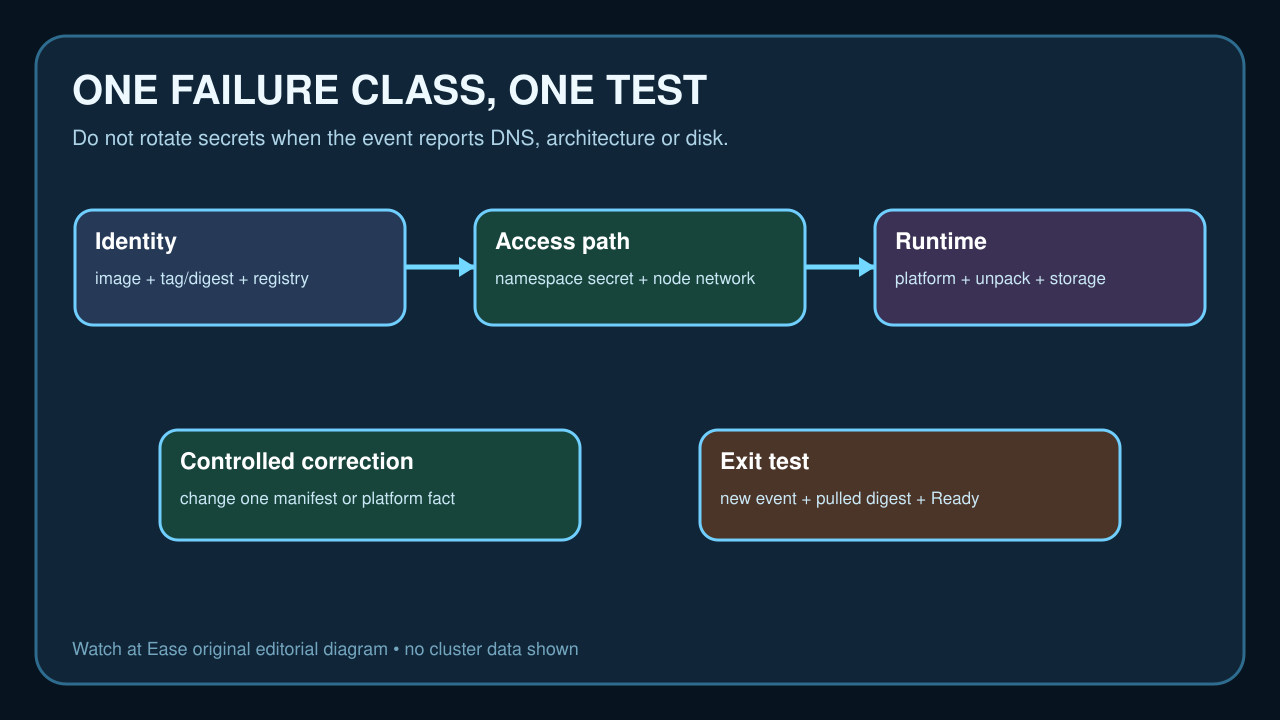
Conserva la referencia desplegada, namespace, nodo y mensaje. Prueba una clase de fallo, cambia un solo hecho y cierra solo cuando se descarga el digest previsto y el workload queda Ready.
Conserva Pod, nodo y evento
Registra namespace, Pod, owner, container, nodo, image y el mensaje Failed más reciente.
Recrear el Pod cambia el tiempo de reintento, pero no demuestra que la causa se corrigió.
Verifica identidad de imagen
Compara registry, repo, tag/digest del Pod final con el artefacto realmente publicado.
Separa not found, denied y platform mismatch; comprueba la arquitectura del nodo.
Audita credenciales del namespace
Solo ante unauthorized o missing secret comprueba nombre, namespace, type y referencia del Secret.
No publiques credenciales; un login del portátil no prueba permisos de kubelet.
Prueba ruta del nodo y runtime
DNS, timeout, TLS y conexión se prueban desde el contexto del nodo sin debilitar TLS.
Para unpack, disco, schema o arquitectura revisa storage, runtime logs y manifest.
Un cambio y prueba de salida
Cambia solo el hecho sustentado por el evento y conserva metadata para rollback.
Confirma nuevo pull, digest resuelto, desaparición del evento viejo y workload Ready.