科技 · 新闻解读
IBM Bob 推出自托管版本:哪些留在 OpenShift 集群内,哪些不会
IBM 的智能体软件开发平台现可把后端部署在客户管理的 Red Hat OpenShift 上,也支持断网环境。真正需要确认的并不只是“本地还是云端”,而是模型推理、日志和生命周期责任究竟落在哪里。
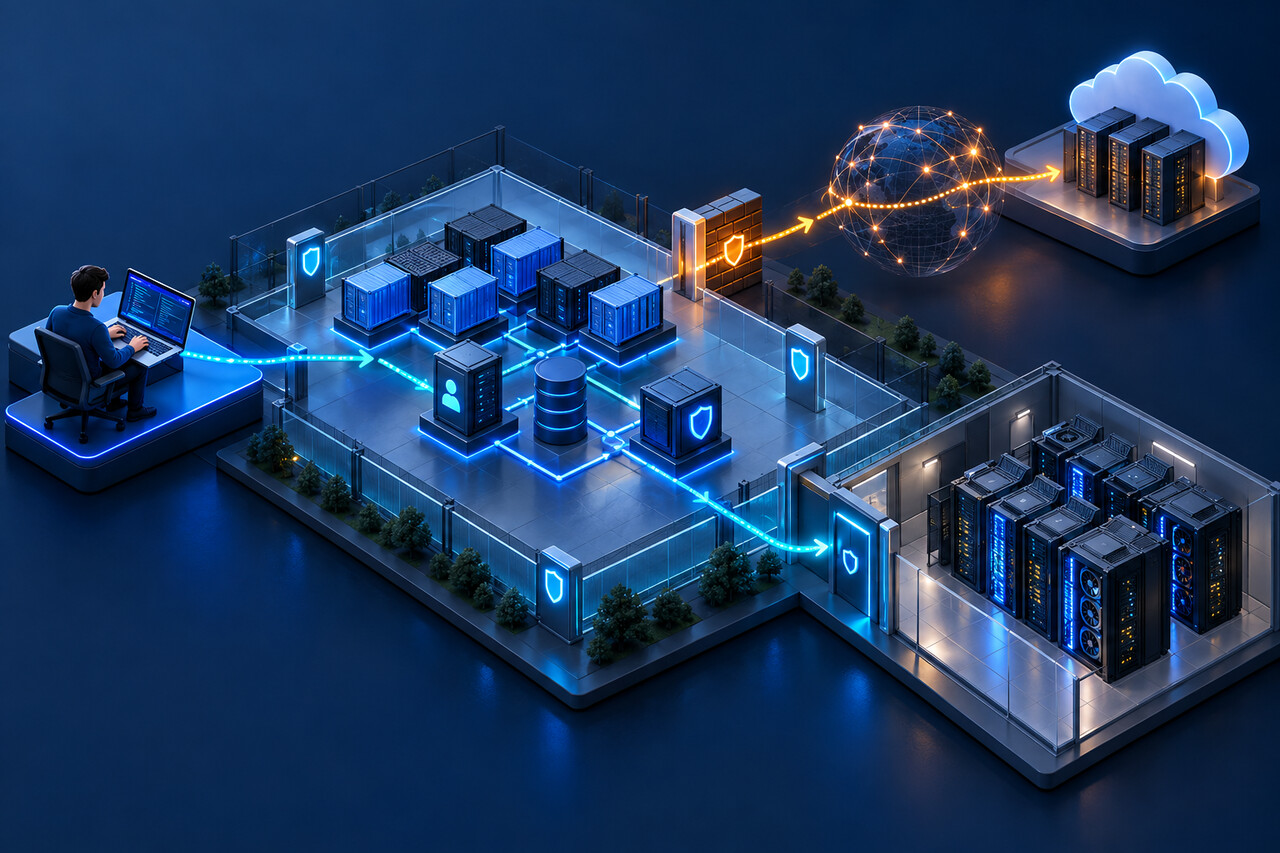
IBM 已正式提供 IBM Bob 自托管部署,企业可把这套智能体软件开发平台的后端运行在自行控制的基础设施中。它主要面向源代码、受监管数据或关键系统不能进入厂商公共服务的团队。
“自托管”并不能单独说明模型推理发生在哪里。Bob 的后端、身份、审计日志和计量可位于客户管理的 Red Hat OpenShift 上,但混合配置仍可能把提示词和代码上下文发送到已批准的外部模型服务;真正断网则需要受支持的本地模型和客户自有 GPU。
因此,采购判断既是架构问题也是运维问题:必须追踪实际模型路径,并准备承担 OpenShift 容量、升级、可用性、网络、存储、身份、平台日志、备份和事件响应。
客户环境内运行什么
IBM 文档把 Bob 自托管描述为 Red Hat OpenShift 上的命名空间工作负载,包含后端、推理网关、身份、审计日志和使用计量,并由 Operator 管理。Operator 与应用命名空间可在容量足够时共享现有集群,不强制专用集群。开发者继续使用 Bob IDE 与 bob-shell,而内部端点和企业身份集成由客户运维。
混合推理不等于全本地推理
混合路径通过组织自行控制的云账户连接前沿模型。后端和日志留在 OpenShift,但模型请求及其代码上下文会按照组织与外部服务商的协议离开集群。若政策要求每个 token 和代码片段都不得出网,就必须使用受支持的开放权重模型与客户 GPU。发布材料列出 NVIDIA Nemotron 3 Ultra 和 Poolside Laguna S 2.1,但没有给出统一 GPU 配置。
客户承担运维负担
IBM 文档把基础设施、集成和生命周期运维交给客户,包括扩缩容、可用性、升级、网络、存储与身份控制。安全事件日志和监控由 OpenShift 平台层处理,并非 Bob 自动提供的完整能力。两阶段 bobctl 安装把需要 cluster-admin 或同等审批的集群级资源,与命名空间部署分开,但并未消除平台治理责任。
前提条件与断网部署
公开前提包括有效授权、发布包和有权访问的容器镜像、受支持的 OpenShift 集群、管理工作站、兼容的 oc、Helm 3.14 以上、Bash、OpenSSL、cert-manager 1.14 以上,以及足够的计算、内存、存储和工作节点容量。模型端点必须事先存在,因为 Bob 不负责提供模型服务基础设施。断网安装需把镜像镜像化到私有仓库,也会增加镜像审查、仓库维护、补丁和本地模型服务工作。
概念验证检查表
试点前应确定代码上下文必须完全离线,还是可以进入已批准的云模型账户;确认 OpenShift 与私有仓库负责人;分配升级、备份和事件响应;批准模型路径和容量预算;划定代码访问边界;把身份和平台日志接入要求的 SIEM;并设定可衡量的结果。IBM 称单节点 OpenShift 可用于概念验证,但生产规模仍取决于模型、上下文长度与并发。
尚未得到证明的部分
现有材料没有给出简单公开价格、统一生产硬件清单、与客户无关的合规结论,或同 SaaS 版的中立基准。自托管能增加控制力,却不会自动证明更便宜、更快、合规或完全没有外部数据流。下一步应审查架构,逐条追踪提示词、代码上下文、日志、身份和管理员操作。