Tecnología · NOTICIA EXPLICADA
IBM Bob ya puede alojarse en la empresa: qué queda en OpenShift y qué no
La plataforma de desarrollo agéntico de IBM ya puede ejecutar su backend en Red Hat OpenShift administrado por el cliente, incluso en redes aisladas. La pregunta clave no es solo «local o nube», sino dónde quedan la inferencia, los registros y la responsabilidad operativa.
IBM ha puesto a disposición general una versión autoalojada de IBM Bob, con la que las empresas pueden ejecutar el backend de su plataforma agéntica de desarrollo en infraestructura propia. Está dirigida a equipos cuyo código, datos regulados o sistemas críticos no pueden entrar en un servicio público operado por un proveedor.
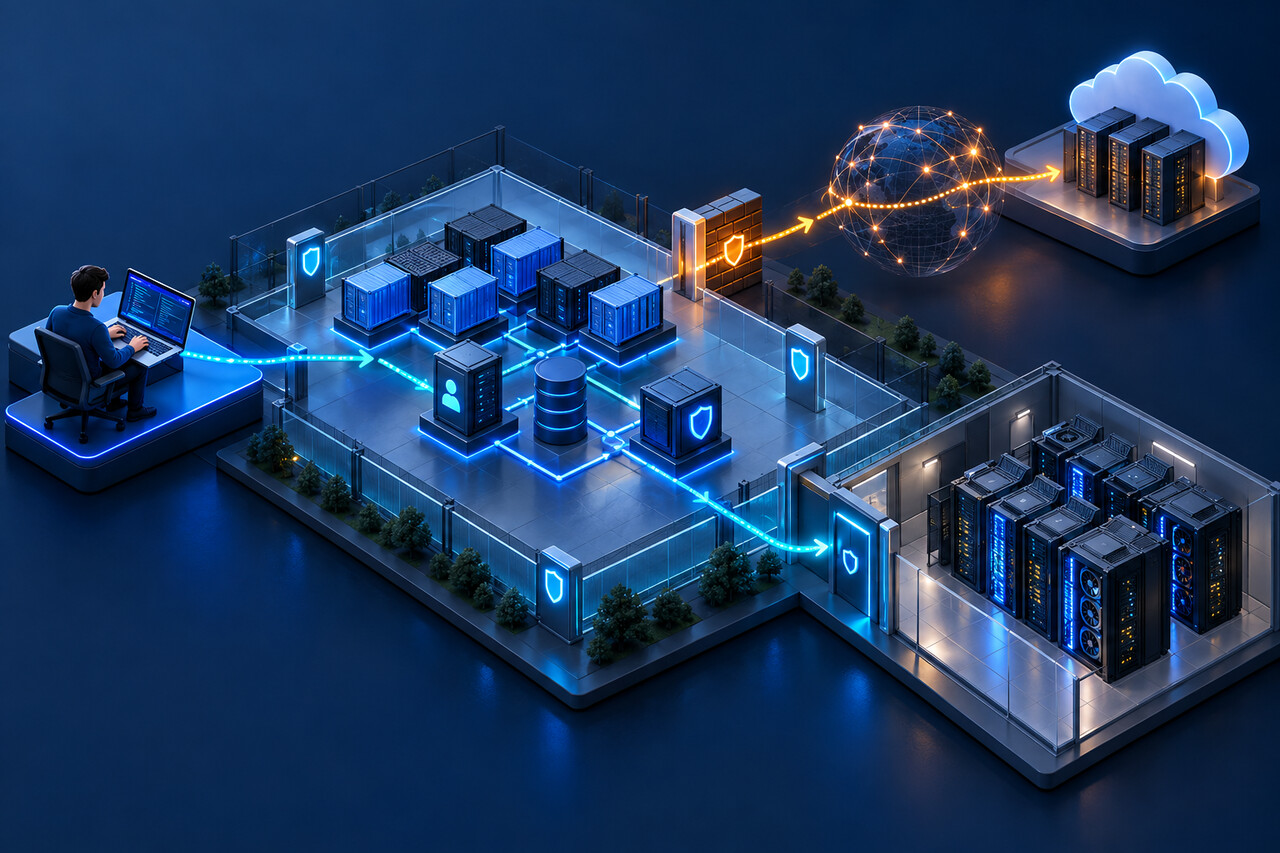
La palabra «autoalojado» no determina dónde se realiza la inferencia. El backend, la identidad, los registros de auditoría y la medición pueden estar en Red Hat OpenShift del cliente, pero una configuración híbrida aún puede enviar instrucciones y contexto de código a un modelo externo aprobado. Una red aislada necesita un modelo local compatible y GPU operadas por el cliente.
La decisión es arquitectónica y operativa: el comprador debe seguir la ruta exacta del modelo y asumir capacidad, actualizaciones, disponibilidad, red, almacenamiento, identidad, registros de plataforma, copias de seguridad y respuesta a incidentes.
Qué funciona dentro del entorno del cliente
IBM describe Bob autoalojado como una carga con espacios de nombres en Red Hat OpenShift. Incluye backend, pasarela de inferencia, identidad, auditoría y medición, gestionados por un operador. Los espacios del operador y de la aplicación pueden compartir un clúster existente si tiene capacidad; no es obligatorio uno dedicado. Los desarrolladores conservan Bob IDE y bob-shell, mientras el cliente opera el punto interno y la integración de identidad corporativa.
La inferencia híbrida no es totalmente local
En la ruta híbrida, Bob se conecta a un modelo externo mediante una cuenta de nube controlada por la organización. Backend y registros permanecen en OpenShift, pero las solicitudes y el contexto de código salen al servicio externo bajo el contrato de la empresa. Si cada token y fragmento debe quedar dentro, hay que ejecutar un modelo de pesos abiertos compatible en GPU propias. IBM menciona NVIDIA Nemotron 3 Ultra y Poolside Laguna S 2.1, pero no fija una configuración universal de GPU.
El cliente asume la operación
La documentación asigna al cliente infraestructura, integraciones y ciclo de vida: escalado, disponibilidad, actualizaciones, red, almacenamiento e identidad. El registro y la supervisión de seguridad se gestionan en la plataforma OpenShift y no llegan como función completa automática de Bob. La instalación en dos fases con bobctl separa recursos de clúster que requieren cluster-admin o permiso equivalente de la implementación en un espacio de nombres, pero no elimina la gobernanza.
Requisitos y trabajo en redes aisladas
Los requisitos publicados incluyen derecho válido, acceso al paquete e imágenes, un OpenShift compatible, estación administrativa, oc, Helm 3.14 o posterior, Bash, OpenSSL, cert-manager 1.14 o posterior y capacidad suficiente. Debe existir un endpoint de modelo porque Bob no aprovisiona la infraestructura de inferencia. En una red aislada hay que replicar imágenes en un registro privado, con tareas añadidas de revisión, mantenimiento, parches y servicio local del modelo.
Lista para una prueba de concepto
Antes del piloto, hay que decidir si el contexto debe permanecer totalmente fuera de línea o puede llegar a una cuenta de modelo aprobada; asignar propietarios de OpenShift y del registro; distribuir actualizaciones, copias e incidentes; aprobar la ruta y el presupuesto de capacidad; limitar el acceso al código; enviar los registros de identidad y plataforma al SIEM requerido; y fijar un resultado medible. IBM admite un OpenShift de nodo único para una prueba, pero producción depende de modelo, longitud de contexto y concurrencia.
Lo que aún no está demostrado
Los materiales revisados no dan un precio público sencillo, una configuración única de producción, un resultado de cumplimiento independiente del cliente ni una comparación neutral con SaaS. El autoalojamiento aumenta el control, pero no demuestra por sí solo menor coste, más velocidad, cumplimiento o ausencia de flujos externos. El siguiente paso sensato es revisar la arquitectura y trazar instrucciones, código, registros, identidades y acciones administrativas por la ruta propuesta.