科技 · 实用指南
Helm 提示“cannot re-use a name that is still in use”?先建立发布所有者账本
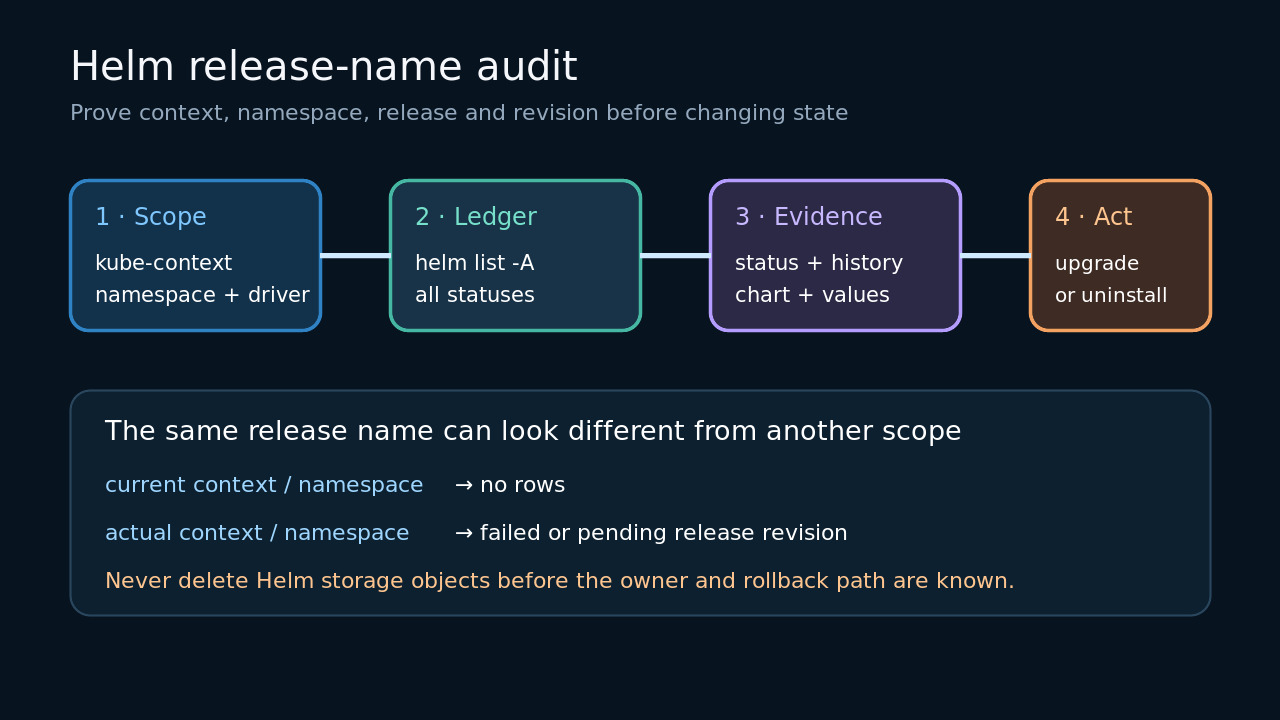
在升级、回滚、卸载或手工清理元数据前,先证明 kube-context、命名空间、发布历史和自动化所有者。
这个错误只说明当前 Helm 作用域内的发布名不能用于新的 install;它不证明应用健康,也不证明元数据可以删除。
把发布名当作所有权键:固定上下文、命名空间与驱动,读取历史并确认 CI、GitOps 或 Terraform 所有者。
固定准确作用域
保存失败命令,记录 kube-context、命名空间、发布名、chart、values 文件和 HELM_DRIVER。不同集群或命名空间会让同一名字看起来不存在或被占用。
在准确命名空间用全部状态列出发布,再把全命名空间查询仅作为清单。每行保留上下文与命名空间。
建立发布与修订账本
在同一作用域读取 status、history、values 或 metadata,记录每个修订的状态、chart、应用版本、说明和 values 来源。失败或 pending 修订仍是所有权证据。
若 Helm 无记录,检查存储驱动以及自动化是否用了别的上下文或命名空间。不要直接删 Secret。
识别部署所有者
确认真正所有者是人工 Helm、CI、GitOps 还是 Terraform,并先查看该系统。换名字可能造成两个管理者操作同一资源。
对比已存 chart 和 values。若确属同一发布,可考虑升级或回滚;若属于其他应用或控制器,应停止并协调。
选择最小状态变更
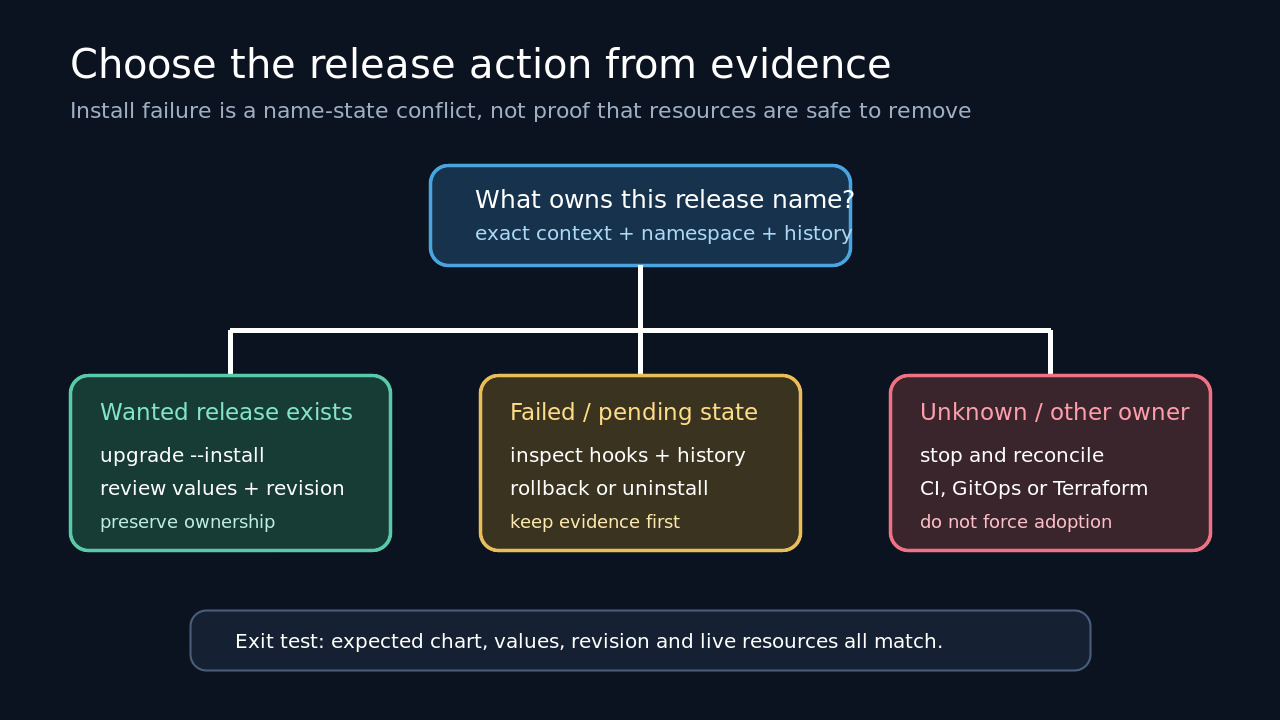
只有账本证明同一发布时才用 upgrade --install。失败或 pending 时先看 hook 与历史,再按策略选择回滚或正常卸载。
手工删除存储只能作为例外恢复;它可能删除历史,却保留工作负载、卷、负载均衡器和控制器记录。
恢复后验证所有权
再次读取 list、status、history 与 values,确认 chart、values、修订和现场资源只有一个所有者。
退出条件不只是 install 成功,而是发布元数据、现场资源与声明所有者一致。