Tecnología · GUÍA PRÁCTICA
¿GitHub dice “Repository not found”? Demuestra la URL y la cuenta antes de cambiar credenciales
Conserva las URL efectivas de fetch y push, identifica la cuenta que usa Git, verifica permiso y SSO, cambia un solo límite demostrado y exige una prueba de refs remotas.
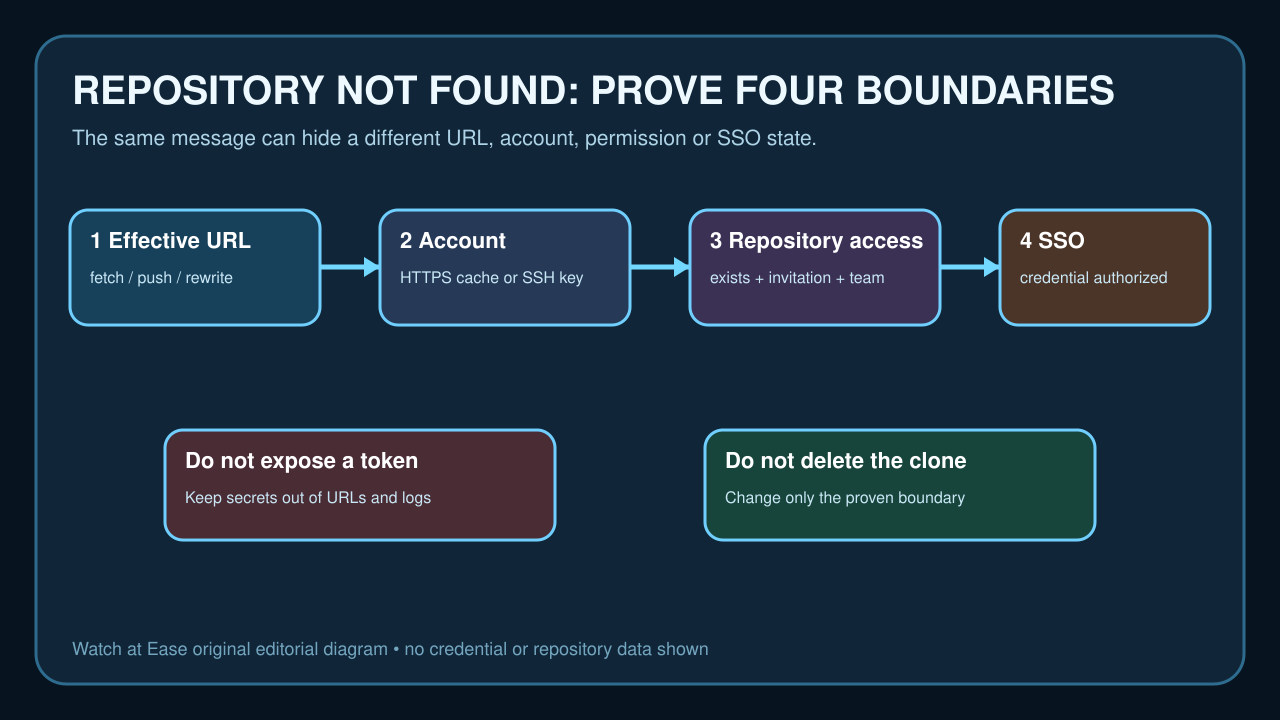
`Repository not found` de GitHub puede ocultar una URL errónea o reescrita, otra cuenta en caché, falta de permiso o una credencial válida sin autorización SSO. La pestaña del navegador solo prueba esa sesión.
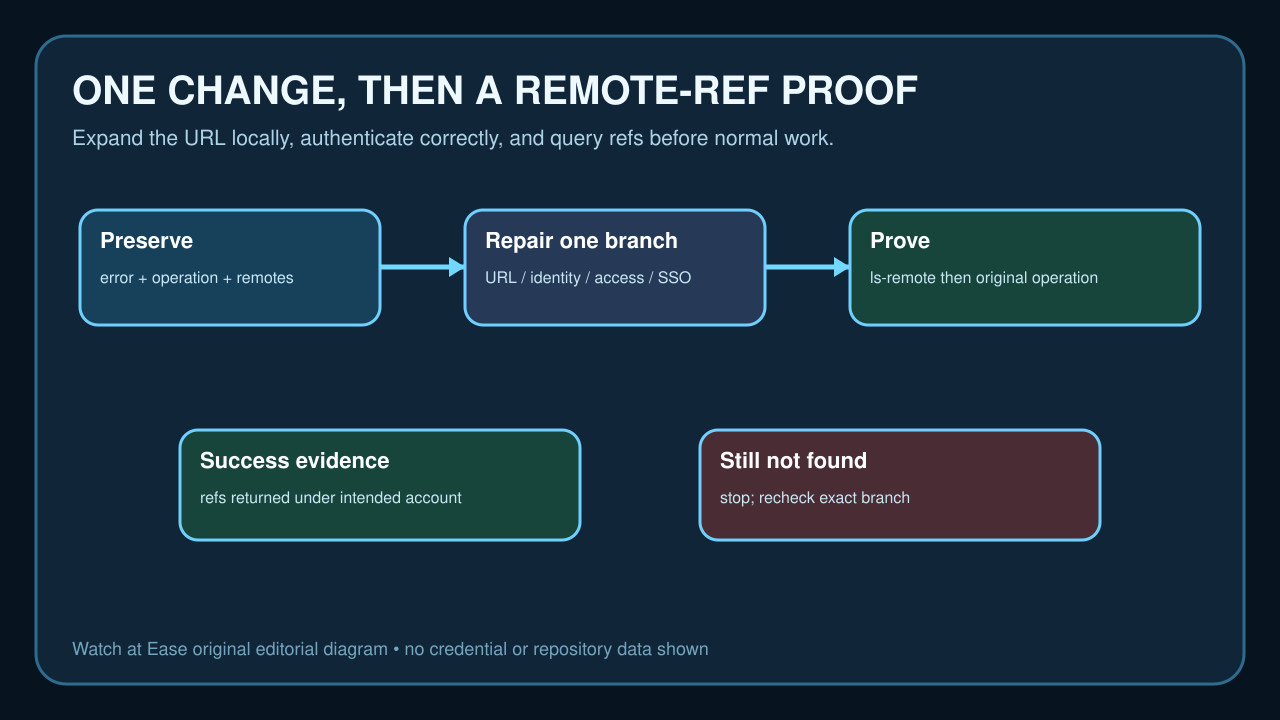
Conserva el remoto efectivo y la operación fallida, identifica la cuenta de HTTPS o SSH, verifica acceso y SSO, cambia un solo límite respaldado por evidencia y exige `git ls-remote origin` más la operación original.
Conserva la operación y el remoto efectivo
Registra si falló clone, fetch, pull o push, junto con host, owner, nombre y error completo sin secretos. En un clon existente guarda `git remote -v`.
Usa `git remote get-url --all origin` y `--push` para ver URL reescritas; `git ls-remote --get-url origin` expande reglas sin contactar al servidor.
Demuestra repositorio y URL con la cuenta prevista
Abre el repositorio en el navegador con la cuenta que debe tener acceso y copia allí la URL de clone. Una comprobación pública no prueba acceso privado.
Compara host, owner, nombre y transporte. Cambia origin solo si la URL efectiva es errónea; no borres el árbol ni crees otro repositorio por el mensaje.
Identifica la credencial real de Git
Con HTTPS revisa helper y cuenta sin imprimir el token. Usa un gestor o GitHub CLI; nunca pongas el token en URL, historial o registro de soporte.
Con SSH, `ssh -T git@github.com` identifica la cuenta asociada a la clave. El éxito no demuestra permiso del repositorio ni SSO.
Comprueba permiso, invitación y SSO
Confirma que la cuenta sea owner, colaborador con invitación aceptada o miembro de un equipo con lectura. Una invitación pendiente o permiso de otra cuenta no basta.
Una organización con SAML SSO exige token HTTPS o clave SSH autorizada. No amplíes scopes sin evidencia; completa la autorización SSO necesaria.
Repara solo el límite demostrado
Corrige URL, cambia cuenta HTTPS, elige clave SSH, acepta invitación, pide acceso o autoriza SSO: solo la rama que demuestre la evidencia.
No hagas force push, borres `.git`, reclones sobre trabajo sin commit, incrustes tokens ni rotes todas las credenciales a la vez.
Exige refs remotas y la operación original
Tras un cambio ejecuta `git ls-remote origin`. Recibir refs demuestra contacto con el remoto efectivo mediante el transporte actual; guarda el resultado sin secretos.
Después repite clone, fetch, pull o push. Si sigue not found, vuelve a la rama exacta de URL, identidad, permiso o SSO.