安全 · 新聞解讀
Cursor惡意Claude Code擴充植入SSH後門:如何檢查與清理
Cursor稱其市場中的2.1.312與2.1.313版曾嘗試安裝持久SSH後門;只移除擴充可能無法清除落地檔案。
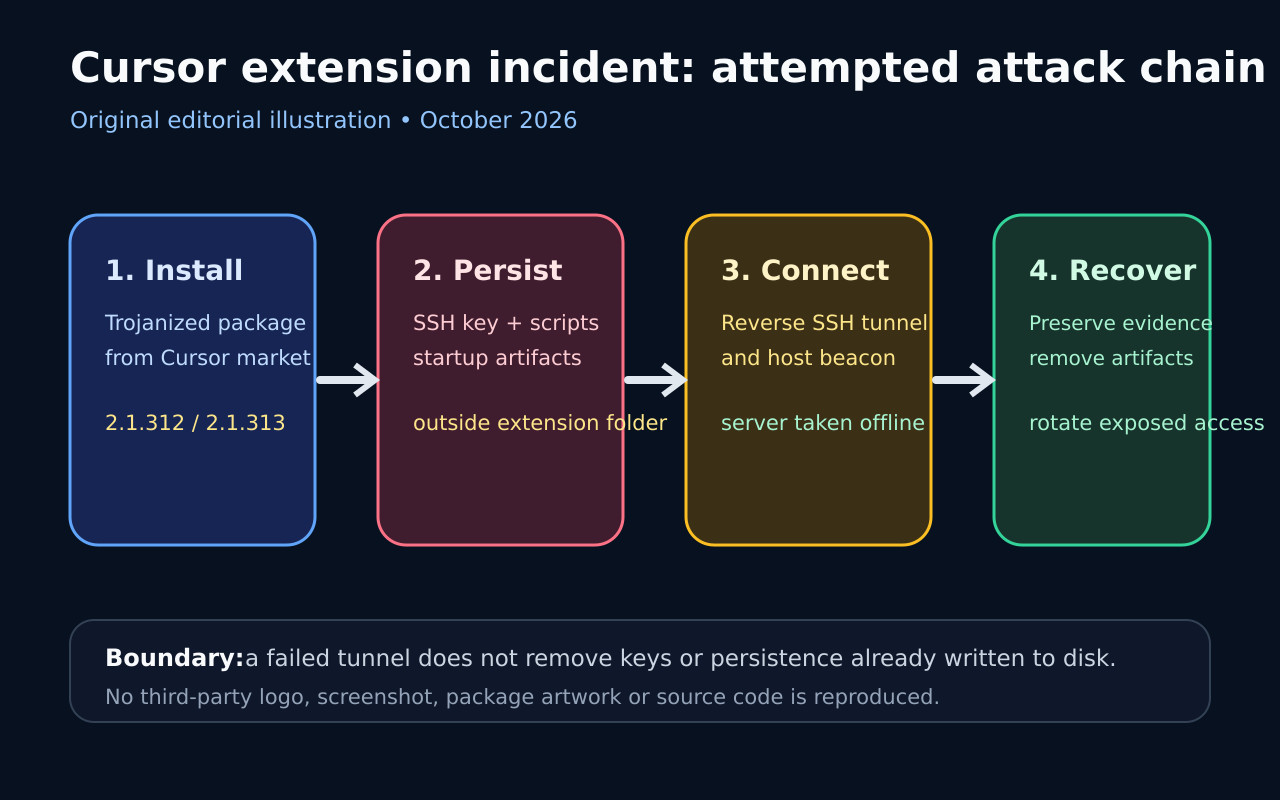
Cursor揭露,10月29日其VS Code擴充市場曾提供遭惡意竄改的Claude Code擴充。受影響的是Windows與macOS版2.1.312和2.1.313,時間約為太平洋時間凌晨2:27至下午1:35。
注入載入器會蒐集主機資料、加入攻擊者SSH金鑰、嘗試啟用SSH、建立反向通道與啟動持久化,並回報系統資訊。微軟獨立分析確認其VS Code市集和官方npm未分發這些套件。
Cursor稱程式錯誤與權限不足阻擋了多數主機的遠端SSH存取,攻擊伺服器也已下線。但這不能證明主機乾淨:通道失敗時,金鑰、腳本與持久化物件仍可能已寫入。
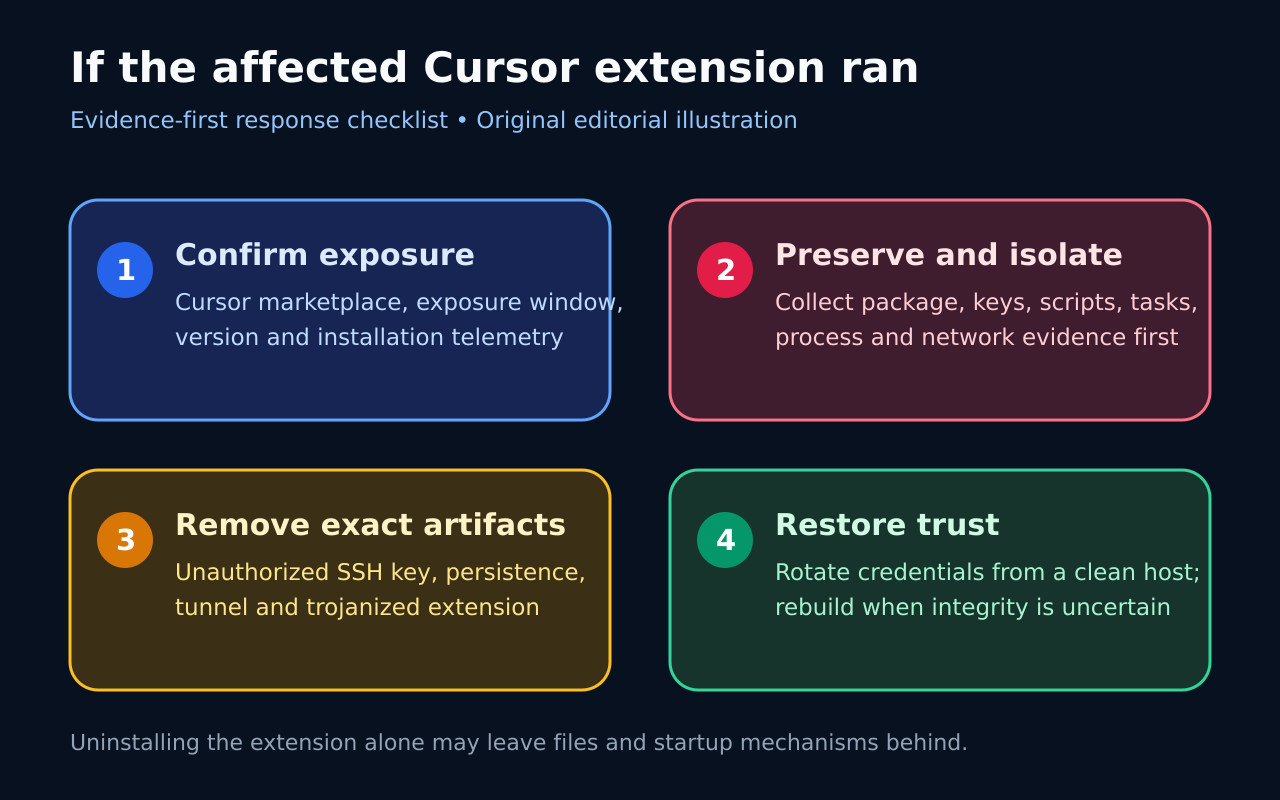
在暴露時段從Cursor安裝或自動更新的使用者,應先保存證據並核對版本與指標,再隔離受影響設備、移除未授權金鑰與持久化,並從可信設備輪替憑證;只移除擴充並不完整。
誰真正處於影響範圍
範圍限於Cursor自有市集、10月29日、Windows或macOS、2.1.312或2.1.313;Cursor稱最多5000人受影響。
微軟VS Code市集與官方npm未受影響;Anthropic也確認未建立竄改套件。
載入器嘗試做什麼
載入時蒐集資訊、寫入svc-telemetry金鑰、嘗試啟用SSH、反向轉發並設定持久化。
通道進程不代表成功登入,但失敗仍可能留下金鑰與啟動物件。
清理前如何調查
先確認來源、版本與時間,再保存套件、authorized_keys、腳本、啟動項、進程和網路證據。
勿只按名稱刪除;應核對路徑、動作與官方指紋並保留合法設定。
如何恢復信任
保存證據後移除惡意擴充及確認的金鑰、腳本、啟動機制與通道進程。
從乾淨設備輪替憑證、撤銷工作階段;無法恢復信任時重建主機。