安全 · 新闻解读
Cursor恶意Claude Code扩展植入SSH后门:如何检查与清理
Cursor称其市场中的2.1.312与2.1.313版本曾尝试安装持久SSH后门;仅卸载扩展可能无法清除落地文件。
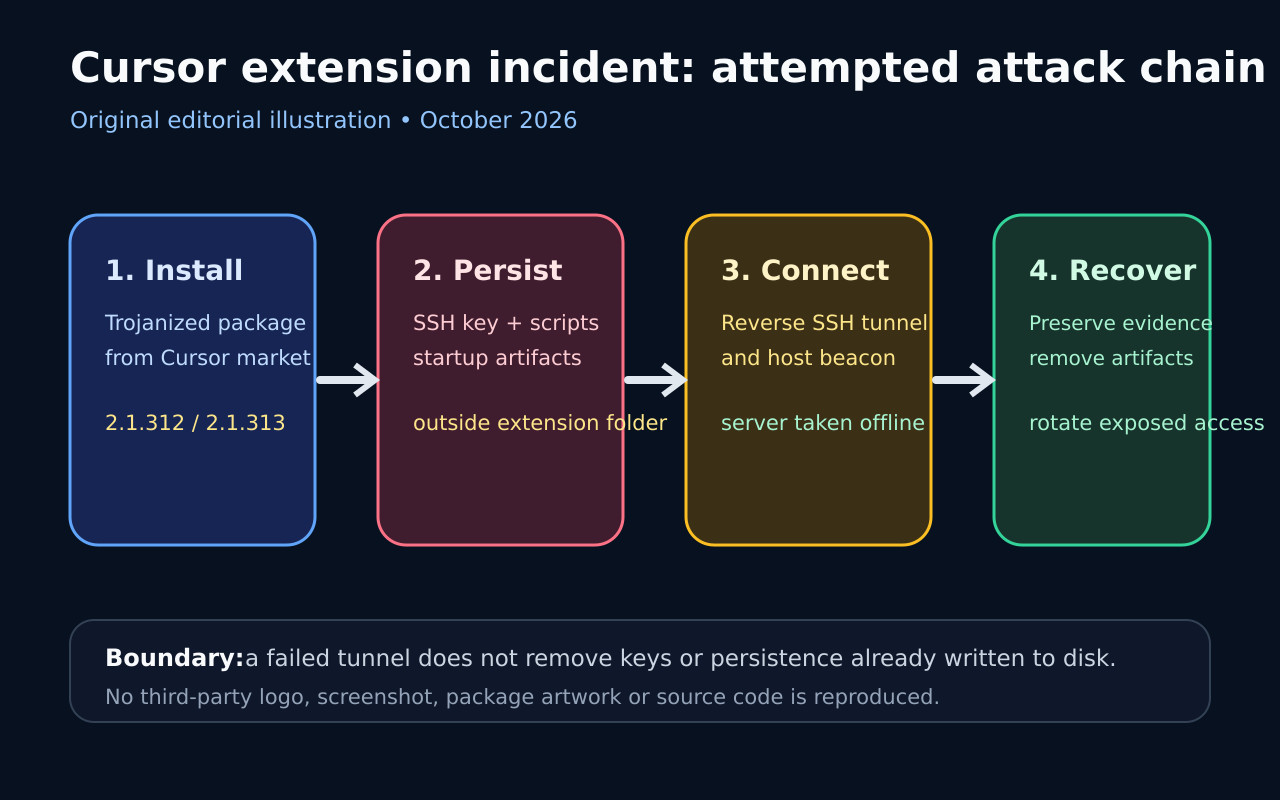
Cursor披露,10月29日其VS Code扩展市场曾提供被恶意篡改的Claude Code扩展。受影响的是Windows与macOS版2.1.312和2.1.313,时间约为太平洋时间凌晨2:27至下午1:35。
注入加载器会收集主机信息、追加攻击者SSH密钥、尝试启用SSH、创建反向隧道与启动持久化,并回传系统资料。微软独立分析确认,微软VS Code市场和官方npm渠道未分发这些包。
Cursor称代码错误与权限不足阻止了多数Windows和macOS主机上的远程SSH访问,攻击服务器也已下线。但这不能证明主机干净:隧道失败时,密钥、脚本和持久化对象仍可能已写入。
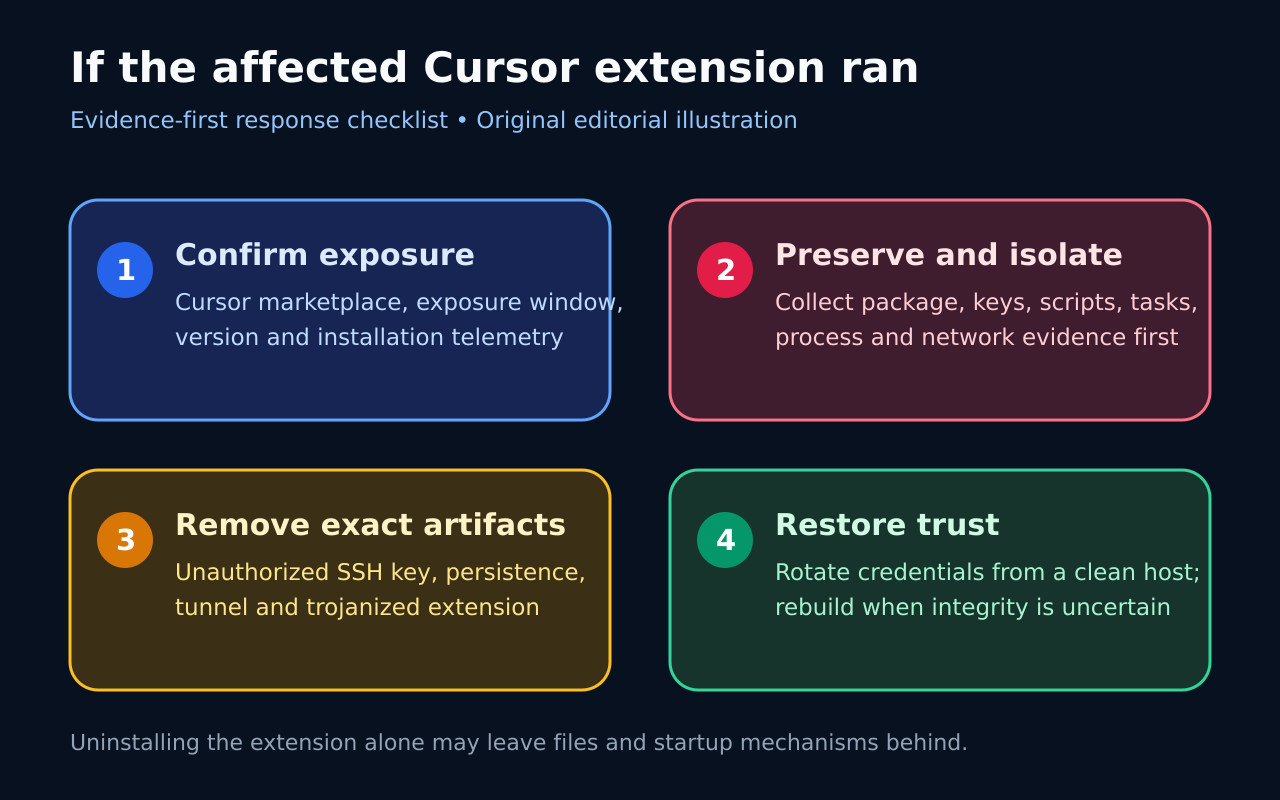
在暴露窗口从Cursor安装或自动更新的用户,应先保全证据并核对版本和指标,再隔离确认受影响的设备、删除未授权密钥与持久化,并从可信设备轮换凭据;只卸载扩展并不完整。
谁真正处于影响范围
范围很窄:Cursor自有市场、10月29日窗口、Windows或macOS、2.1.312或2.1.313。Cursor称最多5000名用户受影响。
微软称其VS Code市场与官方npm未受影响;Anthropic也确认未开发该篡改包,系统未被攻破。
加载器尝试做什么
扩展加载时执行代码,收集资料、写入svc-telemetry密钥、尝试启用SSH、建立反向转发并配置持久化。
出现隧道进程不等于攻击者成功登录;但访问失败仍可能留下密钥和启动项。
清理前如何调查
先确认市场来源、版本和安装时间,再保留扩展包、authorized_keys改动、身份文件、脚本、启动项、进程和网络证据。
不要只按名称删除对象;应核路径、执行动作与官方指纹,并保留合法SSH配置。
如何恢复信任
保全证据后,删除恶意扩展及确认的密钥、脚本、启动机制和隧道进程,并重启后复核。
从已知干净设备轮换凭据和撤销会话;若无法恢复可信度,应重建主机。